Procédure sur poste Windows pour convertir des fichiers sensibles
Sur cette page
- Responsabilités et fiche de dossier
- 1. Avant de commencer : autorisation et finalité
- 2. Préparer un espace de travail contrôlé
- 3. Enregistrer et protéger la source
- 4. Configurer l’outil et la sortie
- 5. Convertir puis vérifier immédiatement
- 6. Gérer collisions et répétitions
- 7. Livrer, tracer et nettoyer
- 8. Arrêter et escalader immédiatement si…
- Contrôle rapide
Ce modèle décrit un processus contrôlé pour les conversions autorisées de fichiers sensibles sur un poste Windows géré. Adaptez classifications, conservation et escalade aux règles de votre organisation. Cette procédure n’accorde aucun droit supplémentaire et ne remplace ni la gestion documentaire ni les obligations juridiques.
Responsabilités et fiche de dossier
Nommez le propriétaire de la procédure, l’autorité d’approbation, l’opérateur et le vérificateur métier. Une petite équipe peut cumuler les rôles, mais les responsabilités restent explicites. Le demandeur fixe finalité, destinataire et classification. L’opérateur crée seulement la copie autorisée, puis le vérificateur décide de sa livraison. L’IT gère l’approbation du paquet et les incidents. Notez périmètre, versions approuvées et événements déclenchant une révision.
| Champ | À renseigner pour chaque demande |
|---|---|
| Dossier | Identifiant non sensible, finalité, responsable |
| Autorisation | Classe de données, route, destinataire, approbateur |
| Environnement | Poste, version, architecture, éditeur, provenance |
| Source | Nom, type, taille, SHA-256 si requis |
| Exécution | Copie de travail, dossier de sortie, réglages, heure, état |
| Acceptation | Nom du résultat, empreinte si requise, vérificateur, écarts |
| Livraison | Canal autorisé, destinataire, moment d’approbation |
| Conservation | Échéance ou gel juridique, responsable du nettoyage |
Exemple : CASE-0042 demande un PDF depuis un DOCX interne. La source reçue reste intacte ; une copie est traitée depuis 02-Working et le PDF arrive dans 03-Review. Le vérificateur compare pages, tableaux et texte du début et de la fin, puis inspecte commentaires et suivi des modifications. Seule la version acceptée passe dans 04-Delivery. En cas de nouvel essai, le nouveau nom est inscrit dans la fiche ; l’acceptation précédente ne couvre pas automatiquement cette copie.
Une exception exige avant traitement une approbation limitée dans le temps précisant besoin, classe de données, route, paquet, poste, mesures compensatoires, destinataire et conservation. L’urgence ne la remplace pas. Sans parcours autorisé, demandez un autre format ou faites remonter le besoin. Respectez les obligations de conservation et enquêtes en cours lors du nettoyage ; ce modèle ne fixe aucun délai universel de suppression.
Réévaluez la procédure après mise à jour de l’application ou de Windows, changement de formats ou de diagnostic, incident et défaut important de sortie. Les exemples éditoriaux historiques ci-dessus ne constituent pas une approbation de la version Store actuelle. Pour évaluer l’outil, utilisez la liste de contrôle de sécurité.
1. Avant de commencer : autorisation et finalité
Confirmez l’identité du fichier, sa classification, la finalité professionnelle, le format cible autorisé et le destinataire. Vérifiez que l’application, sa version et le parcours de conversion sont approuvés pour cette catégorie d’information. Arrêtez-vous si le fichier est protégé par mot de passe, endommagé, classifié de manière inattendue ou hors de votre mission.
Travaillez uniquement sur un appareil géré. N’utilisez ni synchronisation cloud personnelle, ni support amovible, ni service web non approuvé.
2. Préparer un espace de travail contrôlé
Utilisez un emplacement local lié au projet avec les droits nécessaires. Une structure simple sépare l’entrée, le travail, la révision et la livraison :
01-Incoming: source autorisée et inchangée ;02-Working: copies de travail temporaires ;03-Review: résultats créés, pas encore approuvés ;04-Delivery: uniquement les versions finales vérifiées.
La structure de dossiers ne constitue pas à elle seule un mécanisme de sécurité. Employez les emplacements chiffrés ou protégés prévus par votre organisation.
3. Enregistrer et protéger la source
Consignez nom, type, taille, origine, classification et, si la règle le prévoit, SHA-256. Créez toujours une copie de travail dans 02-Working et n’ouvrez pas l’original avec plusieurs applications non approuvées. Ne lancez jamais la conversion depuis l’unique exemplaire disponible.
4. Configurer l’outil et la sortie
Éléments vérifiés le 13 octobre 2026 : le Centre de confiance public identifie la version 1.0.7.0. Les anciens tests éditoriaux utilisaient un paquet x64 1.0.8.0 conservé. Les nouvelles captures utilisent de nouveaux fichiers synthétiques et une compilation reconstruite à partir du code documenté de la version x64 1.0.10.0 ; les relevés sont liés aux illustrations. Ces observations fonctionnelles ne constituent ni certification du Store, ni autorisation de publication, ni preuve sur VM propre ou ARM64, ni test réseau. Avant un achat, vérifiez à nouveau la fiche et les éléments actuels.
Choisissez le dossier contrôlé 03-Review ou demandez la destination une fois par lot.
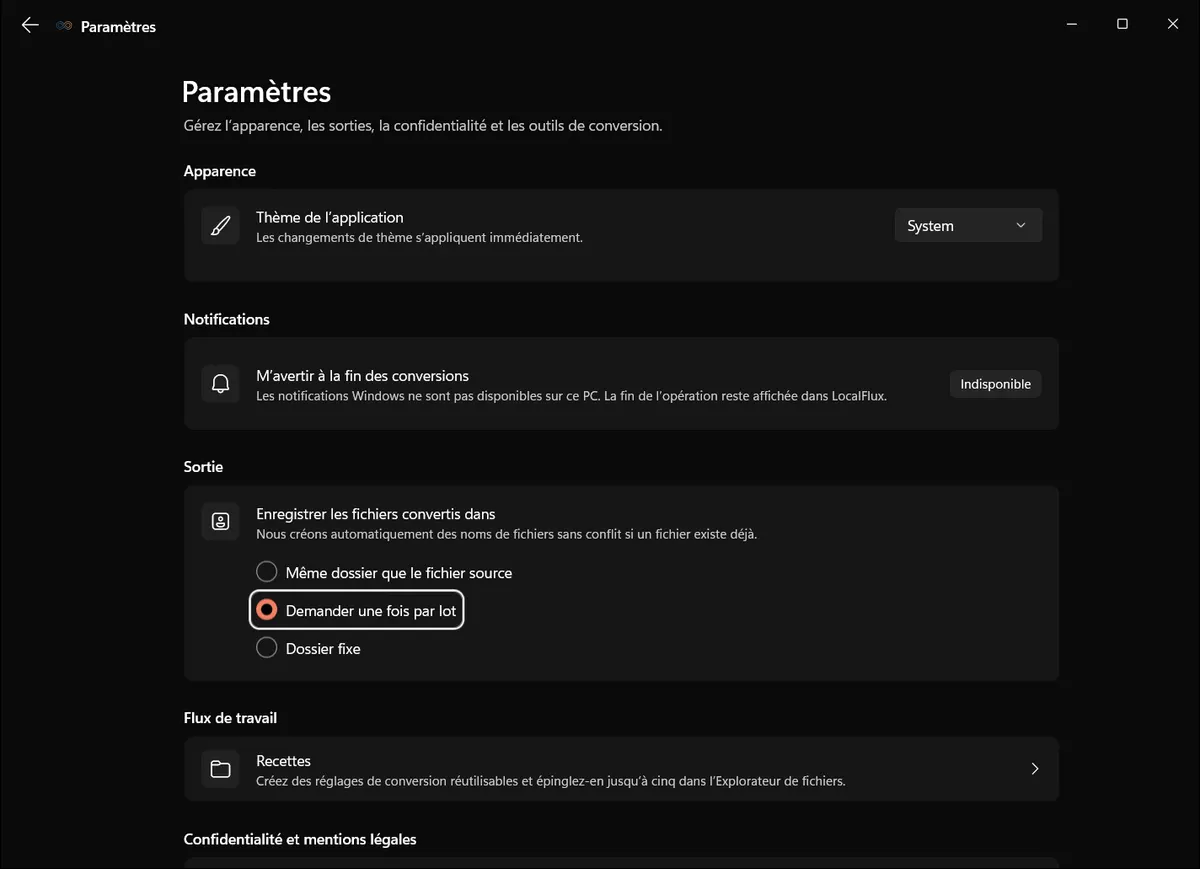
Les captures de l’interface ont été renouvelées en octobre 2026 avec une compilation reconstruite à partir du code documenté de LocalFlux 1.0.10.0. Les mesures et téléchargements historiques conservent la portée de leurs tests d’origine. Relevés de capture : 1
Fermez les applications inutiles. Ne modifiez les diagnostics que conformément à la politique. Ne créez aucune exception de sécurité pour forcer la conversion.
Ne placez ni noms sensibles, ni contenu, ni diagnostics dans les commentaires facultatifs. LocalFlux transmet le message et l’adresse de réponse éventuelle lors de l’envoi ; utilisez une reproduction synthétique et le canal de support approuvé. Maintenez les mises à jour de composants approuvées même si la conversion fonctionne hors ligne. Voir la politique de confidentialité et le guide de sécurité.
5. Convertir puis vérifier immédiatement
Commencez par un seul fichier. Vérifiez le statut, le message d’erreur éventuel, le dossier et le nom de sortie. Pour un lot, assurez-vous que chaque source a produit le nombre de résultats attendu.
Ouvrez la sortie dans l’application cible. Pour un document, contrôlez pages, polices, tableaux, liens et annotations ; pour une image, orientation, cadrage, couleurs, transparence et métadonnées ; pour l’audio ou la vidéo, durée, synchronisation, canaux et artefacts audibles ou visibles.
Une conversion techniquement réussie n’est pas une validation du contenu.
6. Gérer collisions et répétitions
N’écrasez aucun résultat existant sans motif explicite et documenté. Une répétition doit produire un nouveau nom ou demander une décision consciente.
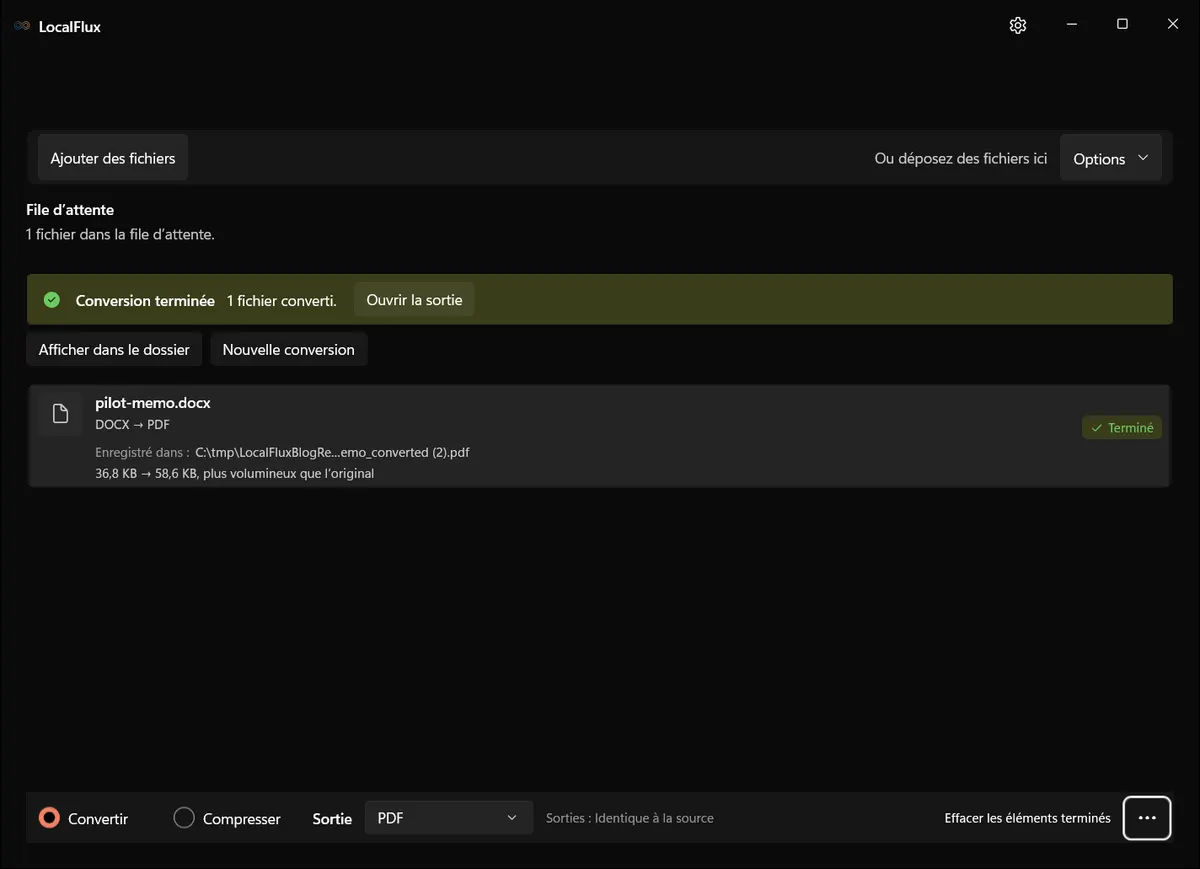
Le nouveau test DOCX du 13 octobre a répété la conversion après redémarrage de l’application. Le premier PDF a conservé son SHA-256 et le second a reçu le suffixe (2). La capture montre le second résultat ; le relevé lié documente les deux fichiers.
Comparez le nouveau résultat à la version déjà vérifiée. Ne supprimez les anciennes versions qu’en suivant les règles de conservation, jamais seulement pour masquer une confusion.
7. Livrer, tracer et nettoyer
Déplacez uniquement la sortie vérifiée dans 04-Delivery. Consignez opérateur, heure, version, formats source et cible, résultat, vérificateur et destination. Limitez le journal aux métadonnées nécessaires à la règle et à la finalité.
Transmettez par le canal autorisé. Supprimez copies de travail, résultats temporaires et journaux locaux selon la durée fixée. Ne videz la corbeille ou les traces système que si la procédure l’exige : une suppression improvisée peut perturber les sauvegardes gérées ou la conservation d’éléments utiles.
8. Arrêter et escalader immédiatement si…
- la classification, le propriétaire ou la finalité est incertain ;
- l’application demande une connexion, un partage réseau ou une autorisation inattendue ;
- la source ou le résultat apparaît hors du dossier contrôlé ;
- la source a changé, la sortie est incomplète ou un format est incorrect ;
- vous suspectez un logiciel malveillant, des métadonnées confidentielles ou un incident de données.
Préservez l’état, notez l’observation et suivez le canal sécurité, confidentialité ou support prévu. N’envoyez pas le fichier problématique vers un service public pour « comparer ».
Contrôle rapide
Avant : autorisation, classification, parcours, version et destination. Pendant : source intacte, sortie séparée, erreurs observées. Après : contrôle métier, livraison tracée, nettoyage conforme et escalade des exceptions.
Consultez les informations de confiance LocalFlux et ne reprenez ce modèle qu’après validation par les responsables compétents.
Le traitement local ne contrôle pas automatiquement la synchronisation, les sauvegardes ni les autres logiciels. Une suppression ordinaire ne garantit pas un effacement sécurisé. Vérifiez aussi les contenus masqués, les signatures et l’accessibilité requise ; une ressemblance visuelle ne suffit pas.
Références techniques
Les indications sur les formats s’appuient sur ces spécifications indépendantes et ces documentations de plateformes.
- Security and Privacy Controls for Information Systems and Organizations (SP 800-53 Rev. 5), National Institute of Standards and Technology