Windows 敏感檔案轉換工作站標準作業程序
本頁內容
一套簡短的標準作業程序,能讓小型團隊以可重複的方式管控檔案處理風險。它不會讓每個檔案都變得適合轉換、不會為任何產品背書,也不能取代貴組織的資料分類、保存、事件應變與供應商審查政策。它的作用,是把這些政策連結到操作人員在 Windows 工作站上執行的實際步驟。
以下範本假設 IT 已核准特定的本機轉換工具、版本範圍、格式轉換路徑組合與工作站設定。採用前,請依貴組織的規則調整標籤、角色與時限。
SOP 標頭
文件負責人: 營運或 IT
核准人: 資安、隱私、紀錄管理或其他指定權責單位
適用對象: 指定的受管理 Windows 工作站與經核准的操作人員
審查週期: 至少每年一次,並於觸發事件後審查
相關紀錄: 核准軟體清冊、資料分類政策、保存時程、事件處理程序、供應商紀錄、試行證據
目的: 在保留來源檔、限制不必要副本、驗證輸出並記錄例外情況的前提下,轉換經核准的檔案類型。
不適用範圍: 政策禁止的檔案;不支援的格式組合;伺服器或無人值守自動化;個人裝置;公開檔案轉換網站;未另行核准的卸除式媒體;以及任何需要遮蔽、惡意軟體分析、安全清除、數位鑑識或法規諮詢的工作流程。
操作人員檢查清單
請在工作站上使用這份精簡清單:
- 已確認申請、擁有者、分類、轉換路徑與收件者
- 轉換工具、版本、套件來源與工作站均已獲核准
- 已在經核准的位置建立四資料夾個案工作區
- 來源檔已放入 Incoming;Working 副本已驗證
- 輸出目的地已設為 Review
- 已記錄轉換結果與警告
- Incoming 與 Working 來源檔仍保持完整
- 已在目標應用程式中開啟輸出
- 已完成轉換路徑特定的內容與中繼資料檢查
- 已解決衝突或版本不明的問題
- 已接受的輸出已放入 Delivery
- 已確認收件者與交付管道
- 已完成保存與清理步驟
- 已依規定升級通報失敗、例外或事件
角色與職責分工
在小型組織中,一人可能兼任數個角色,但各項職責仍應明確界定。
申請人: 說明轉換需求、確認預定收件者與格式,並註明資訊分類。申請人不得僅為了讓工作更容易而降低分類等級。
操作人員: 確認申請屬於適用範圍、僅在經核准的工作站上作業、遵循本程序,並記錄結果。核准的轉換路徑失敗時,操作人員不得臨時改用其他轉換工具。
審核人員: 開啟並檢查轉換後的輸出。對例行且影響較低的工作,操作人員可自行審核。敏感、具重大法律意義、財務、無障礙要求關鍵或可直接發布的資料,應依政策要求接受獨立審核。
核准人或升級通報負責人: 決定是否允許例外、失敗的轉換是否可用其他方式重試,以及疑似洩露或完整性問題是否構成事件。
分類關卡:開啟轉換工具前先停下來
每項申請都從分類決策開始。請使用貴組織實際採用的詞彙;簡單的例子包括公開、內部、機密與高度機密。
請詢問:
- 誰擁有該檔案,而我們是否獲准轉換它?
- 檔案是否包含個人資料、健康資訊、付款資料、認證資訊、法律資料、受出口管制的資訊、營業秘密,或受客戶合約約束的資訊?
- 經核准的轉換工具是否允許處理此分類與轉換路徑?
- 本機工作站是否為經核准的處理位置?
- 是否必須保留中繼資料、註解、追蹤修訂、隱藏工作表、附件、圖層或無障礙功能?
- 是否真的有轉換必要,還是收件者可安全使用來源檔?
若分類不明、轉換路徑不在核准清單中、所要求的目標格式可能移除必要資訊、來源檔看似可疑或受損,或操作人員無法確認所有權,請停止並升級通報。
本機處理可減少將來源檔傳送給轉換服務供應商的需要,但這不代表工作站不受政策約束。作業系統元件、安全代理程式、備份軟體、同步用戶端、預覽處理常式及其他已安裝程式,都可能與檔案互動。請將「本機」視為一種處理架構,而非一概而論的保密保證。
準備經核准的工作站
使用符合核准備忘錄要求的受管理 Windows 裝置:受支援的 Windows 版本、最新安全性更新、預期的端點防護、政策要求時啟用全磁碟加密,以及使用標準使用者帳戶,除非應用程式有文件證明必須提升權限。
確認轉換工具的名稱、發布者、版本及發行來源。若已安裝版本不在核准範圍內,請停止作業。某個套件試行成功,並不會自動涵蓋其他版本。
關閉不相關的文件和通訊應用程式,以免螢幕分享時暴露預覽內容。確認預定工作區是否會同步或備份。若同步服務不允許存放敏感檔案,請使用經核准的本機位置,並在複製任何內容前確認同步狀態。
請勿為了讓轉換成功而停用端點防護、防火牆控制、記錄功能或裝置管理控制。若應用程式無法在核准的基準環境下運作,請記錄失敗情況並升級通報。
不要在選用的意見回饋中放入敏感檔名、內容或診斷資訊。LocalFlux會在提交時傳送訊息和選填的回覆信箱;請使用合成範例重現問題,並透過核准的支援管道處理。即使轉換可離線執行,也應持續進行核准的元件更新。參閱隱私權政策與安全指南。
建立四資料夾工作區
針對每項申請,以不含敏感資訊的識別碼建立個案資料夾,然後建立四個子資料夾:
01-Incoming:收到的來源檔與申請紀錄;02-Working:用於轉換的副本;03-Review:已產生但尚未接受的輸出;04-Delivery:僅存放已審核並核准的交付檔案。
此資料夾模型可防止將產生的檔案誤認為具權威性的來源檔,也能把僅已產生的輸出與已通過審核的輸出分開。
除非政策明確要求,否則請勿以病患、員工、客戶、調查、交易或尚未發布的專案名稱命名資料夾。最好使用只有在核准的紀錄系統內才具意義的工單或個案編號。
來源檔預檢
將收到的檔案放入 01-Incoming。請勿直接編輯該檔案。
確認:
- 檔名與副檔名符合申請內容;
- 檔案大小合理,且在轉換工具已測試的限制內;
- 若政策允許開啟,來源應用程式可在沒有修復警告的情況下開啟檔案;
- 端點防護未發出警示;
- 來源格式與預定目標格式均列於核准的轉換路徑清單;
- 儲存空間足以容納來源檔、工作副本、輸出及暫存額外空間;
- 輸出名稱不會與既有的已審核檔案衝突。
當完整性或可重複性相當重要時,請計算並記錄 SHA-256 雜湊值。雜湊值可確認位元組完全相同;它無法證明內容可信或不含惡意軟體。
將來源檔複製到 02-Working。確認副本的雜湊值與 Incoming 中檔案的雜湊值相符。從此刻起,轉換工具只接收 Working 副本。
明確設定輸出位置
若轉換工具支援輸出資料夾設定,請將結果放在 03-Review。若產品使用固定的目標位置,核准的 SOP 應列明該位置的確切路徑,並包含將檔案受控移入 Review 的步驟。
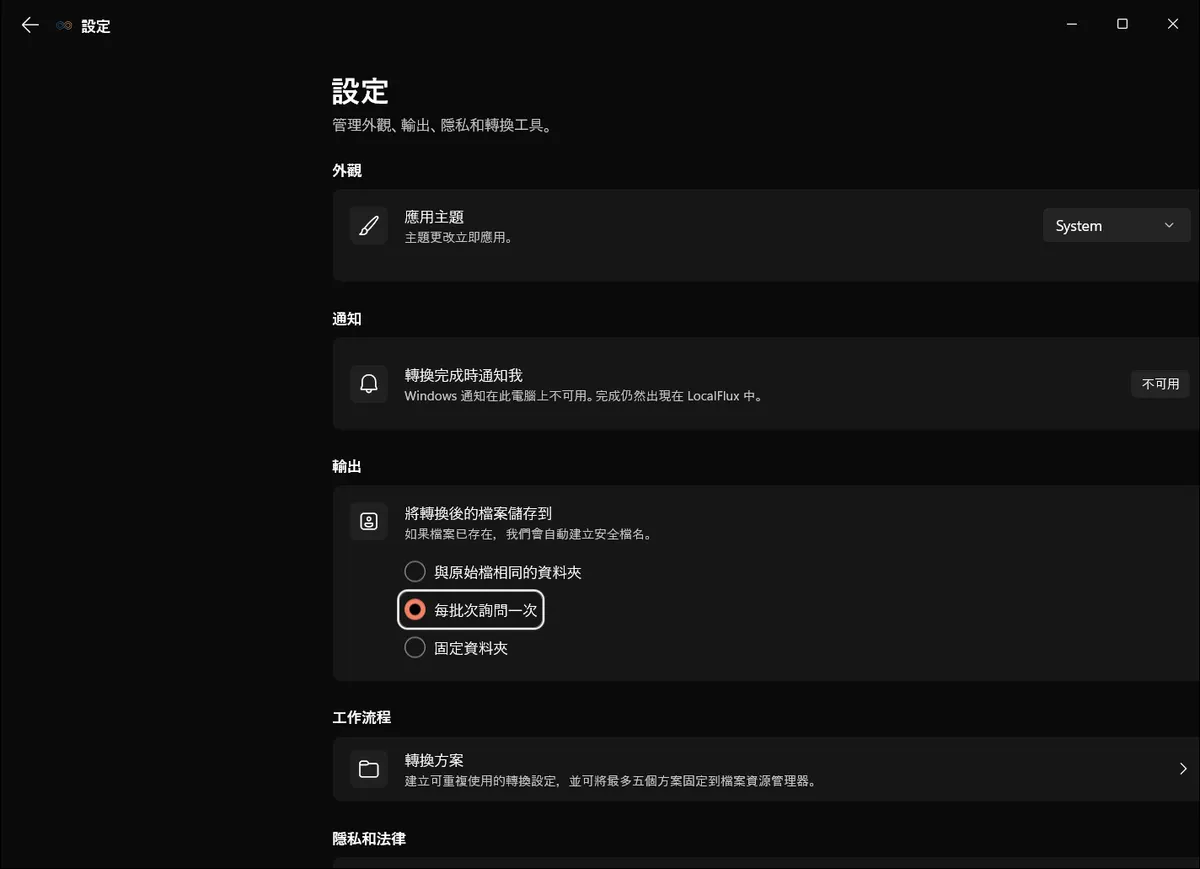
介面截圖於2026年10月使用依據已記錄的 LocalFlux 1.0.10.0 發佈原始碼重新建置的版本拍攝。下方歷史測量值與下載資料仍保留原始測試範圍。截圖記錄: 1
「每批詢問一次」模式讓操作人員可為每個個案選擇受控的 Review 資料夾。轉換前請確認實際路徑;此螢幕截圖來自在本機使用合成檔案製作的編輯示範。
開始前,請自行完整讀出輸出路徑。確認該路徑不是 「桌面」、「下載」、個人雲端資料夾、卸除式磁碟機、共用網路位置或其他個案資料夾,除非該位置已獲特別核准。
請依個案識別碼與內容用途採用可預測的輸出名稱,而非敏感主體的詳細資訊。在個案紀錄中保留原始副檔名,以清楚呈現轉換路徑。
執行轉換
從正常安裝位置開啟經核准的轉換工具。選取 Working 副本、選擇經核准的目標格式,並確認 Review 資料夾。
記錄:
- 日期與時間;
- 操作人員;
- 應用程式與版本;
- 必要時記錄來源檔名稱與雜湊值;
- 來源與目標格式;
- 所選輸出資料夾;
- 警告或變更的選項;
- 顯示的完成或失敗結果。
處理敏感檔案時,一次只執行一個個案。這可減少跨個案選錯檔案的情況,並讓稽核軌跡容易理解。
請勿將錯誤重新命名為成功。若應用程式顯示警告、未建立輸出、產生零位元組檔案,或留下明顯不完整的檔案,請依照下方的失敗處理程序辦理。
防止名稱衝突
每次執行前,請檢查 03-Review 中是否已有與預定輸出名稱相同的檔案。若有,請停止並判定哪個檔案具權威性。
應用程式可能產生不重複的尾碼,而不直接覆寫檔案。這比無聲取代更安全,但操作人員仍必須辨識正確版本。
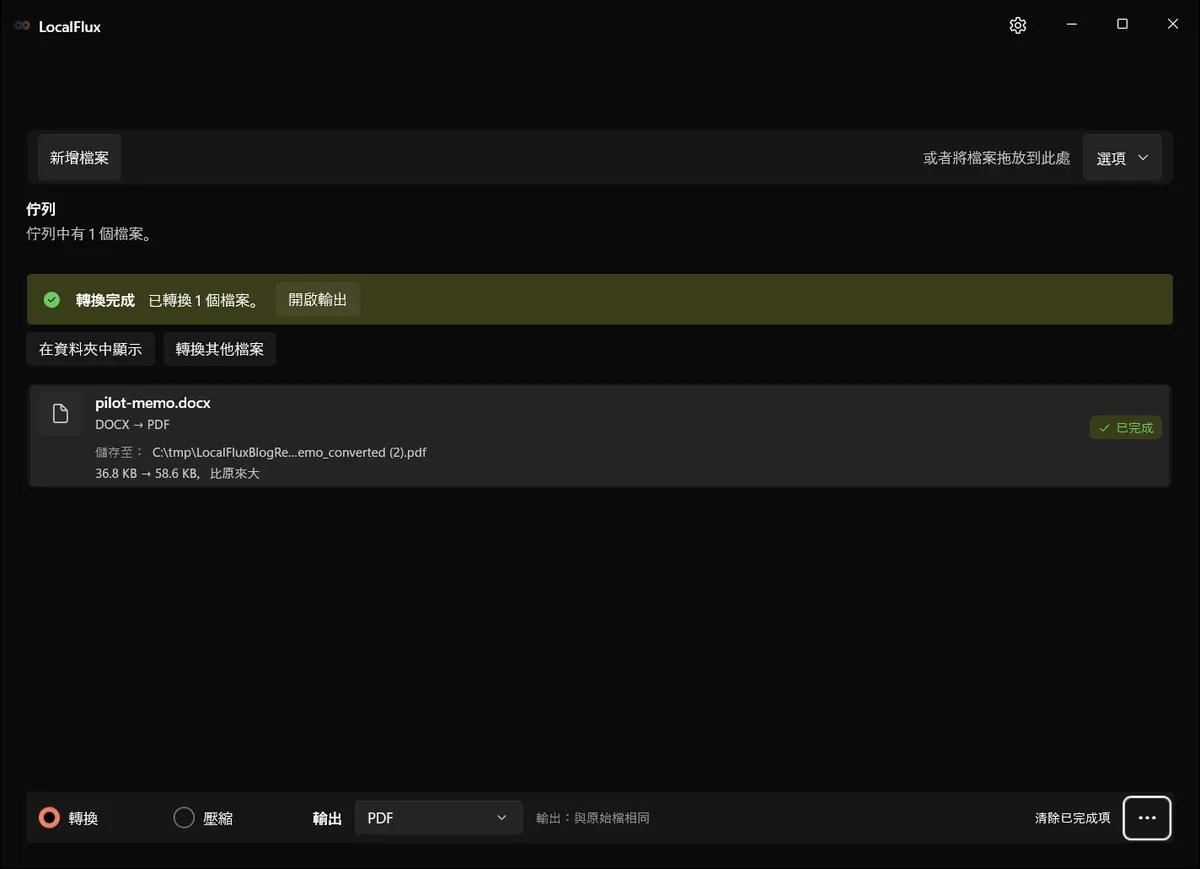
10月13日的新DOCX測試在重新啟動應用程式後重複轉換。第一個PDF的SHA-256維持不變,第二個檔案使用(2)尾碼。截圖顯示第二個結果,連結的紀錄涵蓋兩個檔案。
避免衝突的結果會保留兩個檔案,但不會判定應交付哪一個。
切勿僅因新檔案的時間戳記較晚,就取代已審核的輸出。請比較申請內容、轉換路徑、操作人員紀錄、可見內容,以及採用時的雜湊值。若已獲准取代,請依保存規則保留或處置遭取代的副本,並記錄該決定。
在轉換工具之外驗證輸出
輸出必須先在一般的目標應用程式中開啟並通過該轉換路徑的特定檢查,才能移入 04-Delivery。
文件與 PDF
視情況檢查頁數、頁面大小、方向、文字、字型、換行、表格、清單、頁首、頁尾、連結、圖片、表單欄位、註解與追蹤修訂。搜尋靠近開頭及結尾的已知詞句。若文件對無障礙功能相當敏感,轉換後必須另行進行無障礙檢查;只有視覺上的相似並不足夠。
請注意,轉換成 PDF 可能會扁平化或省略互動功能、隱藏內容、內嵌檔案、簽章或文件結構。核准該轉換路徑前,請先定義哪些元素必須保留。
圖片
檢查像素尺寸、方向、裁切、透明度、色彩呈現、小字的清晰度及壓縮瑕疵。PNG 轉 JPG 的路徑無法保留透明通道;請確認預定背景,並確保該變更可以接受。
音訊與影片
檢查時長、開頭與結尾、可辨識度、聲道數、同步狀況,以及明顯的中斷或失真。對具證據或法律價值的錄製內容,除非合格程序明確允許,否則請勿轉換具權威性的原始檔。
內容審核完成後,若有要求,請計算輸出的雜湊值並加入個案紀錄。當檔案將跨系統傳輸或由另一人審核時,雜湊值尤其有用。
核准與交付
審核人員接受輸出後,請依紀錄保存規則,將已接受的檔案複製或移至 04-Delivery。Delivery 中只能存放可以離開受控工作區的版本。
傳送前,請確認收件者、管道與分類。轉換在本機完成,並不代表電子郵件、聊天、卸除式媒體或外部入口網站就是經核准的交付方式。
若政策要求,請使用具存取控制的傳輸、加密、到期限制或收件者驗證。確認最後附件或上傳項目的名稱、類型、大小;使用雜湊值時,也要確認其雜湊值。常見的作業失誤,是傳送原始檔、Working 副本或未審核的輸出,而不是已核准的交付檔案。
記錄交付時間、收件者或目的地、方式、交付的檔名與操作人員。若個案識別碼與受控連結已足夠,請避免將敏感內容複製到工單留言中。
保存與清理
保存作業必須遵循適用的保存時程、合約義務、訴訟保全及商業紀錄規則。本 SOP 無法訂定通用的刪除期限。
工作結束時:
- 確認 Delivery 副本與已核准的 Review 輸出相符;
- 關閉轉換工具與目標應用程式;
- 依政策移除不需要的暫存或不完整輸出;
- 依政策規定保留或處置 Working 副本;
- 若 Incoming 來源檔是必要的商業紀錄,請予以保留;
- 只有在貴組織程序要求時,才清除經核准的應用程式歷程記錄;
- 將操作人員紀錄存入經核准的系統;
- 確認未核准的目的地中沒有留下任何副本。
一般檔案刪除不代表安全清除。儲存裝置、快照、備份、同步、防毒軟體隔離區及應用程式快取都可能保留資料。若需要進行資料抹除,請遵循貴組織的媒體資料抹除程序,並尋求專家指導。
失敗與升級通報程序
如有下列情況,請停止工作流程:
- 來源檔的分類或所有權不確定;
- 應用程式版本未經核准;
- 轉換路徑不受支援,或出現 SOP 未涵蓋的警告;
- 端點防護或 Windows 回報安全疑慮;
- 輸出遺失、不完整、損毀或有重大差異;
- 來源檔意外變更;
- 受控工作區外出現檔案;
- 應用程式似乎要求非預期的上傳、登入、權限提升或網路連線;
- 敏感檔案可能已傳送到錯誤的位置或人員。
將原始檔保存在 01-Incoming。請勿持續改用不同的公開工具重試。記錄時間、應用程式狀態、完整訊息、來源檔與輸出名稱,以及已採取的動作。只有在不會暴露敏感內容時才擷取螢幕截圖;否則請以文字記錄訊息。
聯絡指定的升級通報負責人。疑似洩露、惡意軟體警示、規避政策或無法解釋的對外傳輸,應進入組織的事件處理流程,而非一般軟體支援佇列。
若支援人員需要範例,請盡可能提供專為重現問題而製作的合成資料。除非獲授權的負責人已確認相關法律、隱私、合約及安全依據,否則請勿將敏感來源檔傳送給供應商。
例外處理
例外必須明確、有時間限制,且在處理前獲得核准。例外紀錄應列明業務需求、資料分類、轉換路徑、工具與版本、工作站、補償性控制措施、收件者、保存方式、核准人與到期日。
「今天是截止日」是情境,不是控制措施。若沒有安全且經核准的轉換路徑,正確做法可能是請收件者改用其他格式、使用已簽約的服務、在來源應用程式中完成工作,或延後作業。
讓 SOP 始終以證據為依據
應用程式更新、支援格式變更、隱私或診斷功能變更、Windows 升級、發生事件、出現重大輸出瑕疵,或資料分類規則變更後,請審查本程序。
證據核對日期為2026年10月13日:公開信任中心對應組建1.0.7.0。先前的編輯測試使用保留的1.0.8.0 x64套件。更新後的截圖使用新的合成測試檔,以及依據已記錄的1.0.10.0 x64發佈原始碼重新建置的版本;記錄連結位於插圖旁。這些功能觀察不屬於Store認證、發行授權、全新虛擬機器或ARM64證據,也不是網路測試。採購前請重新檢查目前商店資訊及證據。
有效的 SOP 會刻意保持務實。它不會承諾轉換毫無風險,而是讓決策點清楚可見、保留來源檔、限制檔案流向、要求由人員驗證結果,並為操作人員提供明確的停止點。
對小型團隊而言,這份紀律往往正是「我們用過轉換工具」與「我們能明確說明這個檔案的完整處理方式」之間的差別。
技術參考資料
有關檔案格式的說明參考了以下獨立規範與平台文件。
- Security and Privacy Controls for Information Systems and Organizations (SP 800-53 Rev. 5), National Institute of Standards and Technology