Arbeitsanweisung für die Konvertierung sensibler Dateien unter Windows
Auf dieser Seite
- Zuständigkeiten und Fallprotokoll
- 1. Vor Beginn: Berechtigung und Zweck prüfen
- 2. Kontrollierten Arbeitsbereich anlegen
- 3. Quelle erfassen und schützen
- 4. Werkzeug und Ausgabe konfigurieren
- 5. Konvertieren und unmittelbar prüfen
- 6. Kollisionen und Wiederholungen sicher behandeln
- 7. Übergabe, Protokoll und Bereinigung
- 8. Sofort stoppen und eskalieren, wenn …
- Kurzcheck
Diese Muster-Arbeitsanweisung beschreibt einen kontrollierten Ablauf für genehmigte Konvertierungen sensibler Dateien auf einem verwalteten Windows-Arbeitsplatz. Passen Sie Klassifizierungen, Aufbewahrung und Eskalationswege an Ihre Organisation an. Die Anweisung erweitert keine bestehende Berechtigung und ersetzt weder Records-Management noch rechtliche Vorgaben.
Zuständigkeiten und Fallprotokoll
Benennen Sie Dokumentverantwortlichen, Freigabestelle, Bediener und fachlichen Prüfer. In kleinen Teams kann eine Person mehrere Rollen übernehmen; die Zuständigkeit bleibt trotzdem sichtbar. Der Auftraggeber bestimmt Zweck, Empfänger und Klassifizierung. Der Bediener erstellt nur die genehmigte Arbeitskopie, und der Prüfer entscheidet über die Übergabe. IT betreut Paketfreigabe und Vorfälle. Notieren Sie Geltungsbereich, genehmigte Versionsspanne und Auslöser für eine erneute Prüfung.
| Feld | Eintrag je Auftrag |
|---|---|
| Vorgang | Nicht vertrauliche Kennung, Zweck, Verantwortlicher |
| Genehmigung | Informationsklasse, zulässige Route, Empfänger, Freigabestelle |
| Umgebung | Gerät, Paketversion, Architektur, Herausgeber, Bezugsquelle |
| Quelle | Dateiname, Typ, Größe, erforderlichenfalls SHA-256 |
| Ausführung | Arbeitskopie, Ausgabeordner, Einstellungen, Zeitpunkt, Status |
| Abnahme | Ergebnisname, erforderlichenfalls Hash, Prüfperson, Abweichungen |
| Übergabe | Genehmigter Kanal, Empfänger, Freigabezeitpunkt |
| Aufbewahrung | Frist oder Rechtsaufbewahrung, Bereinigungsverantwortlicher |
Beispiel: Auftrag CASE-0042 verlangt eine interne DOCX als PDF. Der Eingang bleibt unverändert, eine Kopie wird in 02-Working verarbeitet und das PDF landet in 03-Review. Der Prüfer gleicht Seitenzahl, Tabellen und Anfangs-/Endtext ab und kontrolliert Kommentare sowie Änderungsmarkierungen. Erst die akzeptierte Fassung wird nach 04-Delivery übernommen. Bei einer Wiederholung wird der neue Name im Protokoll ergänzt; die vorherige Abnahme gilt nicht automatisch für die neue Datei.
Eine Ausnahme braucht vor Verarbeitung eine befristete Freigabe mit Zweck, Datenklasse, Route, Paket, Gerät, kompensierenden Maßnahmen, Empfänger und Aufbewahrung. Termindruck ersetzt sie nicht. Gibt es keinen genehmigten Weg, fordern Sie ein anderes Format an oder eskalieren Sie. Halten Sie gesetzliche Aufbewahrung und laufende Untersuchungen bei der Bereinigung ein; legen Sie keine pauschale Löschfrist aus diesem Muster ab.
Überprüfen Sie die SOP nach App- oder Windows-Updates, geänderten Formaten, Diagnoseänderungen, Vorfällen und wesentlichen Ausgabefehlern. Die oben gezeigten redaktionellen Beispiele sind keine aktuelle Store-Freigabe. Für die Werkzeugbewertung verwenden Sie die Sicherheitscheckliste.
1. Vor Beginn: Berechtigung und Zweck prüfen
Bestätigen Sie Identität, Klassifizierung, Geschäftszweck, zulässiges Zielformat und Empfänger. Prüfen Sie, ob die konkrete Anwendung, Version und Konvertierungsroute für diese Informationsklasse freigegeben sind. Stoppen Sie, wenn die Datei kennwortgeschützt, beschädigt, unerwartet klassifiziert oder außerhalb Ihres Auftrags ist.
Arbeiten Sie nur auf einem verwalteten Gerät. Verwenden Sie keine private Cloud-Synchronisation, Zwischenablagen, Wechselmedien oder nicht genehmigte Webdienste.
2. Kontrollierten Arbeitsbereich anlegen
Nutzen Sie einen projektbezogenen lokalen Speicherort mit den erforderlichen Zugriffsrechten. Eine einfache Struktur trennt Eingang, Verarbeitung, Prüfung und Übergabe:
01-Incoming: unveränderte, autorisierte Quelle;02-Working: temporäre Arbeitskopien;03-Review: erzeugte Ergebnisse, noch nicht freigegeben;04-Delivery: ausschließlich geprüfte Endfassungen.
Verwenden Sie die von Ihrer Organisation vorgesehenen verschlüsselten oder zugriffsgeschützten Speicherorte.
3. Quelle erfassen und schützen
Notieren Sie Dateiname, Typ, Größe, Herkunft, Klassifizierung und – wenn vorgesehen – SHA-256. Erstellen Sie immer eine Arbeitskopie in 02-Working und öffnen Sie das Original nicht mit mehreren nicht genehmigten Anwendungen. Konvertieren Sie niemals direkt über die einzige vorhandene Kopie.
4. Werkzeug und Ausgabe konfigurieren
Nachweisstand vom 13. Oktober 2026: Das öffentliche Trust Center nennt Build 1.0.7.0. Frühere redaktionelle Tests nutzten ein aufbewahrtes x64-Paket 1.0.8.0. Die erneuerten Screenshots verwenden neue synthetische Dateien und einen aus dem dokumentierten x64-Releasequellstand 1.0.10.0 rekonstruierten Build; die Protokolle sind bei den Abbildungen verlinkt. Diese Funktionsbeobachtungen sind keine Store-Zertifizierung, Releasefreigabe, Clean-VM- oder ARM64-Nachweise und kein Netzwerktest. Prüfen Sie vor einem Kauf den aktuellen Store-Eintrag und die Nachweise erneut.
Wählen Sie den kontrollierten Ordner 03-Review oder lassen Sie sich einmal je Stapel nach dem Ziel fragen.
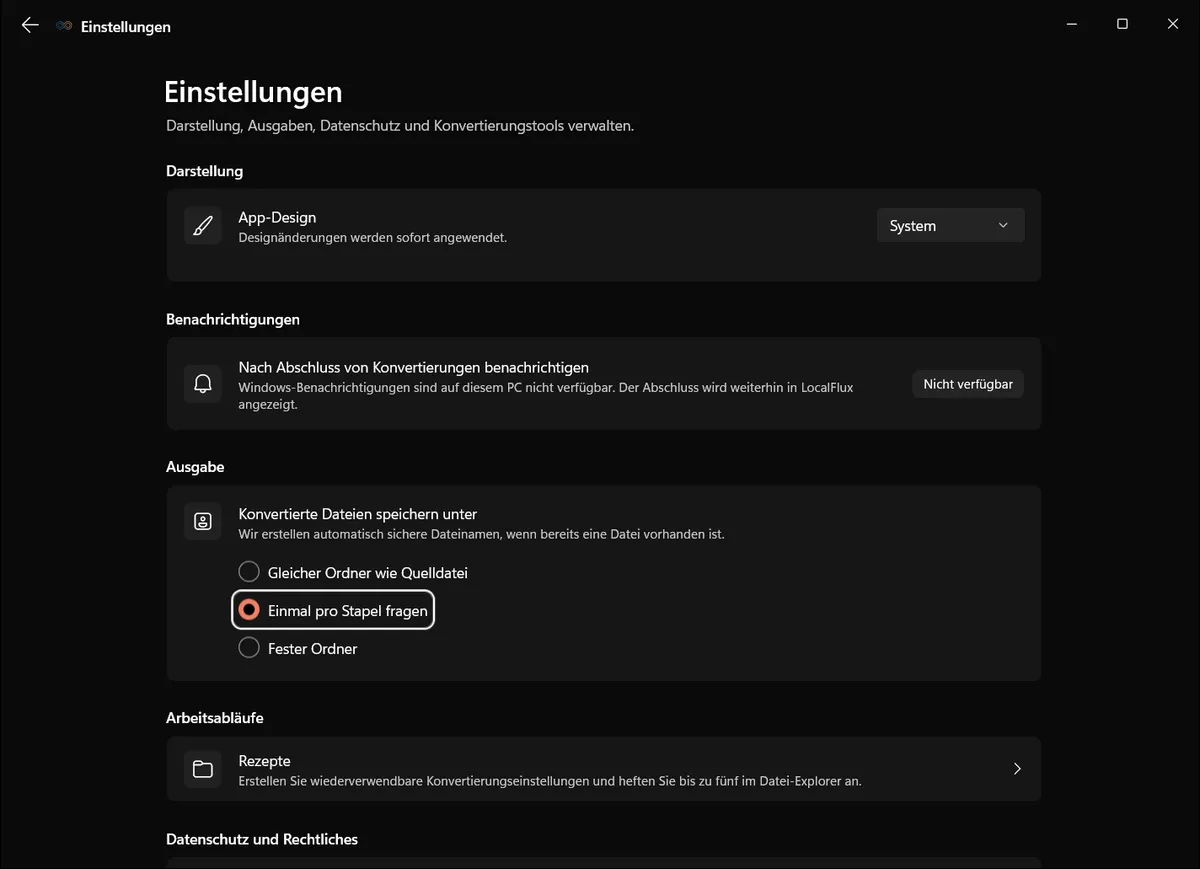
Die Bildschirmaufnahmen wurden im Oktober 2026 mit einem aus dem dokumentierten Quellstand von LocalFlux 1.0.10.0 erstellten Build erneuert. Frühere Messwerte und Downloads behalten ihren ursprünglichen Testumfang. Aufzeichnungsprotokolle: 1
Schließen Sie nicht benötigte Anwendungen. Aktivieren oder ändern Sie Diagnosefunktionen nur gemäß Richtlinie. Nehmen Sie keine Sicherheitsausnahmen vor, um eine Konvertierung zu erzwingen.
Keine sensiblen Dateinamen, Inhalte oder Diagnosen in optionales Feedback übernehmen. LocalFlux übermittelt beim Absenden die Nachricht und eine optionale Antwortadresse. Eine synthetische Reproduktion und den genehmigten Supportkanal verwenden. Genehmigte Komponentenupdates auch bei Offline-Konvertierung weiterführen. Siehe Datenschutzerklärung und Sicherheitsleitfaden.
5. Konvertieren und unmittelbar prüfen
Starten Sie zunächst eine einzelne Datei. Prüfen Sie Status, Fehlermeldung, Ausgabeort und Dateinamen. Bei einem Stapel bestätigen Sie, dass für jede Quelle die erwartete Anzahl an Ausgaben vorliegt.
Öffnen Sie die Ausgabe in der vorgesehenen Zielanwendung. Prüfen Sie bei Dokumenten Seiten, Schriften, Tabellen, Links und Anmerkungen; bei Bildern Orientierung, Zuschnitt, Farbe, Transparenz und Metadaten; bei Audio oder Video Dauer, Synchronität, Kanäle und hör- beziehungsweise sichtbare Artefakte.
Eine technisch erfolgreiche Konvertierung ist keine inhaltliche Freigabe.
6. Kollisionen und Wiederholungen sicher behandeln
Überschreiben Sie kein vorhandenes Ergebnis ohne ausdrücklichen, dokumentierten Grund. Bei Wiederholungen muss der Arbeitsablauf einen neuen Namen erzeugen oder eine bewusste Entscheidung verlangen.
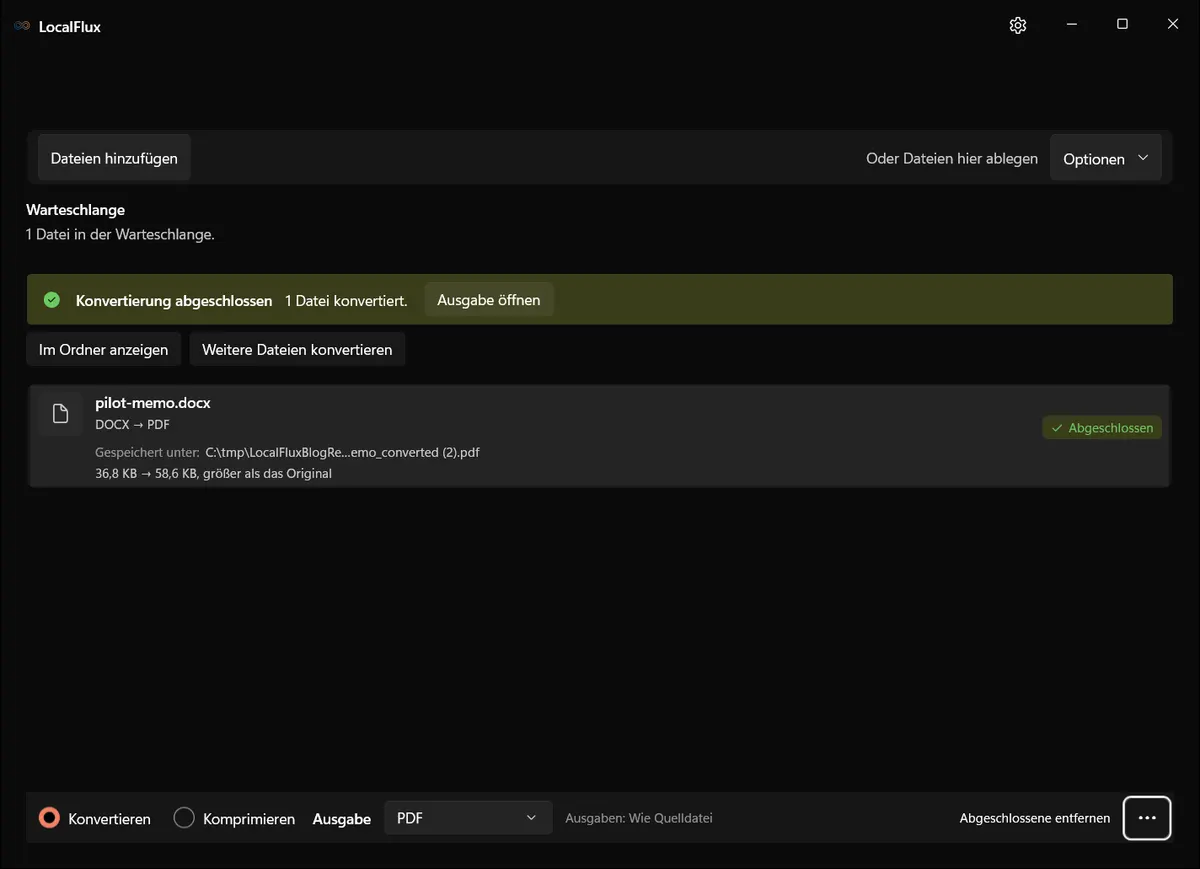
Im neuen DOCX-Test vom 13. Oktober wurde nach einem App-Neustart erneut konvertiert. Das erste PDF behielt seinen SHA-256; das zweite erhielt das Suffix (2). Der Screenshot zeigt das zweite Ergebnis, das verlinkte Protokoll erfasst beide Dateien.
Vergleichen Sie die neue Ausgabe mit der zuvor geprüften Version. Löschen Sie ältere Fassungen erst nach den Aufbewahrungsregeln und niemals nur, um Verwechslungen zu verbergen.
7. Übergabe, Protokoll und Bereinigung
Verschieben Sie ausschließlich die geprüfte Ausgabe nach 04-Delivery. Erfassen Sie Bediener, Zeit, Werkzeugversion, Quell-/Zielformat, Ergebnis, Prüfperson und Ziel. Nehmen Sie nur die Metadaten in das Protokoll auf, die Richtlinie und Zweck erfordern.
Übermitteln Sie die Datei über den genehmigten Kanal. Entfernen Sie Arbeitskopien, temporäre Ergebnisse und lokale Protokolle nach der festgelegten Aufbewahrungsfrist. Leeren Sie Papierkorb oder Systemspuren nur, wenn Ihre Organisation dies verlangt; improvisierte „sichere Löschung“ kann Beweise oder verwaltete Sicherungen beeinträchtigen.
8. Sofort stoppen und eskalieren, wenn …
- Klassifizierung, Eigentümer oder Zweck unklar sind;
- die Anwendung eine unerwartete Anmeldung, Netzwerkfreigabe oder neue Berechtigung verlangt;
- Quelle oder Ergebnis außerhalb des kontrollierten Ordners erscheint;
- die Quelle verändert wurde, die Ausgabe unvollständig ist oder ein Formatfehler auftritt;
- Schadsoftware, vertrauliche Metadaten oder ein möglicher Datenschutzvorfall vermutet werden.
Bewahren Sie den Zustand, notieren Sie die Beobachtung und nutzen Sie den vorgesehenen Security-, Datenschutz- oder Supportweg. Laden Sie problematische Dateien nicht zur „Gegenprobe“ bei einem öffentlichen Dienst hoch.
Kurzcheck
Vorher: Berechtigung, Klassifizierung, Route, Version und Ziel bestätigen. Währenddessen: Quelle unverändert lassen, Ausgabe getrennt halten, Fehler beobachten. Danach: Ergebnis fachlich prüfen, Übergabe protokollieren, Arbeitsbereich nach Richtlinie bereinigen und Ausnahmen eskalieren.
Lesen Sie die LocalFlux-Vertrauensinformationen und übernehmen Sie dieses Muster nur nach Freigabe durch die zuständigen Stellen.
Lokale Verarbeitung steuert nicht automatisch Synchronisation, Sicherungen oder andere Programme. Gewöhnliches Löschen ist keine sichere Datenlöschung. Prüfen Sie bei Dokumenten auch verborgene Inhalte, Signaturen und erforderliche Barrierefreiheit; sichtbare Übereinstimmung allein genügt nicht.
Technische Quellen
Die Hinweise zu den Dateiformaten stützen sich auf diese unabhängigen Spezifikationen und Plattformdokumentationen.
- Security and Privacy Controls for Information Systems and Organizations (SP 800-53 Rev. 5), National Institute of Standards and Technology