Dateikonverter für Unternehmen bewerten: Windows-Checkliste für Sicherheit und Datenschutz
Eine praktische Windows-Checkliste für Verarbeitungsgrenzen, Telemetrie, Formate, Fehlerverhalten, Updates, Nachweise und Einschränkungen bei der geschäftlichen Bereitstellung.
Auf dieser Seite
Die Frage „Funktioniert der Konverter?“ reicht für eine geschäftliche Freigabe nicht aus. Ein brauchbarer Test muss ebenso klären, wo Daten verarbeitet werden, welche Komponenten beteiligt sind, was protokolliert wird, wie Fehler aussehen und ob Betrieb und Verteilung zur Windows-Umgebung passen.
Diese Checkliste eignet sich für eine erste technische und betriebliche Bewertung. Sie ersetzt weder Risikoanalyse noch Rechts-, Datenschutz- oder Beschaffungsprüfung.
1. Verarbeitung und Netzwerkgrenze
Bitten Sie den Anbieter um eine präzise Beschreibung jeder unterstützten Route: Welche Komponente liest die Quelle? Wird sie vollständig oder teilweise übertragen? Wo entstehen Zwischen- und Ausgabedateien? Welche Verbindungen dienen nur Installation, Lizenz, Updates, Absturzberichten oder Dokumentation?
„Offline-fähig“ und „lokal“ sind keine vollständigen Architekturangaben. Prüfen Sie die konkrete Version mit synthetischen Daten und den Überwachungswerkzeugen Ihrer Organisation.
Die Bildschirmaufnahmen wurden im Oktober 2026 mit einem aus dem dokumentierten Quellstand von LocalFlux 1.0.10.0 erstellten Build erneuert. Frühere Messwerte und Downloads behalten ihren ursprünglichen Testumfang. Aufzeichnungsprotokolle: 1
Nachweisstand vom 13. Oktober 2026: Das öffentliche Trust Center nennt Build 1.0.7.0. Frühere redaktionelle Tests nutzten ein aufbewahrtes x64-Paket 1.0.8.0. Die erneuerten Screenshots verwenden neue synthetische Dateien und einen aus dem dokumentierten x64-Releasequellstand 1.0.10.0 rekonstruierten Build; die Protokolle sind bei den Abbildungen verlinkt. Diese Funktionsbeobachtungen sind keine Store-Zertifizierung, Releasefreigabe, Clean-VM- oder ARM64-Nachweise und kein Netzwerktest. Prüfen Sie vor einem Kauf den aktuellen Store-Eintrag und die Nachweise erneut.
Laut Microsoft können Full-Trust-Desktop-Apps auch ohne internetClient-Deklaration auf das Netzwerk zugreifen. Ihr Fehlen bedeutet keine Isolation. Microsoft-Dokumentation zu App-Funktionen
Bei der Netzwerkbeobachtung auch die Kindprozesse des Konverters erfassen. Optionales Feedback gesondert testen: LocalFlux übermittelt auf Wunsch die Nachricht und eine optionale Antwortadresse, ohne Konvertierungsdateien oder Protokolle automatisch anzuhängen. Store- und Browserverkehr getrennt dokumentieren und die Synchronisierung des Arbeitsordners prüfen. Die Datenschutzerklärung beschreibt diese Grenzen.
2. Telemetrie, Protokolle und temporäre Daten
Erfassen Sie, ob Dateinamen, Pfade, Dateigrößen, Formate, Fehlertexte oder Inhaltsfragmente protokolliert werden. Klären Sie Speicherort, Aufbewahrung, Zugriff und Löschung. Ein lokales Protokoll kann für Support nützlich sein und zugleich vertrauliche Pfade offenlegen.
Fragen Sie außerdem nach temporären Dateien, Vorschaubildern, Crash-Dumps und Betriebssystemartefakten. „Kein Upload der Quelldatei“ bedeutet nicht automatisch „keine sensiblen Spuren“.
3. Ausgabeorte und Namenskollisionen
Der Prüfer sollte für jede Route bestimmen können, wo die Ausgabe landet und wie ein vorhandener Name behandelt wird. Stilles Überschreiben ist für einen kontrollierten Arbeitsablauf ungeeignet.
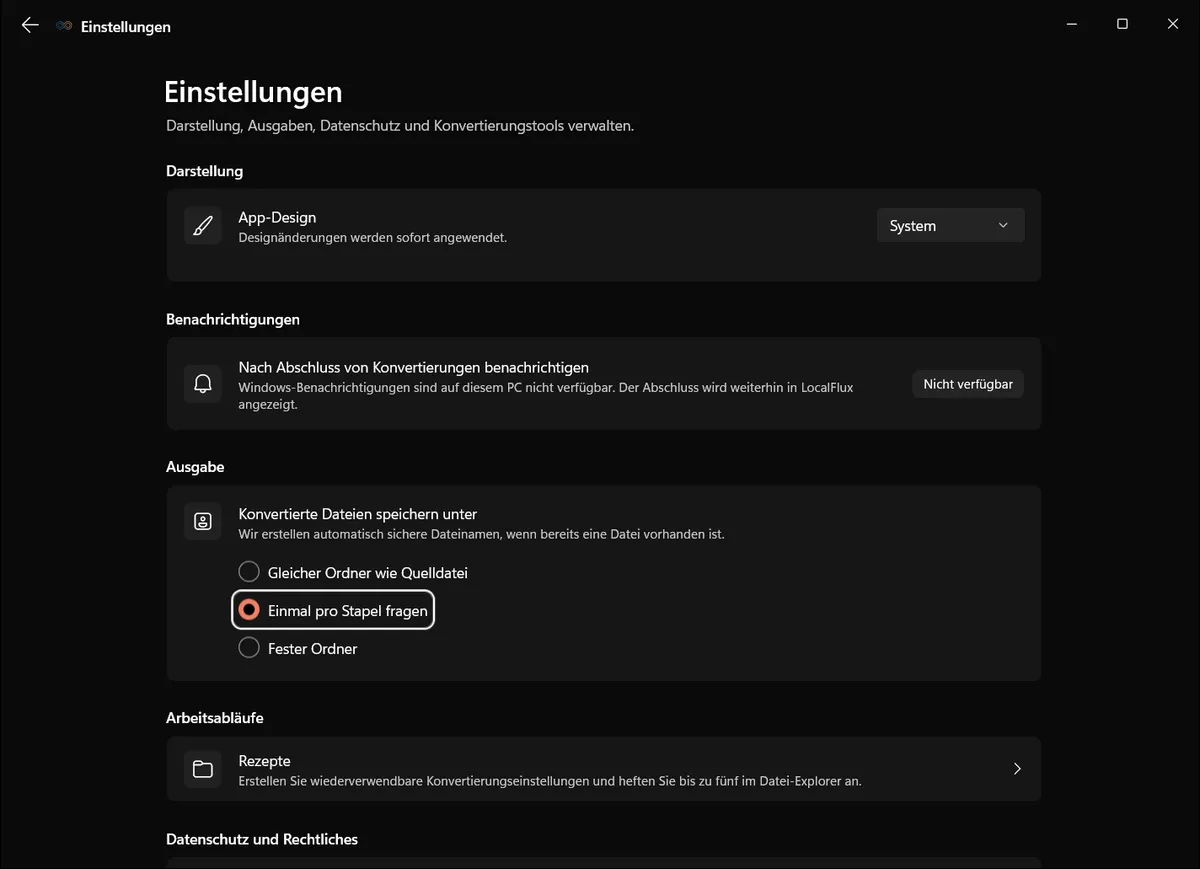
Testen Sie einen festen Ordner, die Nachfrage pro Stapel, schreibgeschützte Ziele, lange Pfade, fehlenden Speicherplatz und zwei gleichnamige Quellen. Verifizieren Sie danach sowohl Quelle als auch Ergebnis.
4. Formatgrenzen und Ergebnisqualität
Eine lange Formatliste sagt wenig über Qualität. Erstellen Sie eine freigegebene Matrix aus Quelle, Ziel und Nutzungsszenario. Prüfen Sie bei Dokumenten Seitenzahl, Schriftarten, Links und Bilder; bei Bildern Abmessungen, Transparenz, Orientierung und Farbe; bei Audio Dauer, Kanäle, Abtastrate und Metadaten.
Nicht unterstützte oder nicht zuverlässig verarbeitbare Dateien müssen mit einer klaren Fehlermeldung enden. Größe allein ist kein Fehler. Geschützte oder signierte Dateien dürfen nicht ohne passende Freigabe umgeschrieben werden. Eine erfolgreiche Statusanzeige ist noch keine fachliche Abnahme.
5. Komponenten, Herkunft und Updates
Dokumentieren Sie Paketidentität, Herausgeber, Signatur, Versionsnummer, Bezugsquelle und Hash des geprüften Installationsartefakts. Ermitteln Sie enthaltene Konvertierungsbibliotheken und deren Aktualisierungsweg. Legen Sie fest, ob neue Versionen automatisch, stufenweise oder erst nach erneuter Prüfung freigegeben werden.
Store-Verteilung vereinfacht manches, löst jedoch nicht jede Unternehmensanforderung. Microsoft weist für Intune darauf hin, dass kostenpflichtige Store-Apps nicht unterstützt werden. Prüfen Sie deshalb Beschaffung, Lizenzierung, Offlinebereitstellung, Zuweisung und Rücknahme in Ihrer eigenen Umgebung.
Eine verantwortliche Person sollte relevante Sicherheitshinweise der Komponentenhersteller prüfen, installierte Versionen erfassen und Updates über den genehmigten Kanal beziehen. Auch mitgelieferte Komponenten brauchen Wartung. Festhalten, wann eine Änderung einen neuen Pilottest erfordert; ein alter Test ist keine dauerhafte Freigabe.
6. Nachweisstärke richtig kennzeichnen
Trennen Sie Anbieterbehauptung, sichtbare Benutzeroberfläche, reproduzierten Funktionstest und unabhängige Untersuchung. Schreiben Sie ausdrücklich auf, was nicht geprüft wurde.
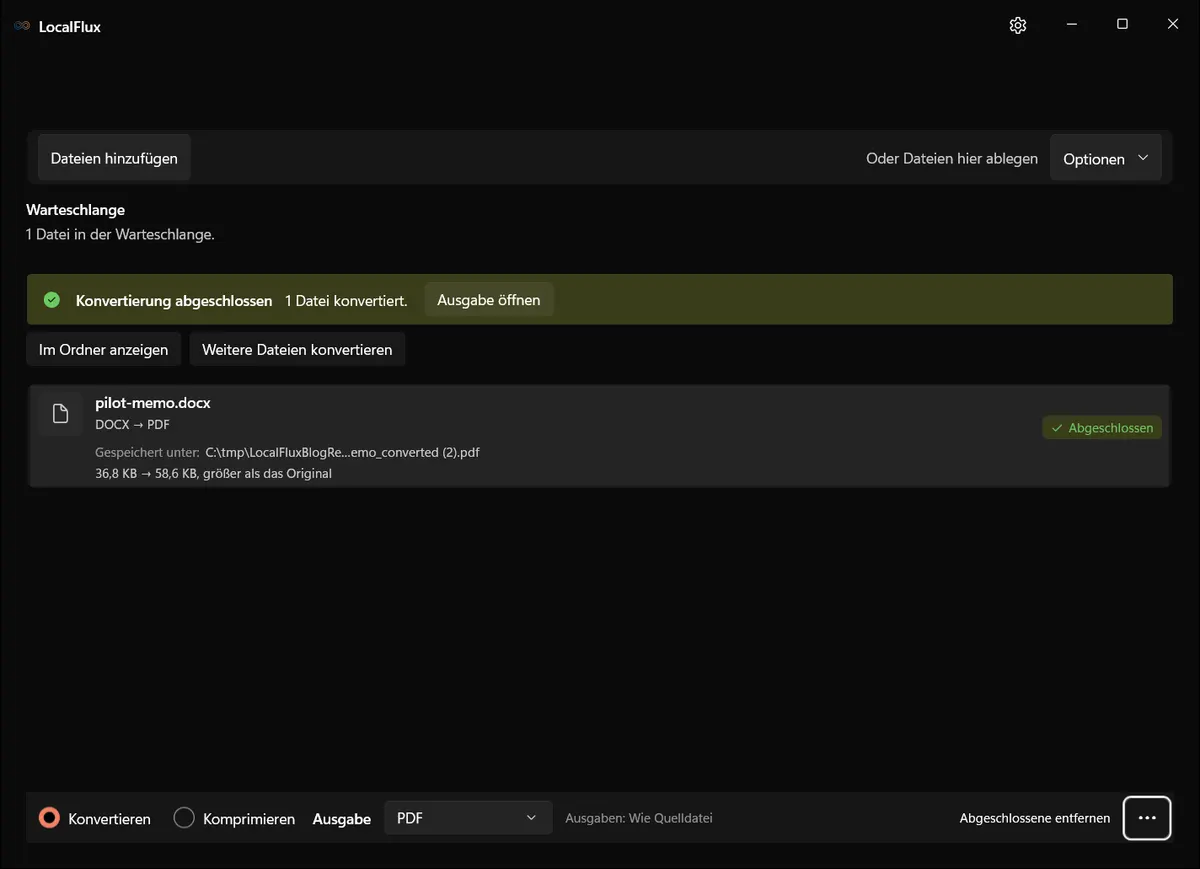
Im neuen DOCX-Test vom 13. Oktober wurde nach einem App-Neustart erneut konvertiert. Das erste PDF behielt seinen SHA-256; das zweite erhielt das Suffix (2). Der Screenshot zeigt das zweite Ergebnis, das verlinkte Protokoll erfasst beide Dateien.
Arbeitsbeispiel und wiederverwendbarer Nachweis
Die aufbewahrte redaktionelle x64-Version 1.0.8.0 erzeugte aus synthetischen DOCX-, PNG- und WAV-Dateien PDF-, JPG- und MP3-Kopien. Die Quellen blieben unverändert. Ein wiederholter PNG-Lauf erzeugte einen zusätzlichen kollisionssicheren Dateinamen. Diese Beobachtungen gelten für die dokumentierten Dateien und das getestete Paket, nicht für jede Route oder neuere Version.
Der geplante Offline-Test konnte nicht durchgeführt werden: Für die temporäre prozessbezogene Firewallregel fehlten Administratorrechte, Windows lehnte ihre Erstellung ab und es blieb keine Regel zurück. Der Offline-Punkt lautet deshalb Nicht getestet. Das ist präziser als ein allgemeiner Hinweis auf begrenzte Netzwerkbeobachtung. Lokale Ausgaben allein beweisen nicht, dass der Prozess keine ausgehende Verbindung herstellen konnte.
| Prüffeld | Anzufordernder Nachweis | Ergebnis / Verantwortung |
|---|---|---|
| Paket und Herkunft | Herausgeber, Version, Architektur, Quelle, Signatur | Status, Prüfer, Datum |
| Verarbeitung | Route, beteiligte Prozesse, Quell- und Ausgabehash | Beobachtung und Grenzen |
| Netzwerk | Kontrollierte Offline-Bedingung oder prozessbezogene Telemetrie | Nicht getestet bleibt offen |
| Fehler und Kollisionen | Beschädigte Quelle, vorhandener Ausgabename, Abbruch | Quelle unverändert; Teilresultate erfasst |
| Diagnose und Aufbewahrung | Speicherorte, Inhalte, Zugriffe, Bereinigungsregel | Verantwortlicher und Frist |
| Abnahme | Prüfung im tatsächlichen Zielprogramm | Angenommen oder konkrete Abweichung |
Verwenden Sie je Punkt Bestanden, Mit Auflagen, Nicht bestanden, Nicht anwendbar oder Nicht getestet. Für offene Punkte nennen Sie Verantwortlichen und Termin und entscheiden ausdrücklich, ob sie die Nutzung sperren. Ein Store-Siegel ersetzt keine unabhängige Sicherheitsprüfung; eine Paketberechtigung beweist ebenso wenig, dass jeder mögliche Zugriff stattgefunden hat.
Als Referenzen dienen der NIST-Leitfaden zur Lieferkettenprüfung, Microsofts Paketberechtigungen und die Windows-Verteilungswege. Fordern Sie außerdem Versionen, Lizenzhinweise und Updatewege der enthaltenen Komponenten an. Beginnen Sie einen kontrollierten Pilot mit synthetischen Dateien, bevor Sie geschäftliche Quellen zulassen.
Entscheidungsvorlage
Eine belastbare Freigabe nennt mindestens:
- zugelassene Version und Bezugsquelle;
- erlaubte Quell-/Zielformate und Informationsklassen;
- Gerätetyp, Benutzergruppe und Ausgabeordner;
- erforderliche Sicht- oder Medienprüfung;
- Protokollierung, Aufbewahrung und Bereinigung;
- Ausschlüsse, Ausnahmeprozess und verantwortliche Person;
- Ablaufdatum sowie Auslöser für eine Neubewertung.
Das Ergebnis kann „genehmigt“, „genehmigt mit Auflagen“, „Pilot fortsetzen“ oder „nicht genehmigt“ lauten. Ein enger, nachvollziehbarer Umfang ist wertvoller als eine pauschale Freigabe für jede Datei.
Prüfen Sie die LocalFlux-Vertrauensinformationen und die unterstützten Formate als Ausgangspunkt Ihrer eigenen Bewertung.
Behandeln Sie einen Selbstbedienungskauf nicht als Unternehmensvertrag. Klären Sie ausdrücklich zentrale Lizenzverwaltung, SSO, Verwaltungsrichtlinien, Supportfristen und vertragliche Zusagen; nehmen Sie diese Funktionen nicht aufgrund der Store-Präsenz an. Prüfen Sie bezahlte Zuweisung, Entzug und Aktualisierung mit Ihrem Einkauf und Ihrer IT.