Como avaliar um conversor de arquivos para uso empresarial: lista de segurança e privacidade no Windows
Uma lista prática para Windows que avalia limites de processamento, telemetria, formatos, falhas, atualizações, evidências e limitações de implantação empresarial.
Nesta página
- Por que um pequeno utilitário merece uma revisão proporcional
- 1. Mapeie o caminho normal de processamento dos arquivos
- 2. Separe o tráfego da conversão do tráfego da plataforma
- 3. Faça um inventário de contas, dados analíticos, relatórios de falha e diagnósticos
- 4. Confirme as rotas exatas compatíveis
- 5. Verifique a preservação do original e os nomes das saídas
- 6. Teste o comportamento em falhas, não apenas saídas bem-sucedidas
- 7. Inspecione os componentes incluídos e seus avisos
- 8. Verifique a identidade do pacote, o editor e o canal de atualização
- 9. Confira as permissões e os recursos do aplicativo
- 10. Analise o armazenamento local, os arquivos temporários e a limpeza
- 11. Defina verificações para aceitar as saídas
- 12. Avalie o modelo comercial e de gerenciamento
- Quadro de avaliação compacto
- Exemplo prático: o que o LocalFlux pode ou não comprovar
- Transforme a lista em um piloto controlado
“Funciona offline”, “privado” e “seguro” soam tranquilizadores na página de um produto. Nenhuma dessas expressões é uma resposta completa para uma revisão de TI.
Uma empresa precisa saber o que o aplicativo realmente faz: por onde os bytes da origem trafegam, quais processos os manipulam, o que permanece no dispositivo, quais serviços recebem telemetria, como chegam as atualizações, o que acontece quando uma tarefa falha e se o modelo de compra e gerenciamento é adequado à organização.
Esta lista foi criada para proprietários de pequenas empresas, generalistas de TI, revisores de segurança e equipes de compras que avaliam um conversor de arquivos para Windows. Ela é independente de fornecedor. O LocalFlux aparece como exemplo prático porque seu limite de processamento e suas limitações de produto estão documentados publicamente.
Resposta resumida: comece pelo caminho do arquivo, não pelo rótulo de marketing. Exija evidências do processamento normal, das exceções de rede, da preservação dos originais, das rotas compatíveis, dos diagnósticos, do comportamento em falhas, dos componentes incluídos, das atualizações e da implantação comercial. Depois, reproduza as alegações importantes com arquivos sintéticos.
Por que um pequeno utilitário merece uma revisão proporcional
Um conversor de arquivos pode não ter acesso à plataforma de identidade ou ao banco de dados da organização, mas recebe arquivos escolhidos pelos usuários. Esses arquivos podem conter informações de clientes, contratos, mídias inéditas, exportações da folha de pagamento, apresentações, pesquisas ou planos internos.
O guia de cadeia de suprimentos do NIST Cybersecurity Framework 2.0 trata a diligência e os requisitos para fornecedores como parte da aquisição de produtos e serviços de tecnologia. Isso não significa que todo utilitário desktop exija uma avaliação de escala empresarial. Significa que a profundidade da revisão deve ser compatível com os dados, a implantação e o impacto para o negócio.
Para um utilitário de estação de trabalho gerenciado pelo próprio usuário, muitas vezes é possível concluir uma revisão útil com documentação pública, um piloto controlado e uma decisão clara sobre as classificações de arquivos permitidas.
1. Mapeie o caminho normal de processamento dos arquivos
Peça ao fornecedor que descreva o trajeto comum entre a origem e a saída. Uma resposta útil identifica cada limite:
Local de origem → aplicativo → componente de conversão → local temporário → local de saídaPara um serviço remoto, identifique a organização receptora, a região de processamento, o armazenamento, a exclusão, os logs e os subprocessadores. Para um software local, identifique os processos executáveis, os mecanismos incluídos, as pastas temporárias, as pastas de saída e todos os processos secundários.
Não aceite “local” como substituto do mapa. Um produto pode processar o arquivo localmente e ainda enviar dados analíticos, verificar licenças, abrir ajuda na Web, baixar componentes ou usar um recurso exclusivo da nuvem. Esses comportamentos podem ser legítimos, mas devem ser separados da rota principal do arquivo.
Evidências a solicitar: diagrama de fluxo de dados, política de privacidade, página de confiança, documentação técnica ou um procedimento de observação reproduzível.
2. Separe o tráfego da conversão do tráfego da plataforma
Uma alegação honesta de funcionamento offline precisa de limites. A instalação pela Microsoft Store, a validação de pagamento, o licenciamento e as atualizações podem usar serviços da Microsoft. O Windows, o antivírus, os navegadores e outros aplicativos em segundo plano podem gerar seu próprio tráfego. Um link da Web aberto pelo aplicativo contata o destino vinculado.
A pergunta importante é mais restrita: durante a tarefa compatível, o aplicativo envia o arquivo de origem ou de saída selecionado a um serviço de conversão do fornecedor?
Faça a atribuição do teste no nível do processo. Um gráfico de rede vazio não é suficiente quando o revisor não consegue identificar qual processo foi observado. Uma rota bem-sucedida também não comprova todas as rotas ou versões futuras.
Evidências a solicitar: processos identificados, exceções documentadas, teste offline e versão exata do aplicativo.
Inclua os processos filhos do conversor na observação de rede. Teste o feedback opcional separadamente: o LocalFlux envia a mensagem escrita e o email de resposta opcional quando solicitado, sem anexar automaticamente arquivos ou registros. Registre à parte o tráfego da Store e do navegador e confira se a pasta de trabalho é sincronizada. A política de privacidade descreve esses limites.
3. Faça um inventário de contas, dados analíticos, relatórios de falha e diagnósticos
Faça quatro perguntas separadas:
- É necessário ter uma conta para processar os arquivos?
- O aplicativo envia dados analíticos de uso ou identificadores de publicidade?
- Registros de falhas ou erros são enviados automaticamente?
- Quais configurações, logs ou diagnósticos permanecem localmente?
“Sem conta” não significa “sem telemetria”. “Sem telemetria” não significa “sem logs locais”. Diagnósticos locais podem ser úteis e preservar a privacidade quando o usuário controla seu compartilhamento, mas o local de armazenamento e o comportamento de limpeza devem estar documentados.
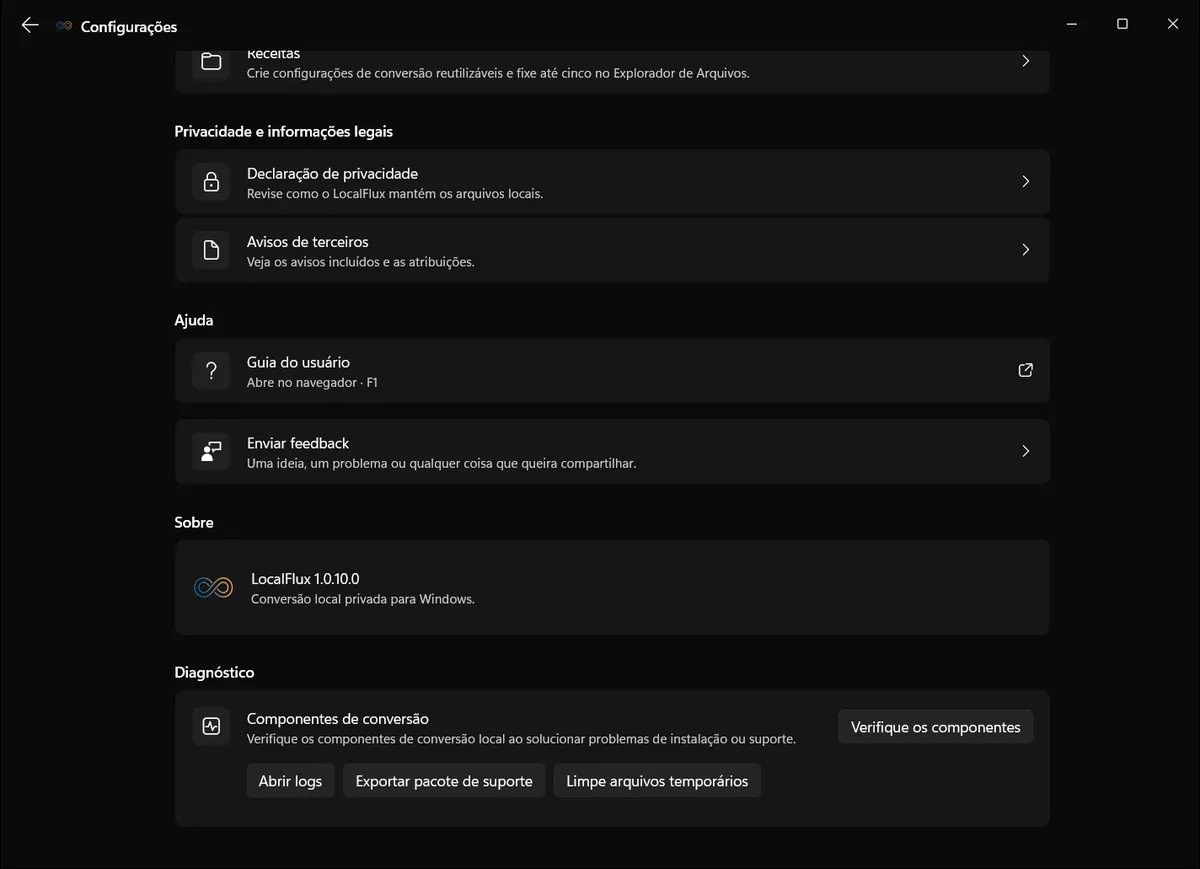
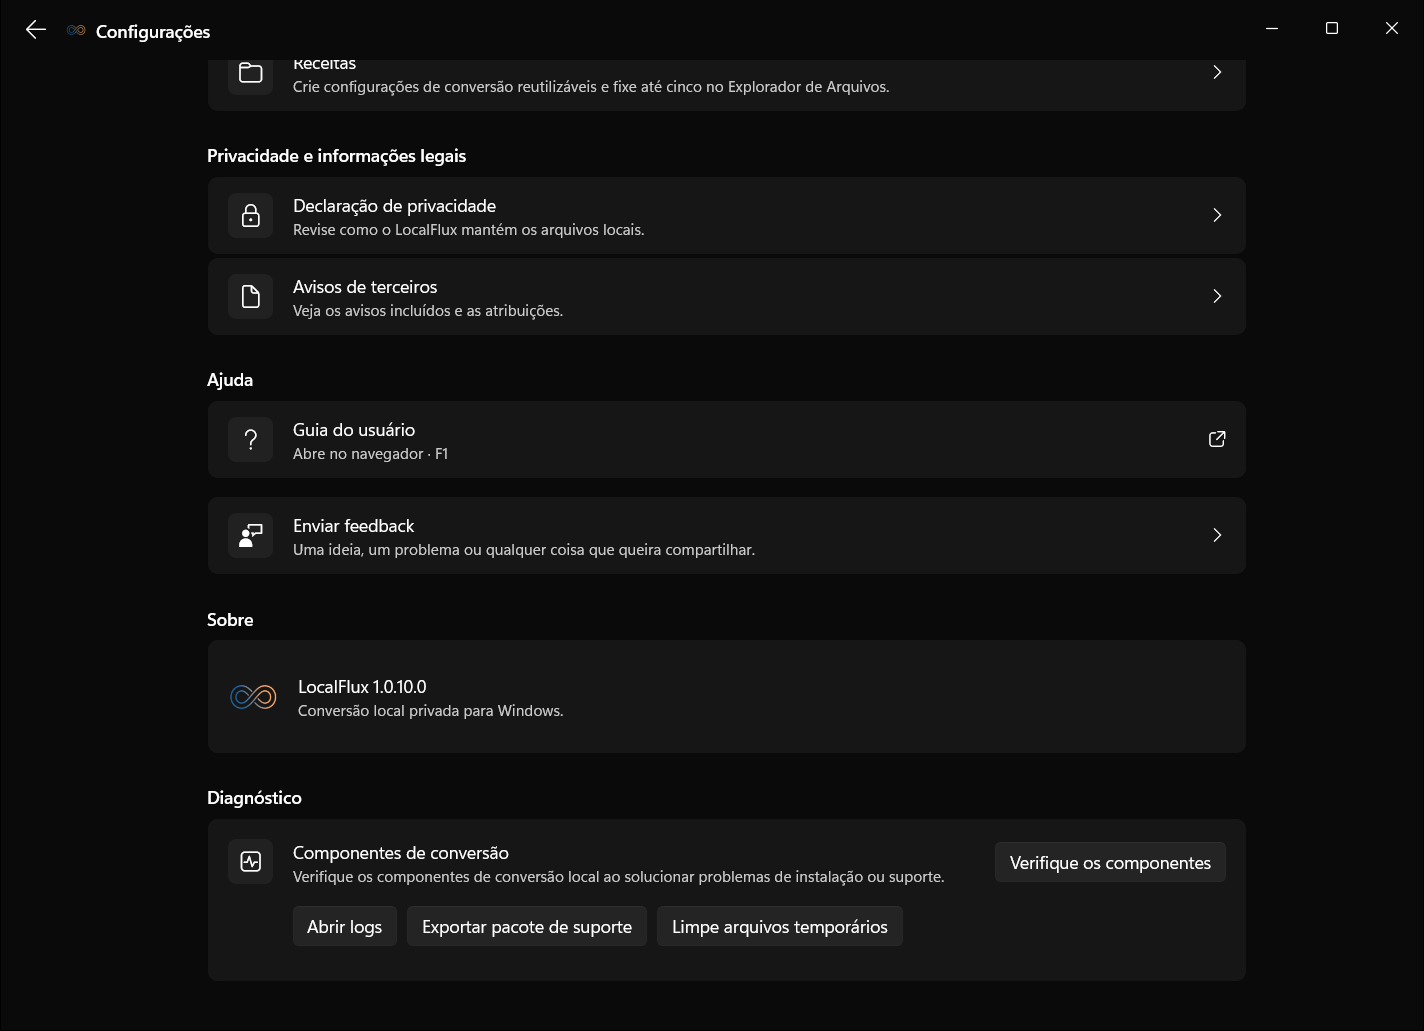
As capturas da interface foram atualizadas em outubro de 2026 com uma compilação reconstruída a partir do código documentado do LocalFlux 1.0.10.0. As medições e os downloads históricos mantêm o escopo dos testes originais. Registros das capturas: 1
Evidências verificadas em 13 de outubro de 2026: a Central de Confiança pública identifica a versão 1.0.7.0. Os testes editoriais anteriores usaram um pacote x64 1.0.8.0 preservado. As capturas renovadas usam novos arquivos sintéticos e uma compilação reconstruída do código documentado da versão x64 1.0.10.0; os registros estão vinculados junto às imagens. Essas observações funcionais não são certificação da Store, autorização de lançamento, evidências de VM limpa ou ARM64, nem um teste de rede. Antes da compra, confira novamente a ficha e as evidências atuais.
Confira o que o aplicativo armazena localmente e o que, se houver algo, ele transmite. A captura de tela contém apenas dados editoriais sintéticos e caminhos neutros.
Evidências a solicitar: configurações do produto, documentação de privacidade, arquitetura de rede ou telemetria, locais dos logs e instruções de exclusão.
4. Confirme as rotas exatas compatíveis
“Converte centenas de formatos” é menos útil do que uma matriz explícita de origem para saída. Os nomes dos formatos, por si só, podem ocultar limites importantes:
- um contêiner pode conter fluxos codificados com codecs incompatíveis;
- uma conversão de planilha pode afetar fórmulas, datas ou zeros à esquerda;
- uma rota de documento para PDF pode alterar fontes ou layout;
- uma imagem animada pode exigir a preservação de quadros e temporização;
- arquivos criptografados ou assinados talvez precisem ser rejeitados, não regravados; e
- alguns arquivos podem ser aceitos apenas para extração ou compactação, não para conversões arbitrárias.
Escolha rotas representativas do trabalho real da organização. Não permita que um teste bem-sucedido de PNG para JPG represente o comportamento com documentos, áudio ou vídeo.
Evidências a solicitar: matriz atual de rotas, limitações importantes, arquivos de teste versionados e orientação de revisão no aplicativo de destino.
5. Verifique a preservação do original e os nomes das saídas
O padrão mais seguro para um utilitário de transformação é manter a origem selecionada no lugar e criar uma saída separada. Confirme esse comportamento em condições normais e de conflito de nomes.
Teste o que acontece quando a saída esperada já existe. Um aplicativo seguro contra conflitos não deve sobrescrever silenciosamente a origem nem um resultado anterior. Ele deve escolher um novo nome, exigir uma decisão deliberada ou falhar com clareza.
Arquivos de saída separados reduzem o risco de sobrescrita acidental. Eles não são um backup. A organização ainda precisa de proteção independente para origens insubstituíveis.
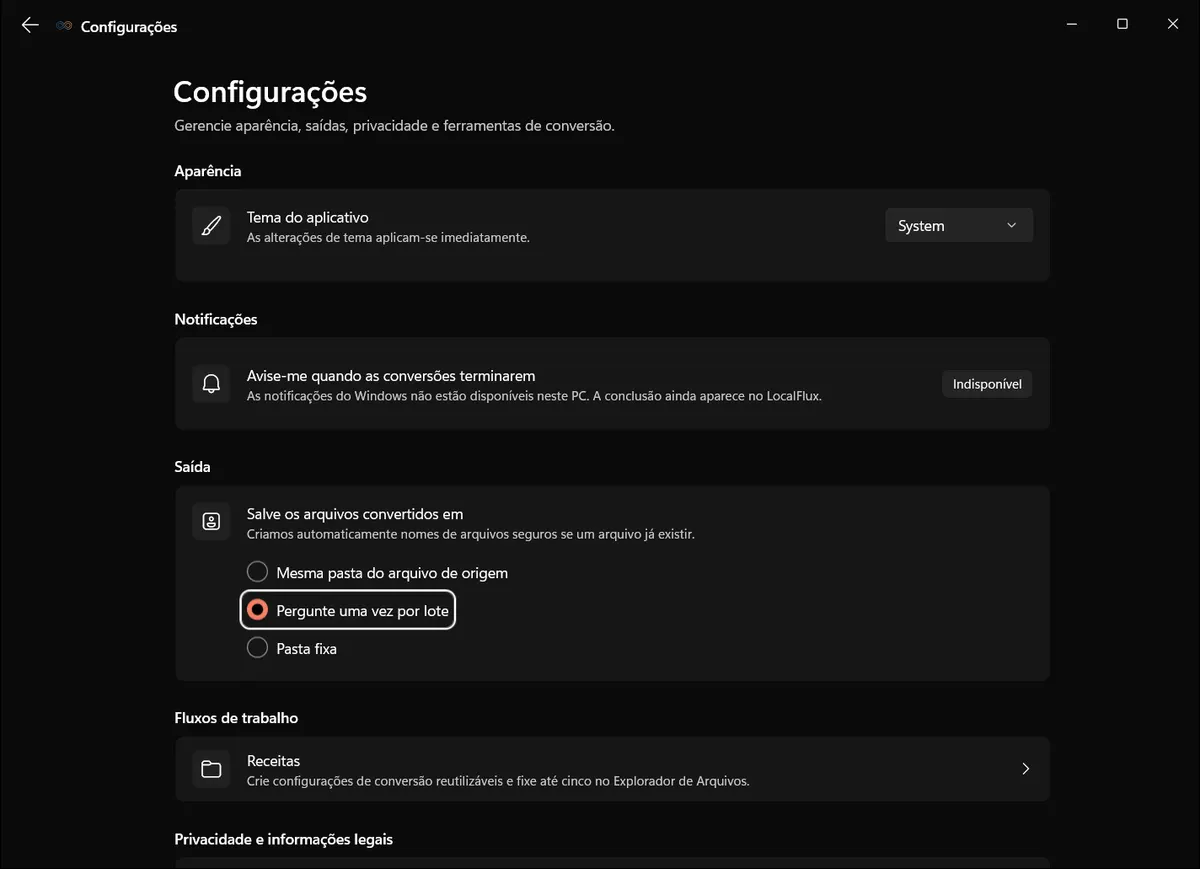
O revisor deve testar os comportamentos de mesma pasta, pasta fixa e perguntar sempre que o produto realmente oferece.
Evidências a solicitar: regras de nomenclatura, configurações de destino, comportamento em conflitos e hashes da origem antes e depois.
6. Teste o comportamento em falhas, não apenas saídas bem-sucedidas
Falhas de conversão são normais. Os arquivos podem estar danificados, criptografados, assinados, malformados, com nomes incorretos, codificados com codecs incompatíveis ou fora da rota declarada.
Pergunte o que o produto faz quando não consegue gerar um resultado confiável:
- Ele cria uma saída parcial?
- Deixa arquivos temporários para trás?
- A origem permanece intacta?
- O erro é específico o suficiente para orientar o usuário?
- É possível conferir os diagnósticos sem transmitir automaticamente a origem?
- Um lote continua com segurança quando uma linha falha?
Uma tela de sucesso bem-acabada diz pouco sobre esses limites. Inclua pelo menos um arquivo de teste inválido ou incompatível no piloto.
Evidências a solicitar: mensagens de falha, ausência de saídas não pretendidas, comportamento dos arquivos temporários e registros de diagnóstico local.
7. Inspecione os componentes incluídos e seus avisos
Conversores desktop frequentemente dependem de mecanismos consolidados para mídia e documentos. Isso pode oferecer funcionalidades amplas e bem compreendidas, mas também cria uma responsabilidade de manutenção.
Identifique cada componente empacotado, sua função, versão, avisos de licença e caminho de atualização. Pergunte como o fornecedor responde a correções de segurança relevantes dos projetos de origem. A presença de um componente respeitado não representa uma vulnerabilidade por si só nem substitui uma revisão do produto.
O LocalFlux documenta o ImageMagick para imagens compatíveis, o FFmpeg para trabalhos compatíveis de áudio e vídeo, o LibreOffice para documentos compatíveis e o qpdf para compactação compatível de PDF. O aplicativo inclui avisos de terceiros. O diretório de formatos do LocalFlux disponibilizado continua sendo o limite do produto; os mecanismos subjacentes podem ser compatíveis com mais operações do que as prometidas pela interface.
Evidências a solicitar: avisos de terceiros, inventário dos componentes, versões atuais e mecanismo de atualização do produto.
Defina um responsável por revisar avisos de segurança relevantes, identificar as versões instaladas e obter atualizações pelo canal aprovado. Um mecanismo incluído também precisa de manutenção. Registre quais mudanças exigem repetir o piloto, em vez de tratar um teste antigo como aprovação permanente.
8. Verifique a identidade do pacote, o editor e o canal de atualização
Registre a identidade, a versão, a arquitetura, o editor e a origem de distribuição do pacote instalado. Para softwares empacotados pela Store, diferencie a certificação e a assinatura da Store de uma auditoria de segurança independente. Não são equivalentes.
A Microsoft documenta suas políticas da Store e opções de distribuição de aplicativos do Windows. Use essas fontes para entender o caminho da plataforma e depois avalie o fornecedor e o pacote específicos.
Confirme como as atualizações são entregues e se a organização pode testar mudanças relevantes antes de um uso mais amplo. Registre a versão em todos os pilotos para que as conclusões permaneçam associadas à versão que as produziu.
Evidências a solicitar: identidade do pacote, editor, estado da assinatura, versão, arquiteturas, documentação de atualização e contato para vulnerabilidades.
9. Confira as permissões e os recursos do aplicativo
Analise os recursos declarados pelo pacote e compare-os com a função anunciada do produto. A Microsoft fornece documentação sobre declarações de recursos de aplicativos do Windows.
Uma declaração de recurso não comprova que todos os acessos possíveis ocorreram. Ela é um dos elementos da revisão. Combine-a com observações em tempo de execução, documentação do código ou da arquitetura quando disponível e testes representativos.
Preste atenção especial a acesso amplo a arquivos, acesso à rede, armazenamento removível, bibliotecas do usuário, microfone, câmera, localização, execução em segundo plano e processos secundários. O conjunto esperado depende do projeto do aplicativo.
Evidências a solicitar: recursos do manifesto e uma explicação da necessidade de cada um.
A Microsoft explica que aplicativos desktop de confiança total podem acessar a rede sem declarar internetClient. A ausência dessa declaração não garante isolamento. Documentação da Microsoft
10. Analise o armazenamento local, os arquivos temporários e a limpeza
A conversão pode criar arquivos de trabalho, caches, visualizações, logs, saídas e candidatos abandonados. Determine:
- onde cada categoria é armazenada;
- se os nomes dos arquivos revelam informações de clientes ou projetos;
- o que permanece depois de sucesso, falha, cancelamento, redefinição e desinstalação;
- quais itens o usuário pode remover; e
- se os requisitos de retenção ou descarte seguro da organização precisam ser tratados em outro lugar.
Não descreva o armazenamento local como automaticamente privado. Outros usuários, administradores, malware, agentes de backup, serviços de indexação ou acesso físico ainda podem alcançar os dados conforme os controles do Windows e da organização.
Evidências a solicitar: locais de armazenamento, controles de limpeza e testes de falha/cancelamento.
11. Defina verificações para aceitar as saídas
Conclusão da conversão não significa aceitação. Defina verificações por família de arquivo:
| Família de arquivo | Revisão mínima |
|---|---|
| Imagens | Dimensões, orientação, transparência, animação, qualidade visível e política de metadados |
| Áudio | Duração, reprodução do início/meio/fim, canais, taxa de amostragem e conteúdo esperado |
| Vídeo | Duração, reprodução, áudio, sincronização, rotação, dimensões, taxa de quadros e qualidade visível |
| Documentos | Número de páginas/slides/planilhas, fontes, layout, links, anotações, tabelas, gráficos, fórmulas, datas e conteúdo oculto |
Sempre que possível, confira o arquivo no aplicativo de destino. Mantenha a origem até a saída passar pela verificação exigida e pelo período de retenção.
Evidências a solicitar: etapas documentadas de verificação e resultados esperados/observados representativos.
12. Avalie o modelo comercial e de gerenciamento
Um aplicativo pode passar no teste de processamento local e ainda ser inadequado para a organização. Pergunte sobre:
- direitos de uso comercial;
- direito por usuário ou por dispositivo;
- aquisição de várias licenças;
- notas fiscais e documentação tributária;
- reatribuição de licenças;
- implantação gerenciada;
- instalação e atualizações silenciosas;
- configuração centralizada;
- canais de suporte e compromissos de resposta; e
- comportamento de fim de vida e exportação de dados.
Não presuma que uma listagem na Microsoft Store significa prontidão empresarial. A atual documentação de aplicativos da Store no Intune da Microsoft informa que os aplicativos pagos da Store não são compatíveis com esse fluxo de aplicativos da Store. Um fornecedor pode oferecer outro método de licenciamento ou implantação, mas ele precisa ser verificado para o produto específico.
Atualmente, o LocalFlux oferece publicamente uma avaliação de autoatendimento pela Store e uma compra única. Ele não documenta publicamente licenciamento por volume, administração centralizada, predefinições obrigatórias da organização, RBAC, SSO, relatórios para administradores, DPA ou SLA empresarial. Isso o torna hoje uma opção mais plausível para profissionais individuais e pequenas equipes autogerenciadas do que para uma frota empresarial controlada centralmente.
Quadro de avaliação compacto
| Área | Condição de aprovação | Evidências |
|---|---|---|
| Limite de processamento | O caminho da origem/saída é explícito e reproduzível | Documentação do fluxo de dados e teste sintético |
| Limite de rede | A conversão funciona nas condições offline declaradas | Observação atribuída ao processo e registro da versão |
| Privacidade | Conta, telemetria, diagnósticos e armazenamento local estão documentados | Páginas de privacidade/confiança e configurações |
| Escopo das rotas | As rotas necessárias de origem para saída são explícitas | Matriz de rotas e arquivos representativos |
| Segurança da origem | As origens permanecem inalteradas; conflitos são seguros | Hashes e teste com nomes conflitantes |
| Segurança em falhas | Entradas incompatíveis ou inválidas falham com clareza | Arquivo de limite e revisão da pasta de saída |
| Cadeia de suprimentos | Componentes, editor e atualizações são conhecidos | Avisos, identidade do pacote e canal de atualização |
| Qualidade da saída | As verificações específicas do destino são aprovadas | Tabela de esperado/observado |
| Adequação empresarial | Compra, implantação, suporte e controle correspondem à organização | Revisão comercial e de TI |
Use Aprovado, Condicional, Reprovado ou Não se aplica. Não force todo pequeno utilitário a responder ao mesmo questionário usado para uma plataforma crítica na nuvem. Não dispense um requisito relevante porque o utilitário é barato.
Adicione Não testado como estado separado quando não for possível coletar evidências. Isso evita que um controle indisponível, uma janela de teste expirada ou uma observação inconclusiva se transformem silenciosamente em aprovação. Atribua um responsável e uma data a cada item não testado que afete a aprovação e decida se a evidência ausente impede o uso ou apenas limita o escopo permitido.
Exemplo prático: o que o LocalFlux pode ou não comprovar
A Central de Confiança do LocalFlux afirma que tarefas compatíveis processam os arquivos de origem e saída selecionados no dispositivo Windows, sem um servidor de conversão da Fuzzysense. Ela separa o tráfego da Store e do navegador do caminho de processamento, documenta que não é necessária uma conta LocalFlux nem há dados analíticos no uso normal, identifica diagnósticos locais, lista os mecanismos incluídos, explica a nomenclatura de saídas separadas e fornece um teste offline.
O pacote editorial x64 preservado da versão 1.0.8.0 foi testado com entradas sintéticas DOCX, PNG e WAV. Ele produziu saídas PDF, JPG e MP3, as origens registradas permaneceram inalteradas e a repetição de uma rota PNG criou um nome distinto e seguro contra conflitos. Essas observações confirmam apenas esses arquivos e essa versão.
A estação de trabalho editorial não tinha direitos de administrador para a regra temporária e específica do processo no firewall que estava planejada. O Windows recusou a criação da regra, nenhuma regra foi deixada para trás e, portanto, o critério offline foi registrado como Não testado. Essa limitação é importante: criar uma saída local com sucesso não comprova, por si só, que o processo não poderia fazer uma conexão de saída. Uma organização que precise de evidências independentes sobre a rede deve repetir a rota com um controle aprovado ou telemetria confiável do endpoint.
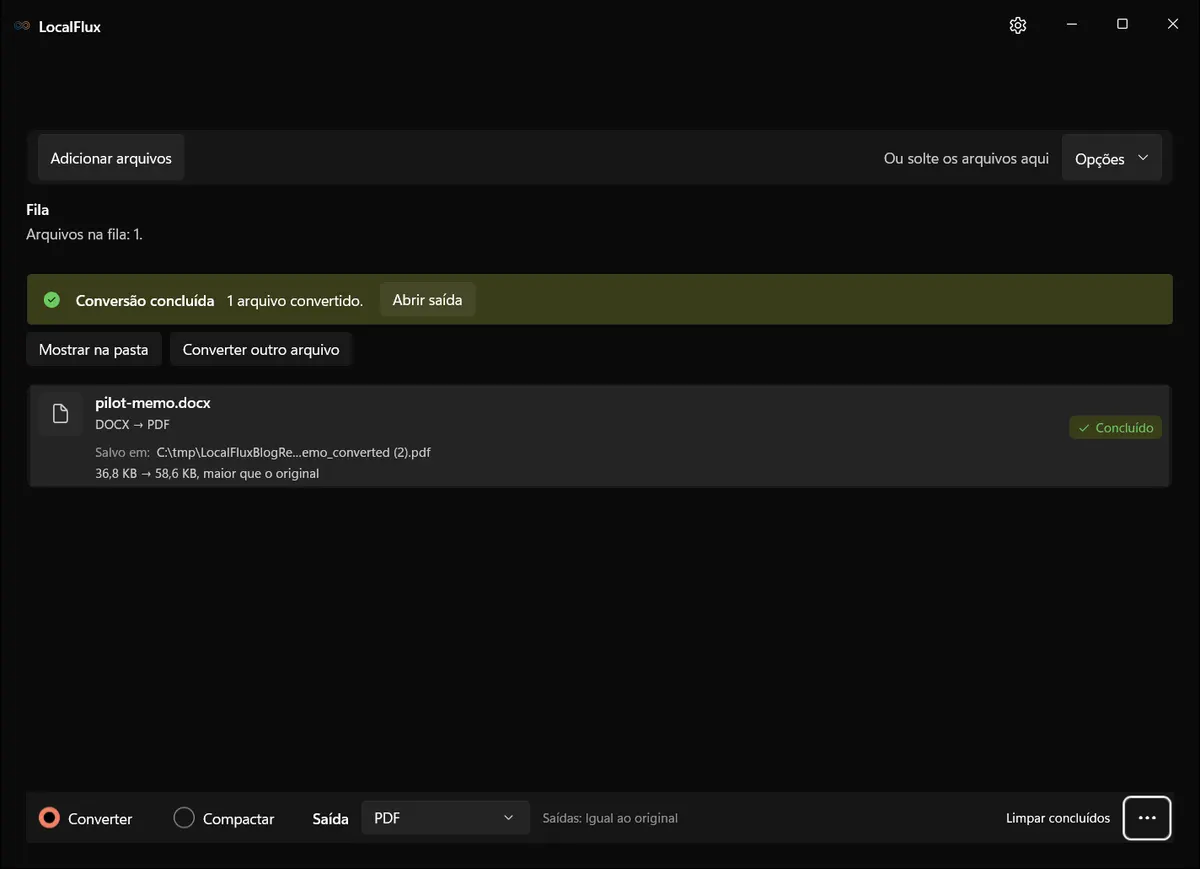
O novo teste DOCX de 13 de outubro repetiu a conversão após reiniciar o aplicativo. O primeiro PDF manteve seu SHA-256; o segundo recebeu o sufixo (2). A captura mostra o segundo resultado, e o registro vinculado documenta os dois arquivos.
Uma saída separada reduz o risco de sobrescrita acidental. Ela não oferece backup, aplicação das regras de retenção nem auditoria centralizada.
As evidências não comprovam conformidade regulatória, ausência de malware, exclusão segura, fidelidade perfeita, automação autônoma, processamento em compartilhamentos de rede, políticas centralizadas ou implantação empresarial. Essas conclusões exigem outros recursos do produto e outras evidências organizacionais.
Transforme a lista em um piloto controlado
Conclua a análise documental antes de introduzir arquivos de trabalho reais. Depois, execute um pequeno piloto com arquivos sintéticos que representem os formatos necessários e as falhas importantes.
Registre a identidade do pacote, o ambiente, os hashes de origem e saída, as rotas exatas, a condição da rede, o comportamento em conflitos e a revisão no aplicativo de destino. Decida quais classificações de arquivos são permitidas, quem pode usar a ferramenta e o que exige encaminhamento.
Analise o limite de processamento do LocalFlux, confirme as rotas compatíveis e avalie a versão de teste da Microsoft Store com dados de exemplo não sensíveis antes de tomar uma decisão para a organização.