Come valutare un convertitore di file per uso aziendale: checklist di sicurezza e privacy per Windows
Una checklist pratica per Windows per valutare i confini dell'elaborazione dei file, la telemetria, i formati supportati, il comportamento in caso di errore, gli aggiornamenti, le evidenze e i limiti della distribuzione aziendale.
In questa pagina
- Perché una piccola utility merita una revisione proporzionata
- 1. Tracciate il normale percorso di elaborazione dei file
- 2. Separate il traffico di conversione dal traffico della piattaforma
- 3. Inventariate account, analisi, segnalazioni di arresto anomalo e diagnostica
- 4. Confermate i percorsi supportati esatti
- 5. Verificate la conservazione dell’originale e la denominazione dell’output
- 6. Testate il comportamento in caso di errore, non solo l’output riuscito
- 7. Ispezionate i componenti inclusi e le informative
- 8. Verificate identità del pacchetto, editore e canale di aggiornamento
- 9. Controllate autorizzazioni e funzionalità dell’applicazione
- 10. Esaminate archiviazione locale, file temporanei e pulizia
- 11. Definite i controlli di accettazione dell’output
- 12. Valutate il modello commerciale e di gestione
- Una scheda di valutazione compatta
- Esempio concreto: cosa LocalFlux può e non può dimostrare
- Trasformate la checklist in un progetto pilota controllato
“Funziona offline”, “privato” e “sicuro” sono espressioni rassicuranti in una pagina prodotto. Nessuna di esse costituisce una risposta completa a una revisione IT.
Un’azienda deve sapere cosa fa realmente l’applicazione: dove viaggiano i byte originali, quali processi li gestiscono, cosa rimane sul dispositivo, quali servizi ricevono la telemetria, come arrivano gli aggiornamenti, cosa accade quando un’attività non riesce e se il modello di acquisto e gestione è adatto all’organizzazione.
Questa checklist è pensata per titolari di piccole imprese, generalisti IT, revisori della sicurezza e addetti agli acquisti che valutano un convertitore di file per Windows. È indipendente dal fornitore. LocalFlux compare come esempio concreto perché il suo confine di elaborazione e i limiti del prodotto sono documentati pubblicamente.
Risposta breve: iniziate dal percorso del file, non dall’etichetta di marketing. Richiedete evidenze per l’elaborazione normale, le eccezioni di rete, la conservazione degli originali, i percorsi supportati, la diagnostica, il comportamento in caso di errore, i componenti inclusi, gli aggiornamenti e la distribuzione commerciale. Poi riproducete le dichiarazioni importanti con file sintetici.
Perché una piccola utility merita una revisione proporzionata
Un convertitore di file potrebbe non avere accesso alla piattaforma di identità o al database dell’organizzazione, ma riceve file scelti dagli utenti. Questi file possono contenere informazioni sui clienti, contratti, contenuti multimediali non ancora pubblicati, esportazioni paghe, presentazioni, ricerche o piani interni.
La guida alla supply chain del NIST Cybersecurity Framework 2.0 considera la due diligence e i requisiti per i fornitori parte dell’acquisizione di prodotti e servizi tecnologici. Questo non significa che ogni utility desktop richieda una valutazione su scala enterprise. Significa che la profondità della revisione deve essere proporzionata ai dati, alla distribuzione e all’impatto aziendale.
Per un’utility per workstation autogestita, una revisione utile può spesso essere completata con documentazione pubblica, un progetto pilota controllato e una decisione chiara sulle classificazioni di file consentite.
1. Tracciate il normale percorso di elaborazione dei file
Chiedete al fornitore di descrivere il percorso ordinario dalla sorgente all’output. Una risposta utile nomina ogni confine:
Posizione della sorgente → applicazione → componente di conversione → posizione temporanea → posizione di outputPer un servizio remoto, identificate l’organizzazione ricevente, la regione di elaborazione, l’archiviazione, la cancellazione, i log e i subfornitori. Per il software locale, identificate i processi eseguibili, i motori inclusi, le cartelle temporanee, le cartelle di output e gli eventuali processi figlio.
Non accettate “locale” come sostituto della mappa. Un prodotto può elaborare il file localmente e continuare a inviare analisi, verificare licenze, aprire la guida web, scaricare componenti o usare una funzione disponibile solo nel cloud. Questi comportamenti possono essere legittimi, ma devono essere separati dal percorso centrale del file.
Evidenze da richiedere: diagramma del flusso dei dati, informativa sulla privacy, pagina di affidabilità, documentazione tecnica o procedura di osservazione riproducibile.
2. Separate il traffico di conversione dal traffico della piattaforma
Un’affermazione onesta sul funzionamento offline richiede confini precisi. L’installazione dal Microsoft Store, la convalida dei pagamenti, le licenze e gli aggiornamenti possono usare i servizi Microsoft. Windows, gli antivirus, i browser e altre applicazioni in background possono generare traffico autonomo. Un collegamento web aperto da un’applicazione contatta la destinazione collegata.
La domanda importante è più circoscritta: durante l’attività supportata, l’applicazione invia il file sorgente o di output selezionato a un servizio di conversione del fornitore?
Testate l’attribuzione a livello di processo. Un grafico di rete vuoto non basta se il revisore non può identificare quale processo è stato osservato. Un solo percorso riuscito non dimostra nemmeno ogni percorso o una versione futura.
Evidenze da richiedere: processi nominati, eccezioni documentate, test offline e versione esatta dell’applicazione.
Includete i processi figli del convertitore nelle osservazioni di rete. Testate separatamente il feedback facoltativo: LocalFlux invia su richiesta il messaggio e l’eventuale email di risposta, senza allegare automaticamente file o registri. Registrate a parte il traffico dello Store e del browser e verificate la sincronizzazione della cartella di lavoro. L’informativa sulla privacy descrive questi confini.
3. Inventariate account, analisi, segnalazioni di arresto anomalo e diagnostica
Ponete quattro domande separate:
- È richiesto un account per elaborare i file?
- L’applicazione invia analisi sull’utilizzo o identificatori pubblicitari?
- I record di arresti anomali o errori vengono caricati automaticamente?
- Quali impostazioni, log o dati diagnostici rimangono localmente?
“Nessun account” non implica “nessuna telemetria”. “Nessuna telemetria” non implica “nessun log locale”. La diagnostica locale può essere utile e rispettosa della privacy quando l’utente controlla se condividerla, ma la posizione di archiviazione e il comportamento di pulizia devono essere documentati.
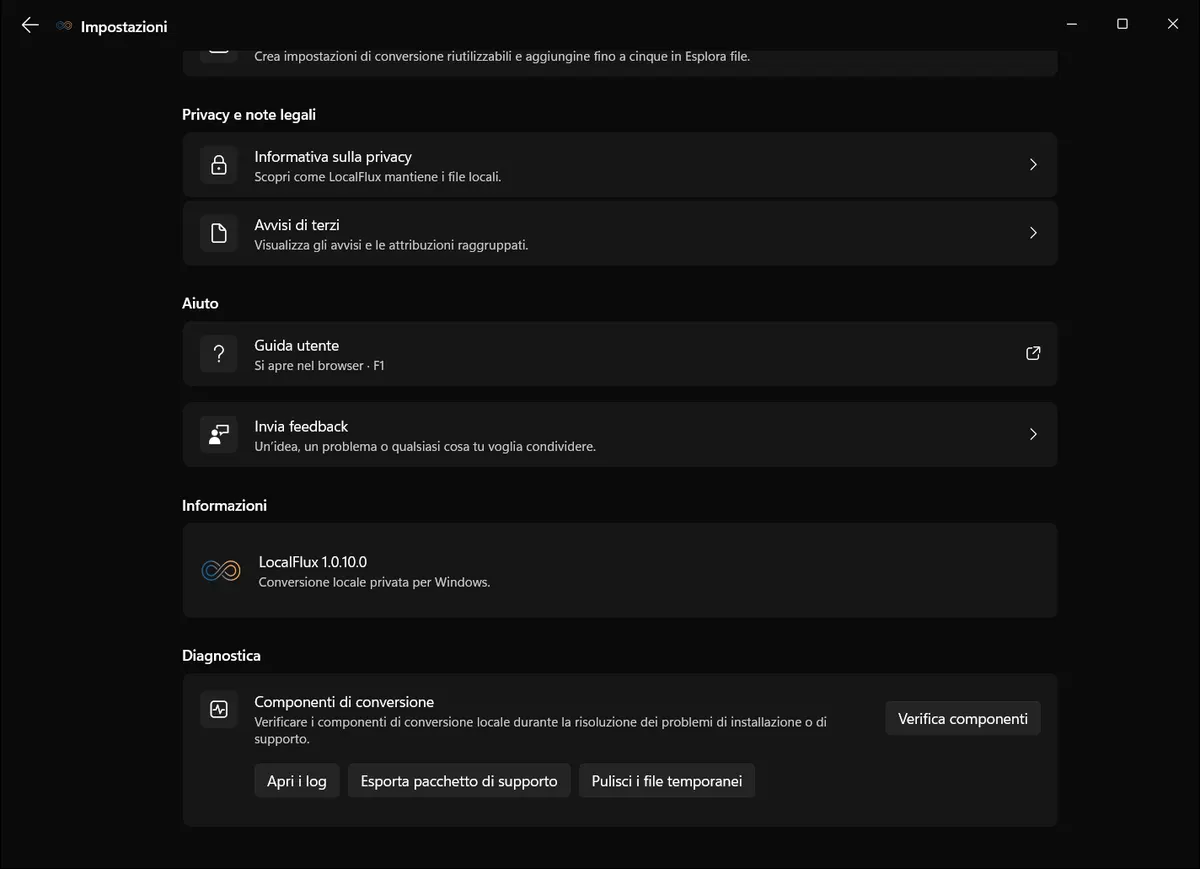
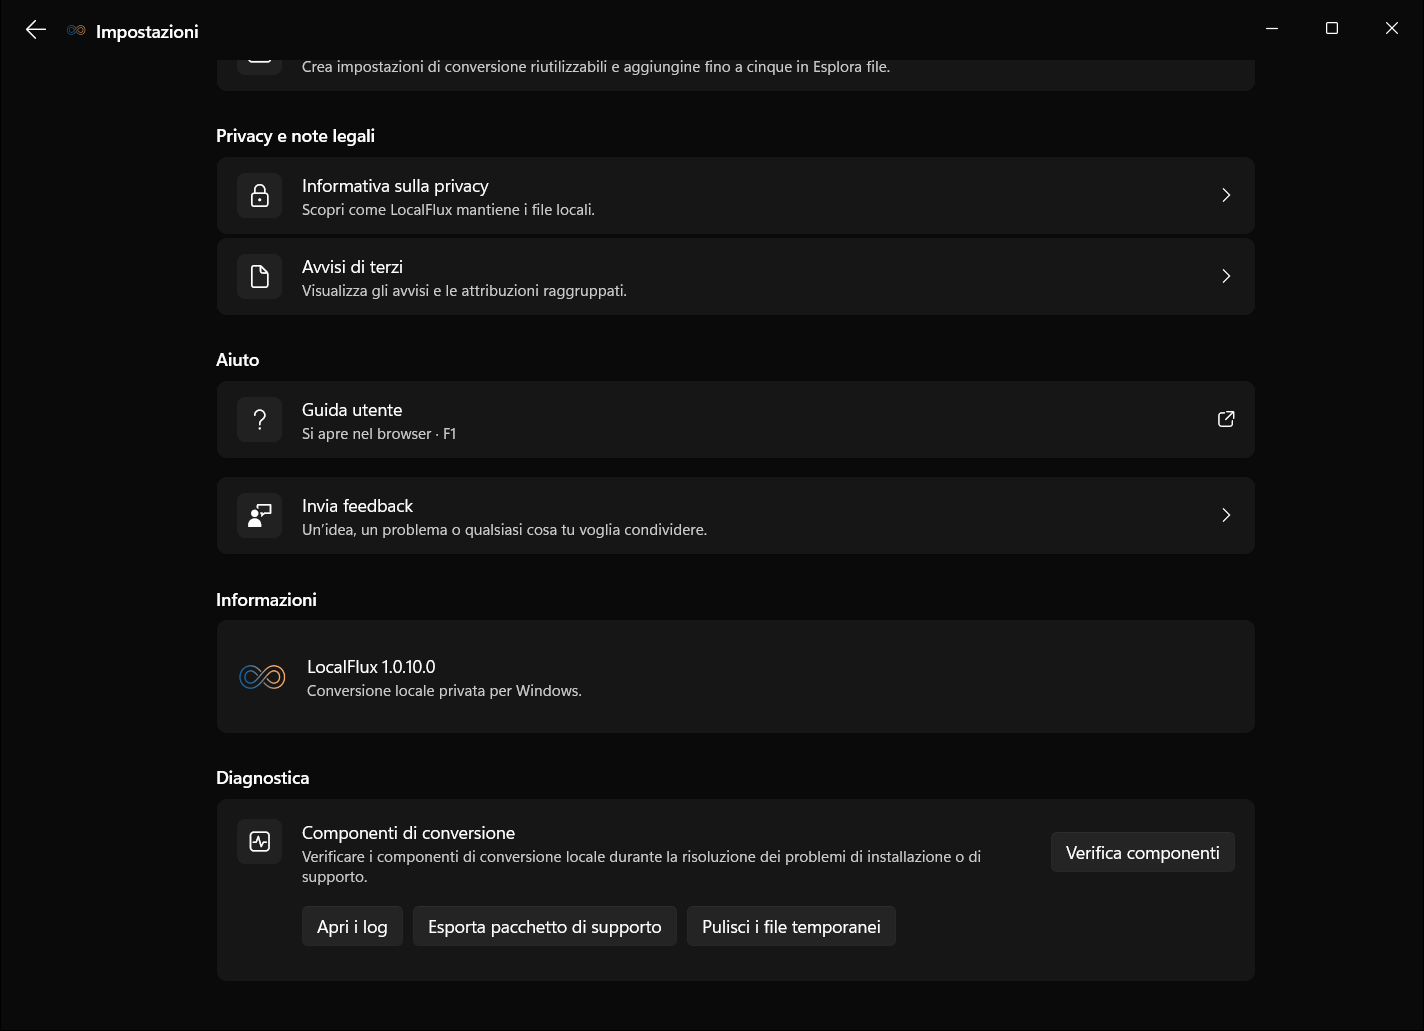
Le schermate dell’interfaccia sono state aggiornate nell’ottobre 2026 con una build ricostruita dal codice documentato di LocalFlux 1.0.10.0. Le misurazioni e i download storici mantengono l’ambito dei test originali. Registri delle acquisizioni: 1
Evidenze verificate il 13 ottobre 2026: il Centro di fiducia pubblico identifica la build 1.0.7.0. I precedenti test editoriali usavano un pacchetto x64 1.0.8.0 conservato. Le schermate aggiornate usano nuovi file sintetici e una build ricostruita dal codice documentato della versione x64 1.0.10.0; i registri sono collegati accanto alle immagini. Queste osservazioni funzionali non costituiscono certificazione dello Store, autorizzazione al rilascio, evidenze su VM pulita o ARM64, né un test di rete. Prima dell’acquisto, ricontrolla la scheda dello Store e le evidenze attuali.
Verificate cosa archivia localmente l’applicazione e cosa, se presente, trasmette. Lo screenshot contiene solo dati editoriali sintetici e percorsi neutri.
Evidenze da richiedere: impostazioni del prodotto, documentazione sulla privacy, architettura di rete o telemetria, posizioni dei log e istruzioni per la cancellazione.
4. Confermate i percorsi supportati esatti
“Converte centinaia di formati” è meno utile di una matrice esplicita sorgente-output. I soli nomi dei formati possono nascondere confini importanti:
- un contenitore può includere flussi codificati con codec non supportati;
- una conversione di foglio di calcolo può alterare formule, date o zeri iniziali;
- un percorso da documento a PDF può modificare font o layout;
- un’immagine animata può richiedere la conservazione di fotogrammi e tempi;
- i file crittografati o firmati possono dover essere rifiutati anziché riscritti; e
- alcuni file possono essere accettati solo per l’estrazione o la compressione, non per una conversione arbitraria.
Scegliete percorsi rappresentativi del lavoro effettivo dell’organizzazione. Non lasciate che un test PNG-JPG riuscito rappresenti il comportamento di documenti, audio o video.
Evidenze da richiedere: matrice aggiornata dei percorsi, limitazioni importanti, fixture di test versionate e indicazioni per la revisione nell’applicazione di destinazione.
5. Verificate la conservazione dell’originale e la denominazione dell’output
L’impostazione predefinita più sicura per un’utility di trasformazione è lasciare al suo posto la sorgente selezionata e creare un output separato. Confermate questo comportamento in condizioni normali e con nomi in conflitto.
Testate cosa accade quando l’output previsto esiste già. Un’applicazione sicura rispetto alle collisioni non dovrebbe sovrascrivere silenziosamente la sorgente o un risultato precedente. Dovrebbe scegliere un nuovo nome, richiedere una decisione deliberata o segnalare chiaramente l’errore.
I file di output separati riducono il rischio di sovrascrittura accidentale. Non sono un backup. L’organizzazione ha comunque bisogno di una protezione indipendente per le sorgenti insostituibili.
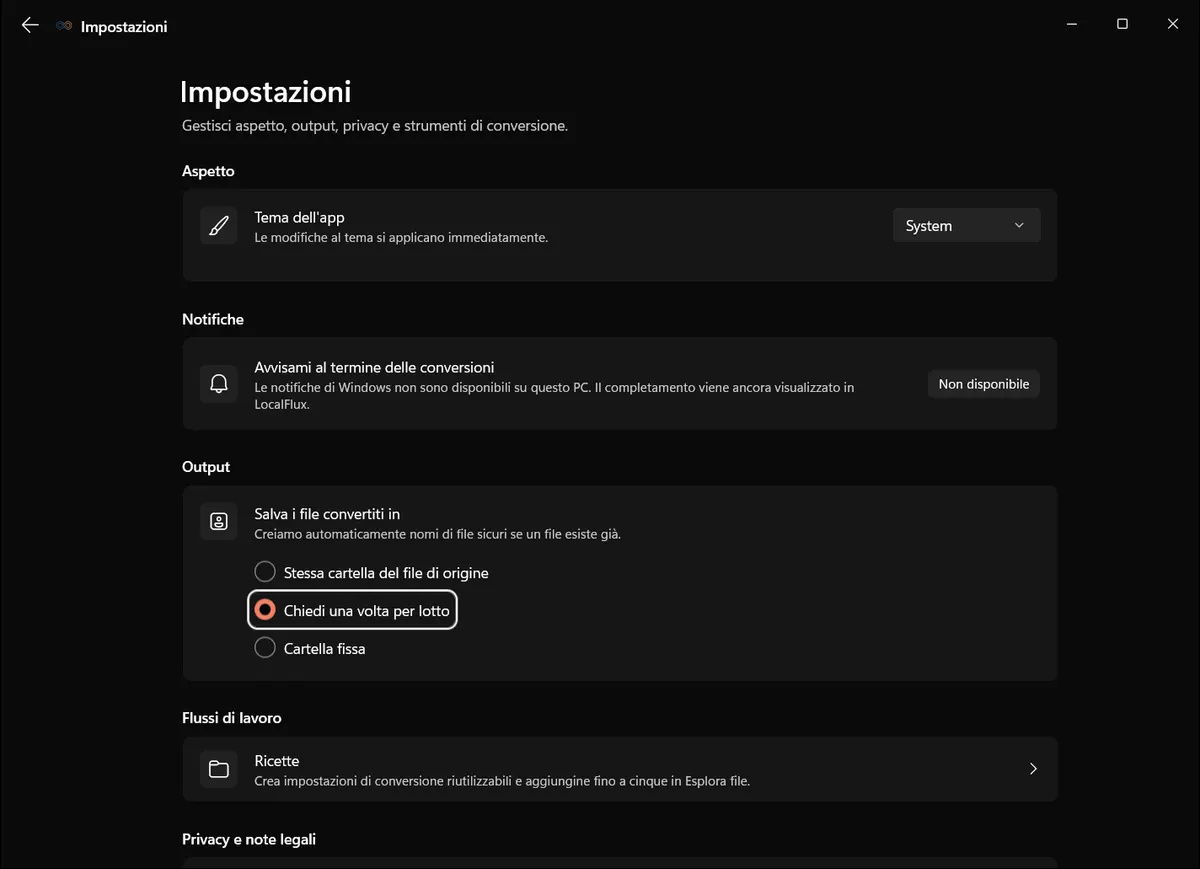
Il revisore dovrebbe testare il comportamento nella stessa cartella, in una cartella fissa e con la richiesta a ogni operazione, secondo le opzioni effettivamente esposte dal prodotto.
Evidenze da richiedere: regole di denominazione, impostazioni della destinazione, comportamento in caso di collisione e hash della sorgente prima e dopo.
6. Testate il comportamento in caso di errore, non solo l’output riuscito
Gli errori di conversione sono normali. I file possono essere danneggiati, crittografati, firmati, malformati, etichettati in modo errato, codificati con codec non supportati o al di fuori del percorso dichiarato.
Chiedete cosa fa il prodotto quando non può produrre un risultato affidabile:
- Crea un output parziale?
- Lascia file temporanei?
- La sorgente rimane intatta?
- L’errore è abbastanza specifico da guidare l’utente?
- La diagnostica può essere esaminata senza trasmettere automaticamente la sorgente?
- Un’elaborazione in batch continua in sicurezza quando una riga non riesce?
Una schermata di successo curata dice poco su questi confini. Inserite nel progetto pilota almeno una fixture non valida o non supportata.
Evidenze da richiedere: messaggi di errore, assenza di output indesiderati, comportamento dei file temporanei e record diagnostici locali.
7. Ispezionate i componenti inclusi e le informative
I convertitori desktop spesso si basano su motori affermati per contenuti multimediali e documenti. Ciò può offrire funzionalità ampie e ben comprese, ma crea anche una responsabilità di manutenzione.
Identificate ogni componente incluso, il suo ruolo, la versione, le informative sulle licenze e il percorso di aggiornamento. Chiedete come il fornitore risponde alle correzioni di sicurezza upstream pertinenti. La presenza di un componente rispettato non è di per sé una vulnerabilità né sostituisce la revisione a livello di prodotto.
LocalFlux documenta ImageMagick per le immagini supportate, FFmpeg per l’audio e il video supportati, LibreOffice per i documenti supportati e qpdf per la compressione PDF supportata. L’applicazione include informative di terze parti. La directory dei formati LocalFlux esposta rimane il confine del prodotto; i motori sottostanti possono supportare più operazioni di quelle promesse dall’interfaccia.
Evidenze da richiedere: informative di terze parti, inventario dei componenti, versioni attuali e meccanismo di aggiornamento del prodotto.
Assegnate a un responsabile la revisione degli avvisi di sicurezza pertinenti, l’inventario delle versioni installate e l’acquisizione degli aggiornamenti tramite il canale approvato. Anche un motore incluso richiede manutenzione. Indicate quali modifiche impongono di ripetere il test pilota: una vecchia prova non è un’approvazione permanente.
8. Verificate identità del pacchetto, editore e canale di aggiornamento
Registrate identità del pacchetto installato, versione, architettura, editore e fonte di distribuzione. Per il software distribuito tramite Store, distinguete la certificazione e la firma dello Store da un audit di sicurezza indipendente. Non sono equivalenti.
Microsoft documenta le sue policy dello Store e le opzioni di distribuzione delle applicazioni Windows. Usate queste fonti per comprendere il percorso della piattaforma, poi valutate il fornitore e il pacchetto specifici.
Confermate come vengono distribuiti gli aggiornamenti e se l’organizzazione può testare le modifiche sostanziali prima di un uso più ampio. Registrate la versione in ogni progetto pilota, affinché le conclusioni restino legate alla build che le ha prodotte.
Evidenze da richiedere: identità del pacchetto, editore, stato della firma, versione, architetture, documentazione degli aggiornamenti e contatto per le vulnerabilità.
9. Controllate autorizzazioni e funzionalità dell’applicazione
Esaminate le funzionalità dichiarate dal pacchetto e confrontatele con il compito dichiarato dal prodotto. Microsoft offre la documentazione sulle dichiarazioni delle funzionalità delle applicazioni Windows.
Una dichiarazione delle funzionalità non dimostra che ogni possibile accesso sia avvenuto. È un elemento della revisione. Combinatela con l’osservazione durante l’esecuzione, con la documentazione del codice o dell’architettura quando disponibile e con test rappresentativi.
Prestate particolare attenzione all’accesso ampio ai file, all’accesso di rete, all’archiviazione rimovibile, alle raccolte dell’utente, a microfono, fotocamera, posizione, esecuzione in background e processi figlio. L’insieme previsto dipende dalla progettazione dell’applicazione.
Evidenze da richiedere: funzionalità del manifest e spiegazione della necessità di ciascuna.
Microsoft precisa che le app desktop con attendibilità completa possono accedere alla rete senza dichiarare internetClient. La sua assenza non garantisce isolamento. Documentazione Microsoft
10. Esaminate archiviazione locale, file temporanei e pulizia
La conversione può creare file di lavoro, cache, anteprime, log, output e candidati abbandonati. Determinate:
- dove viene archiviata ogni categoria;
- se i nomi dei file rivelano informazioni su clienti o progetti;
- cosa rimane dopo riuscita, errore, annullamento, ripristino e disinstallazione;
- quali elementi l’utente può rimuovere; e
- se i requisiti organizzativi di conservazione o smaltimento sicuro devono essere gestiti altrove.
Non descrivete l’archiviazione locale come automaticamente privata. Altri utenti, amministratori, malware, agenti di backup, servizi di indicizzazione o accesso fisico possono comunque raggiungere i dati in base ai controlli di Windows e dell’organizzazione.
Evidenze da richiedere: posizioni di archiviazione, controlli di pulizia e test di errore/annullamento.
11. Definite i controlli di accettazione dell’output
Il completamento della conversione non equivale all’accettazione. Stabilite controlli per famiglia di file:
| Famiglia di file | Revisione minima |
|---|---|
| Immagini | Dimensioni, orientamento, trasparenza, animazione, qualità visibile e policy dei metadati |
| Audio | Durata, riproduzione all’inizio/centro/fine, canali, frequenza di campionamento e contenuto previsto |
| Video | Durata, riproduzione, audio, sincronizzazione, rotazione, dimensioni, frequenza dei fotogrammi e qualità visibile |
| Documenti | Numero di pagine/diapositive/fogli, font, layout, collegamenti, note, tabelle, grafici, formule, date e contenuti nascosti |
Quando possibile, esaminate il file nell’applicazione di destinazione. Conservate la sorgente finché l’output non ha superato il controllo richiesto e il periodo di conservazione.
Evidenze da richiedere: passaggi di verifica documentati e risultati rappresentativi attesi/osservati.
12. Valutate il modello commerciale e di gestione
Un’applicazione può superare il test di elaborazione locale e restare comunque inadatta all’organizzazione. Chiedete informazioni su:
- diritti di uso commerciale;
- licenza per utente o dispositivo;
- acquisizione per più postazioni;
- fatture e documentazione fiscale;
- riassegnazione delle licenze;
- distribuzione gestita;
- installazione e aggiornamenti silenziosi;
- configurazione centralizzata;
- canali di supporto e impegni sui tempi di risposta; e
- fine del ciclo di vita ed esportazione dei dati.
Non deducete la predisposizione enterprise da una scheda del Microsoft Store. L’attuale documentazione delle app dello Store in Intune di Microsoft afferma che le app Store a pagamento non sono supportate in quel flusso di app Store. Un fornitore può offrire un altro metodo di licenza o distribuzione, ma deve essere verificato per il prodotto esatto.
LocalFlux presenta attualmente una prova Store self-service e un acquisto una tantum. Non documenta pubblicamente licenze a volume, amministrazione centralizzata, preset organizzativi obbligatori, RBAC, SSO, reportistica per amministratori, un DPA o uno SLA enterprise. Oggi questo lo rende più adatto a professionisti singoli e piccoli team autogestiti che a una flotta enterprise controllata centralmente.
Una scheda di valutazione compatta
| Area | Condizione di superamento | Evidenza |
|---|---|---|
| Confine di elaborazione | Il percorso sorgente/output è esplicito e riproducibile | Documentazione del flusso dei dati più test sintetico |
| Confine di rete | La conversione funziona nella condizione offline dichiarata | Osservazione attribuita al processo e registrazione della versione |
| Privacy | Account, telemetria, diagnostica e archiviazione locale sono documentati | Pagine sulla privacy/affidabilità e impostazioni |
| Ambito dei percorsi | I percorsi sorgente-output richiesti sono espliciti | Matrice dei percorsi e fixture rappresentative |
| Sicurezza della sorgente | Le sorgenti restano invariate; le collisioni sono sicure | Hash e test con nome in conflitto |
| Sicurezza in caso di errore | L’input non supportato o non valido fallisce chiaramente | Fixture di confine e revisione della cartella di output |
| Catena di fornitura | Componenti, editore e aggiornamenti sono noti | Informative, identità del pacchetto, canale di aggiornamento |
| Qualità dell’output | I controlli specifici della destinazione hanno esito positivo | Tabella atteso/osservato |
| Adeguatezza aziendale | Acquisto, distribuzione, supporto e controllo sono adatti all’organizzazione | Revisione commerciale e IT |
Usate Superato, Condizionale, Non superato o Non applicabile. Non costringete ogni piccola utility a compilare lo stesso questionario usato per una piattaforma cloud critica. Non rinunciate a un requisito pertinente perché l’utility è economica.
Aggiungete Non testato come stato separato quando non è stato possibile raccogliere le evidenze. Evitate che un controllo non disponibile, una finestra di test scaduta o un’osservazione inconcludente venga trasformata silenziosamente in un superamento. Assegnate un responsabile e una scadenza a ogni elemento non testato che influisce sull’approvazione e decidete se l’evidenza mancante blocca l’uso o limita soltanto l’ambito consentito.
Esempio concreto: cosa LocalFlux può e non può dimostrare
Il LocalFlux Trust Center pubblico afferma che le attività supportate elaborano i file sorgente e di output selezionati sul dispositivo Windows, senza un server di conversione Fuzzysense. Separa il traffico dello Store e del browser dal percorso di elaborazione, documenta l’assenza di un account LocalFlux obbligatorio o di analisi nell’uso normale, identifica la diagnostica locale, elenca i motori inclusi, spiega la denominazione separata dell’output e fornisce un test offline.
Il pacchetto editoriale x64 1.0.8.0 conservato è stato testato con input sintetici DOCX, PNG e WAV. Ha prodotto output PDF, JPG e MP3, le sorgenti registrate sono rimaste invariate e un percorso PNG ripetuto ha creato un nome file distinto e sicuro rispetto alle collisioni. Queste osservazioni supportano solo quelle fixture e quella build.
La workstation editoriale non disponeva dei diritti di amministratore necessari per la regola firewall temporanea pianificata e specifica per processo. Windows ha negato la creazione della regola, non è rimasta alcuna regola e il criterio offline è stato quindi registrato come Non testato. Questa limitazione è importante: la creazione riuscita di un output locale non dimostra da sola che il processo non potesse effettuare una connessione in uscita. Un’organizzazione che necessita di evidenze di rete indipendenti dovrebbe ripetere il percorso con un controllo approvato o con una telemetria affidabile dell’endpoint.
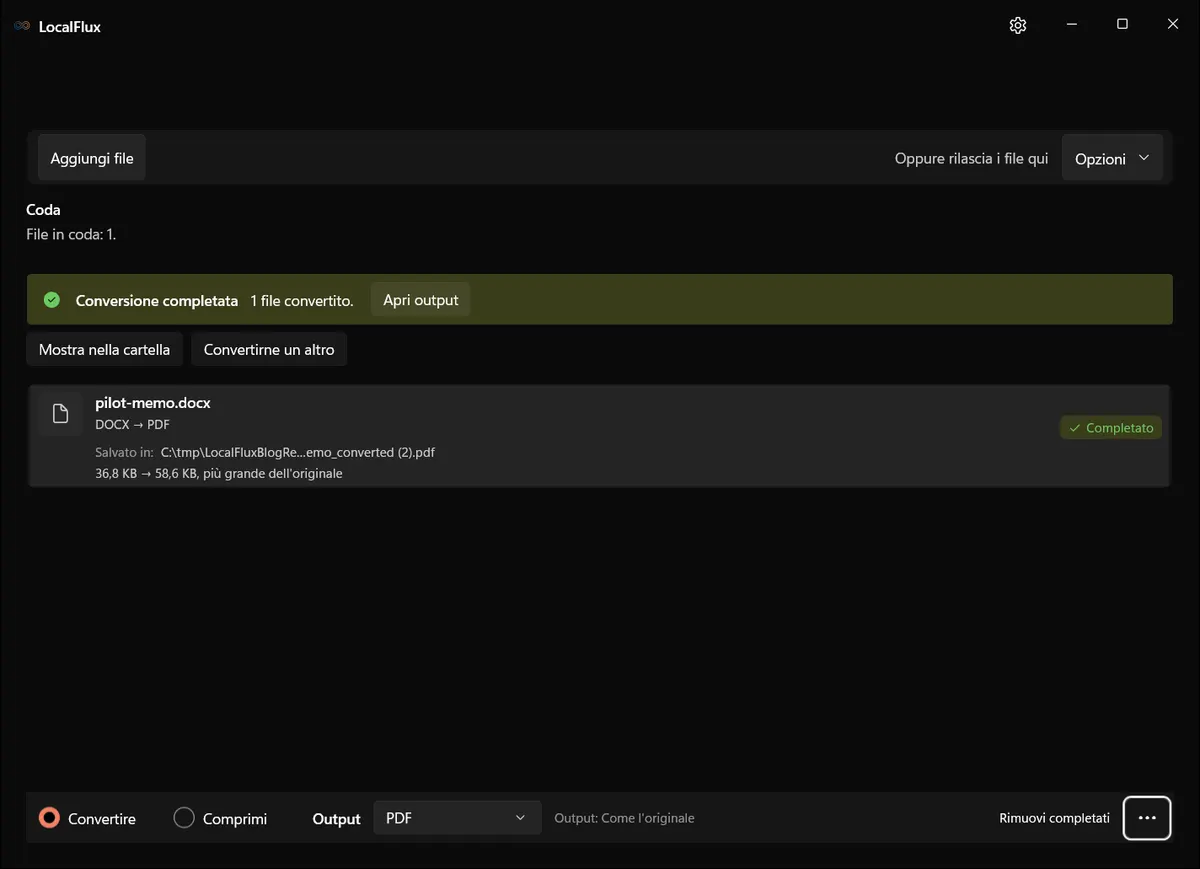
Il nuovo test DOCX del 13 ottobre ha ripetuto la conversione dopo il riavvio dell’app. Il primo PDF ha mantenuto lo stesso SHA-256 e il secondo ha ricevuto il suffisso (2). La schermata mostra il secondo risultato; il registro collegato documenta entrambi i file.
Un output separato riduce il rischio di sovrascrittura accidentale. Non fornisce backup, applicazione della conservazione o audit centralizzato.
Le evidenze non stabiliscono conformità normativa, assenza di malware, cancellazione sicura, fedeltà perfetta, automazione senza supervisione, elaborazione su condivisioni di rete, policy centralizzata o distribuzione enterprise. Queste conclusioni richiedono capacità di prodotto ed evidenze organizzative diverse.
Trasformate la checklist in un progetto pilota controllato
Concludete la revisione documentale prima di introdurre file di lavoro reali. Poi eseguite un piccolo progetto pilota con fixture sintetiche che rappresentino i formati richiesti e gli errori importanti.
Registrate identità del pacchetto, ambiente, hash della sorgente e dell’output, percorsi esatti, condizione di rete, comportamento in caso di collisione e revisione nell’applicazione di destinazione. Decidete quali classificazioni di file sono consentite, chi può usare lo strumento e cosa richiede un’escalation.
Esaminate il confine di elaborazione di LocalFlux, confermate i percorsi supportati e valutate la prova del Microsoft Store con dati campione non sensibili prima di prendere una decisione organizzativa.