Évaluer un convertisseur de fichiers en entreprise : liste de contrôle de sécurité et de confidentialité Windows
Une liste de contrôle Windows pratique pour évaluer le traitement, la télémétrie, les formats, les échecs, les mises à jour, les preuves et les limites d’un déploiement professionnel.
Sur cette page
Demander « le convertisseur fonctionne-t-il ? » ne suffit pas pour une approbation professionnelle. Une évaluation utile doit aussi déterminer où les données sont traitées, quels composants interviennent, ce qui est journalisé, comment les erreurs se présentent et si l’exploitation correspond à l’environnement Windows de l’organisation.
Cette liste de contrôle sert de point de départ technique et opérationnel. Elle ne remplace ni l’analyse de risque, ni l’examen juridique, contractuel ou de protection des données.
1. Limites de traitement et réseau
Demandez au fournisseur de décrire précisément chaque parcours pris en charge : quel composant lit la source ? Le fichier est-il transmis en totalité ou en partie ? Où sont créés les intermédiaires et la sortie ? Quelles connexions concernent seulement l’installation, la licence, les mises à jour, les rapports d’incident ou la documentation ?
« Fonctionne hors ligne » et « local » ne constituent pas une architecture complète. Testez la version exacte avec des fichiers synthétiques et les outils de supervision autorisés par votre organisation.
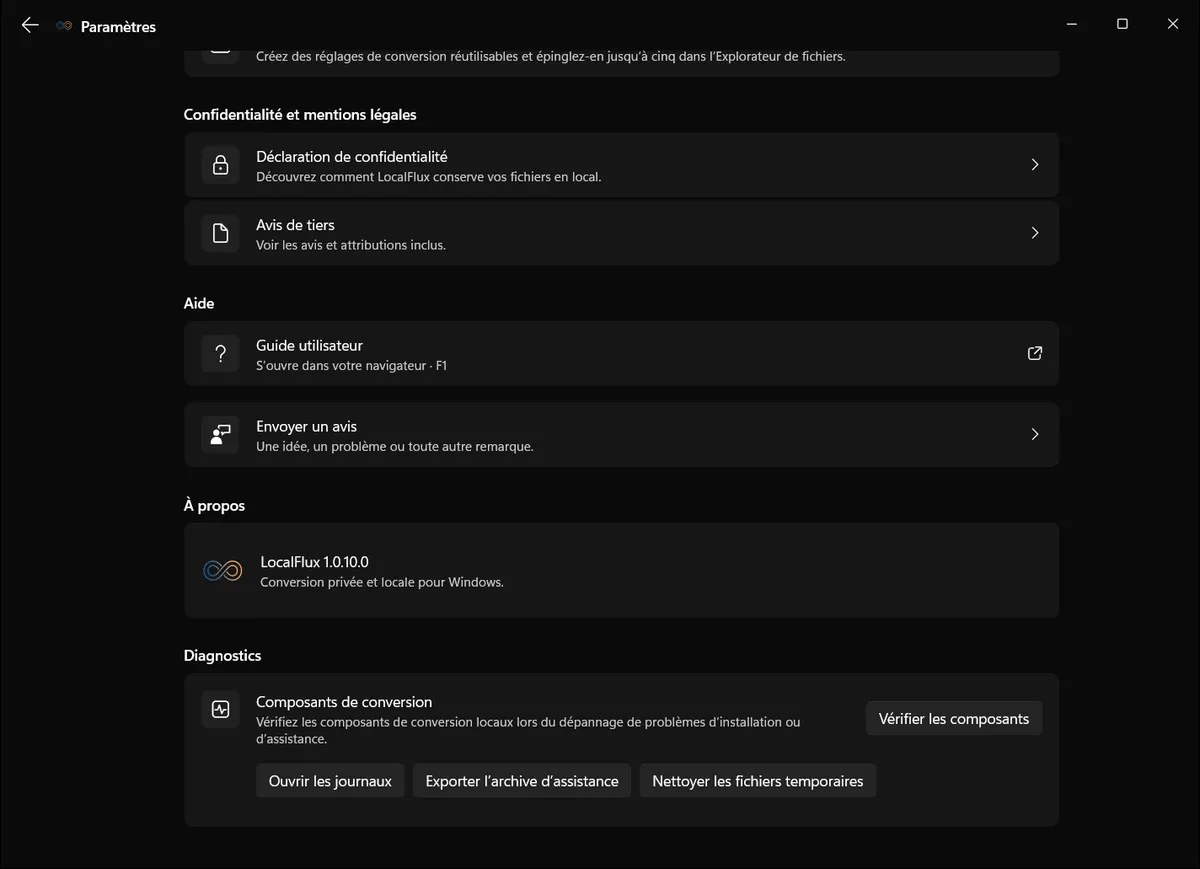
Les captures de l’interface ont été renouvelées en octobre 2026 avec une compilation reconstruite à partir du code documenté de LocalFlux 1.0.10.0. Les mesures et téléchargements historiques conservent la portée de leurs tests d’origine. Relevés de capture : 1
Éléments vérifiés le 13 octobre 2026 : le Centre de confiance public identifie la version 1.0.7.0. Les anciens tests éditoriaux utilisaient un paquet x64 1.0.8.0 conservé. Les nouvelles captures utilisent de nouveaux fichiers synthétiques et une compilation reconstruite à partir du code documenté de la version x64 1.0.10.0 ; les relevés sont liés aux illustrations. Ces observations fonctionnelles ne constituent ni certification du Store, ni autorisation de publication, ni preuve sur VM propre ou ARM64, ni test réseau. Avant un achat, vérifiez à nouveau la fiche et les éléments actuels.
Microsoft précise qu’une application de bureau de pleine confiance peut accéder au réseau sans déclaration internetClient. Son absence ne garantit pas l’isolation. Documentation Microsoft
Incluez les processus enfants du convertisseur dans l’observation réseau. Testez séparément les commentaires facultatifs : LocalFlux envoie le message et l’adresse de réponse éventuelle sur demande, sans joindre automatiquement fichiers ni journaux. Consignez séparément le trafic du Store et du navigateur et vérifiez la synchronisation du dossier de travail. La politique de confidentialité décrit ces limites.
2. Télémétrie, journaux et données temporaires
Recensez si les noms, chemins, tailles, formats, messages d’erreur ou fragments de contenu sont consignés. Précisez l’emplacement, la durée de conservation, les accès et la suppression. Un journal local peut faciliter le support tout en révélant des chemins sensibles.
Interrogez aussi les fichiers temporaires, miniatures, rapports de plantage et artefacts Windows. « Aucun envoi du fichier source » ne signifie pas automatiquement « aucune trace sensible ».
3. Dossiers de sortie et collisions de noms
Pour chaque parcours, l’évaluateur doit pouvoir déterminer la destination et le comportement lorsqu’un nom existe déjà. L’écrasement silencieux ne convient pas à un processus contrôlé.
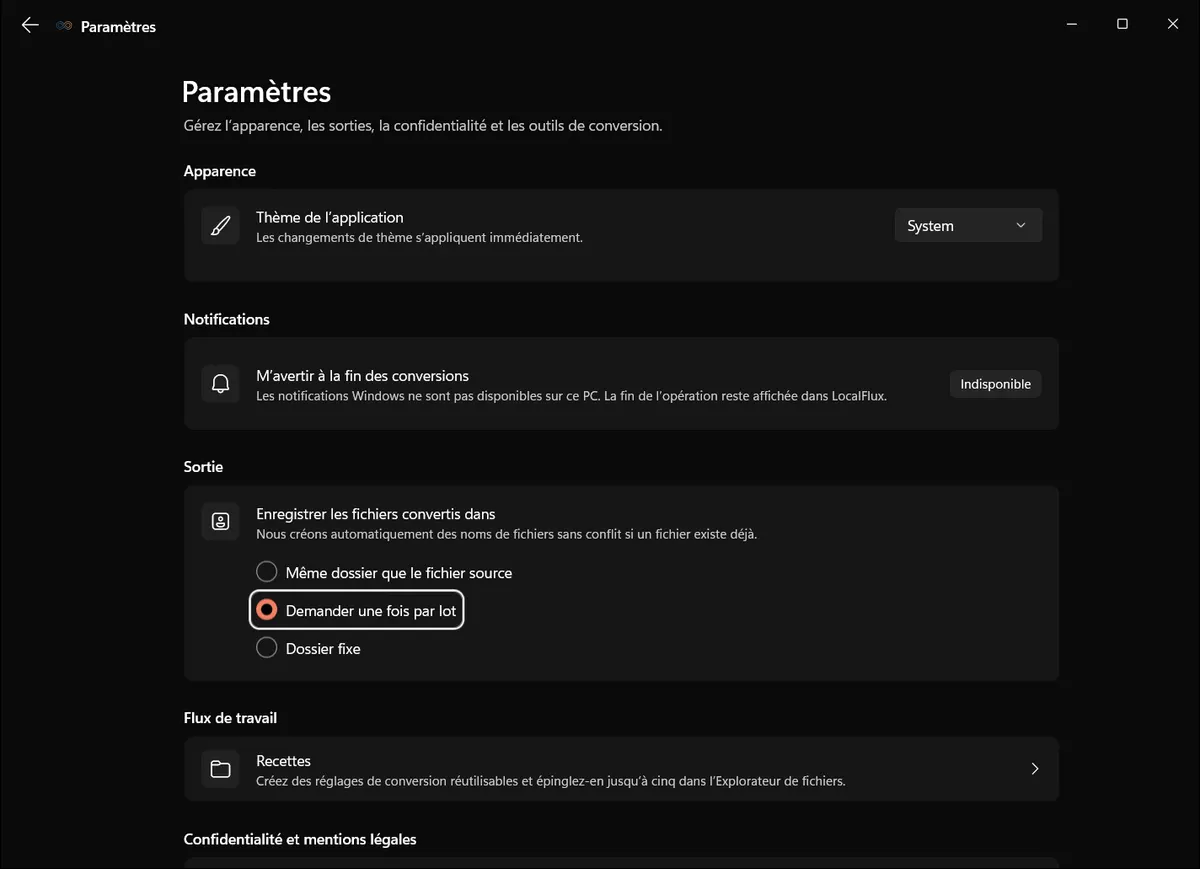
Testez un dossier fixe, la demande une fois par lot, les destinations en lecture seule, les chemins longs, l’espace insuffisant et deux sources de même nom. Vérifiez ensuite la source comme la sortie.
4. Formats et qualité du résultat
Une longue liste de formats ne dit rien de la qualité. Établissez une matrice approuvée source–cible–usage. Pour les documents, examinez pages, polices, liens et images ; pour les images, dimensions, transparence, orientation et couleur ; pour l’audio, durée, canaux, fréquence d’échantillonnage et métadonnées.
Les fichiers non pris en charge ou impossibles à traiter de manière fiable doivent produire un échec explicite. Une grande taille ne constitue pas à elle seule une erreur. Ne réécrivez pas les fichiers protégés ou signés sans autorisation adaptée. Un statut « terminé » n’est pas une validation métier.
5. Composants, provenance et mises à jour
Documentez l’identité du paquet, l’éditeur, la signature, la version, la source d’acquisition et l’empreinte de l’artefact testé. Identifiez les bibliothèques de conversion et leur mode de mise à jour. Décidez si les nouvelles versions sont automatiques, progressives ou soumises à un nouvel examen.
La distribution par le Store simplifie certains points sans répondre à tous les besoins. Microsoft précise que les applications payantes du Store ne sont pas prises en charge dans Intune. Vérifiez donc achat, licence, déploiement hors ligne, affectation et retrait dans votre environnement.
Désignez un responsable pour examiner les avis de sécurité pertinents, identifier les versions installées et obtenir les mises à jour par le canal approuvé. Un moteur inclus reste à entretenir. Précisez les changements qui imposent de répéter le pilote ; un ancien test ne vaut pas autorisation permanente.
6. Qualifier la solidité des preuves
Séparez déclaration du fournisseur, interface visible, test fonctionnel reproduit et étude indépendante. Écrivez clairement ce qui n’a pas été testé.
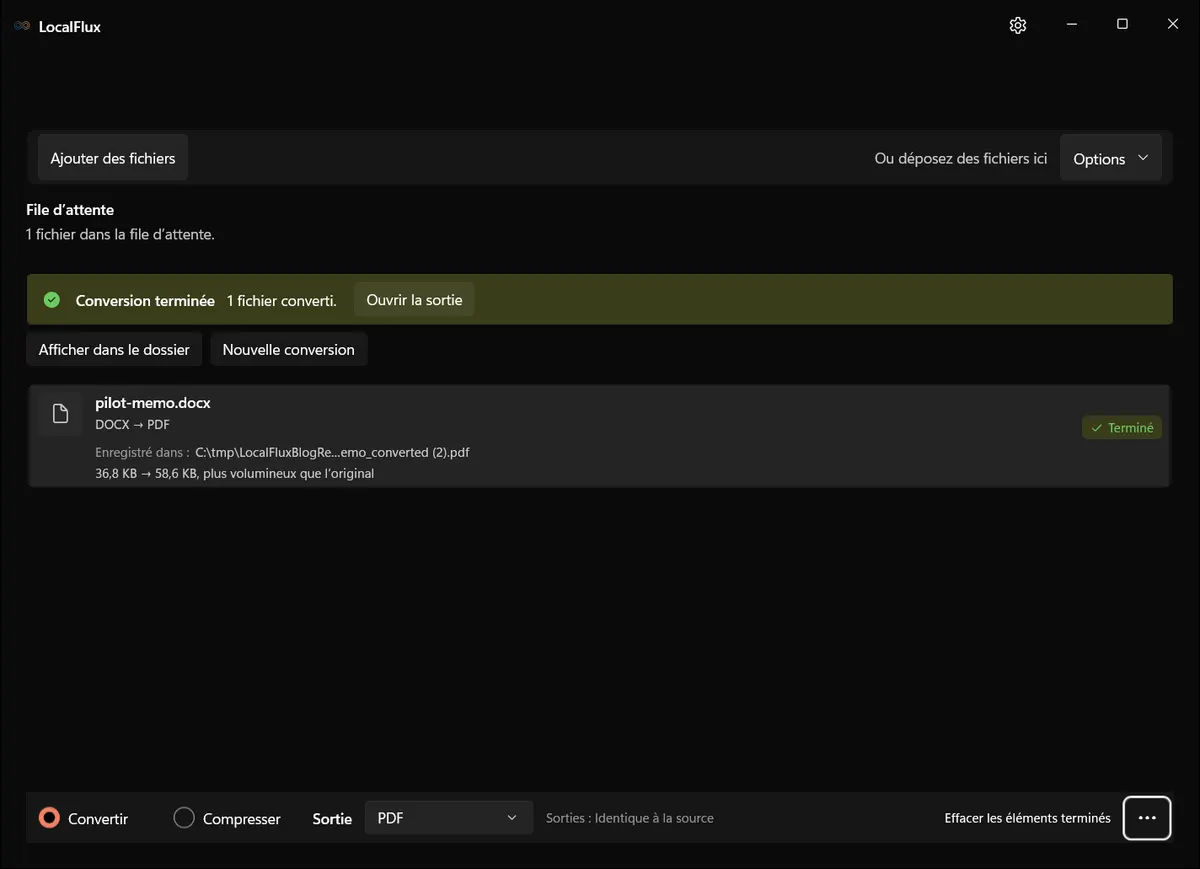
Le nouveau test DOCX du 13 octobre a répété la conversion après redémarrage de l’application. Le premier PDF a conservé son SHA-256 et le second a reçu le suffixe (2). La capture montre le second résultat ; le relevé lié documente les deux fichiers.
Exemple et fiche de preuve réutilisable
Le paquet éditorial x64 1.0.8.0 conservé a produit des PDF, JPG et MP3 depuis des sources synthétiques DOCX, PNG et WAV. Les sources sont restées identiques. Répéter la route PNG a créé un autre nom de sortie sans collision. Ces observations concernent les fichiers et le paquet documentés, pas tous les parcours ni les versions suivantes.
Le test hors ligne prévu n’a pas pu être exécuté : les droits administrateur nécessaires à la règle temporaire de pare-feu propre au processus n’étaient pas disponibles. Windows a refusé sa création et aucune règle n’est restée en place. Le critère hors ligne est donc Non testé. Cette limite est plus précise qu’une simple observation réseau limitée. Produire des fichiers localement ne prouve pas que le processus ne pouvait pas établir une connexion sortante.
| Point à vérifier | Preuve à demander | Résultat / responsable |
|---|---|---|
| Paquet et provenance | Éditeur, version, architecture, source, signature | État, vérificateur, date |
| Traitement | Route, processus, empreintes source et sortie | Observation et limites |
| Réseau | Condition hors ligne contrôlée ou télémétrie par processus | Non testé reste ouvert |
| Erreurs et collisions | Source endommagée, nom existant, annulation | Source intacte ; résultats partiels identifiés |
| Diagnostic et conservation | Emplacements, contenu, accès, règle de nettoyage | Responsable et échéance |
| Acceptation | Contrôle dans le logiciel destinataire | Accepté ou écart concret |
Attribuez à chaque point Réussi, Sous conditions, Échec, Sans objet ou Non testé. Affectez responsable et échéance aux points ouverts et décidez explicitement s’ils bloquent l’usage. La certification Store ne remplace pas un audit indépendant ; une capacité déclarée dans le paquet ne prouve pas non plus que tous les accès possibles ont eu lieu.
Consultez le guide NIST sur la diligence fournisseur, les capacités des paquets Windows et les modes de distribution Windows. Demandez aussi versions, notices de licence et mécanismes de mise à jour des composants inclus. Commencez par un pilote contrôlé avec des fichiers synthétiques avant d’autoriser les données métier.
Modèle de décision
Une approbation solide précise au minimum :
- la version et la source autorisées ;
- les couples de formats et catégories d’information admis ;
- les appareils, groupes d’utilisateurs et dossiers de sortie ;
- la vérification visuelle ou média requise ;
- la journalisation, la conservation et le nettoyage ;
- les exclusions, les exceptions et leur responsable ;
- la date d’expiration et les motifs de réévaluation.
La décision peut être « approuvé », « approuvé sous conditions », « pilote à poursuivre » ou « non approuvé ». Un périmètre étroit et explicable vaut mieux qu’une autorisation générale couvrant tous les fichiers.
Consultez les informations de confiance LocalFlux et les formats pris en charge pour démarrer votre propre évaluation.
Un achat en libre-service ne vaut pas contrat d’entreprise. Demandez explicitement la gestion centralisée des licences, le SSO, les règles d’administration, les délais de support et les engagements contractuels ; leur présence ne découle pas de la fiche Store. Vérifiez attribution payante, retrait et mise à jour avec les achats et l’IT.