Pourquoi les équipes informatiques se méfient des convertisseurs de fichiers en ligne
Comprenez pourquoi les convertisseurs en ligne non approuvés soulèvent des questions de flux de données et d’évaluation des fournisseurs, quand un service cloud approuvé peut convenir et en quoi le traitement local sous Windows aide.
Sur cette page
- Réponse courte
- Une conversion peut utiliser trois modèles de traitement
- Comment un dépannage rapide devient de l’informatique fantôme
- Les questions auxquelles l’IT ne pourra peut-être pas répondre
- Contexte de sécurité : vérifié le 26 octobre 2026
- Les logiciels malveillants sont un sujet distinct
- Ce que change le traitement local
- Matrice de décision pratique
- Comment LocalFlux aborde cette limite
- Donner au personnel une voie approuvée
- À quoi ressemble une approbation prudente
- Questions fréquentes
- Un meilleur choix par défaut pour le prochain fichier récalcitrant
Une personne reçoit un document qui ne s’ouvre pas dans le logiciel utilisé par un client. L’échéance approche, le fichier paraît ordinaire et un résultat de recherche propose un convertisseur gratuit qui promet une réponse en quelques secondes. La personne envoie le fichier, télécharge une nouvelle copie et reprend son travail.
La conversion a peut-être réussi. Pourtant, l’organisation peut rester incapable de répondre à des questions élémentaires : quelle entreprise a reçu la source ? Où a-t-elle été traitée ? Quelles conditions s’appliquaient à ce moment-là ? Combien de temps des copies temporaires, journaux ou sauvegardes peuvent-ils subsister ? Ce fournisseur était-il approuvé pour les informations contenues dans le document ?
Cette incertitude explique la prudence des équipes informatiques et de sécurité face aux convertisseurs en ligne non approuvés. Elles ne considèrent pas que tout outil web est malveillant ni que chaque fichier professionnel est secret. Leur préoccupation tient au fait qu’une petite opération de compatibilité peut créer discrètement une nouvelle relation de traitement des données.
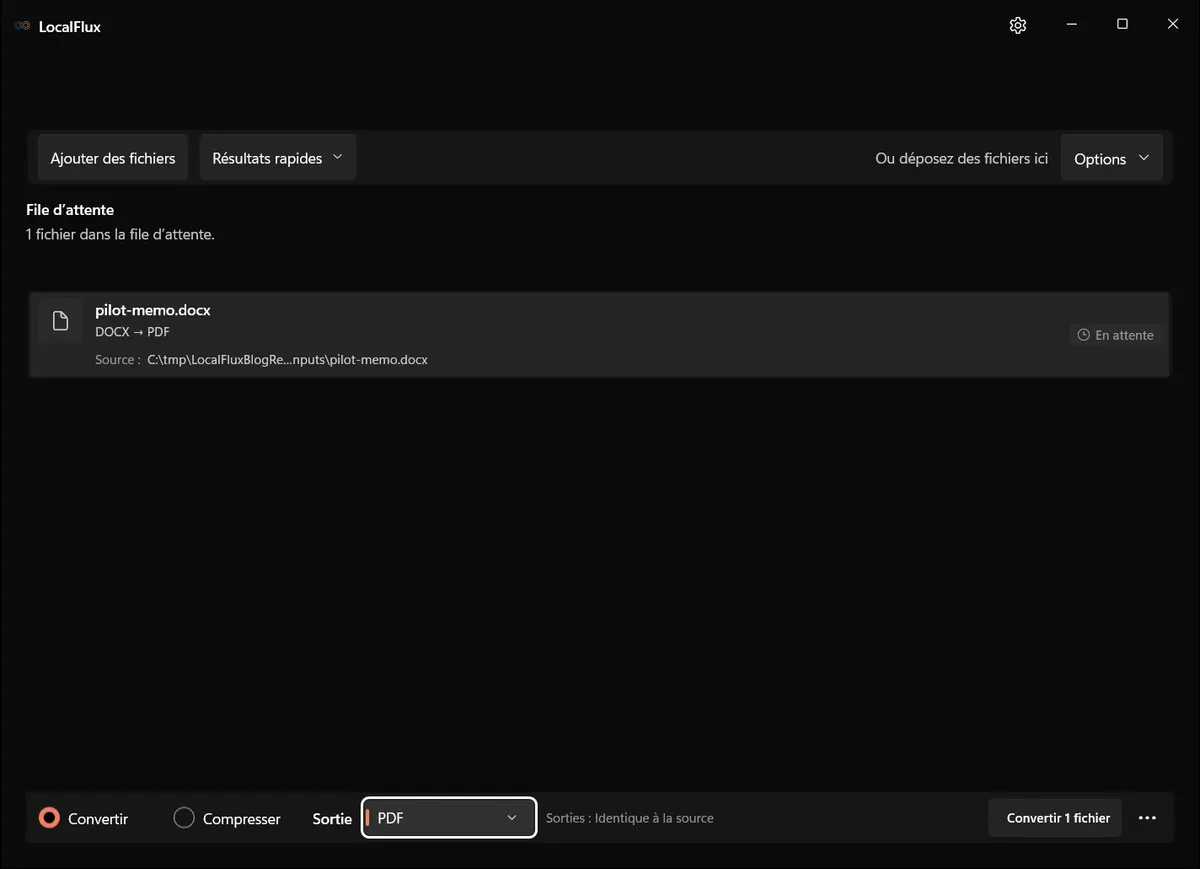
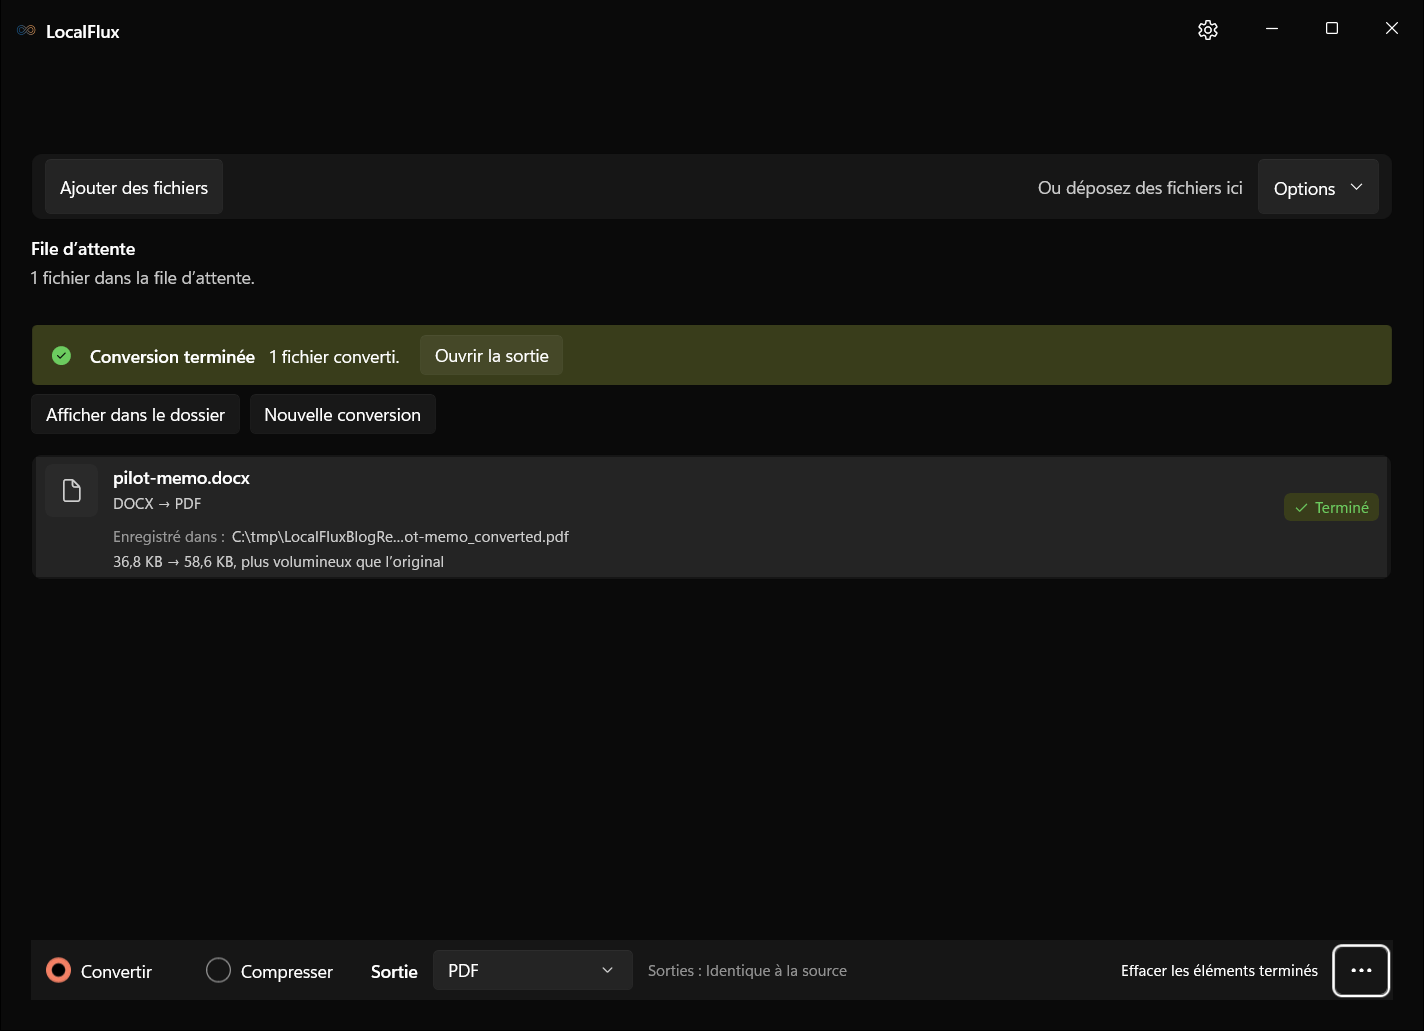
Les captures de l’interface ont été renouvelées en octobre 2026 avec une compilation reconstruite à partir du code documenté de LocalFlux 1.0.10.0. Les mesures et téléchargements historiques conservent la portée de leurs tests d’origine. Relevés de capture : 1
Éléments vérifiés le 13 octobre 2026 : le Centre de confiance public identifie la version 1.0.7.0. Les anciens tests éditoriaux utilisaient un paquet x64 1.0.8.0 conservé. Les nouvelles captures utilisent de nouveaux fichiers synthétiques et une compilation reconstruite à partir du code documenté de la version x64 1.0.10.0 ; les relevés sont liés aux illustrations. Ces observations fonctionnelles ne constituent ni certification du Store, ni autorisation de publication, ni preuve sur VM propre ou ARM64, ni test réseau. Avant un achat, vérifiez à nouveau la fiche et les éléments actuels.
Le test éditorial utilise un document créé pour l’occasion dans un dossier local neutre. N’évaluez jamais un outil inconnu avec de vraies données de clients, de salariés, juridiques, médicales ou financières.
Réponse courte
Les convertisseurs qui traitent les fichiers envoyés doivent recevoir le fichier source dans leur infrastructure avant de pouvoir le traiter. Cela ajoute un fournisseur, un transfert réseau et des conditions d’utilisation à ce qui semblait être un simple problème local de format.
Un service en ligne approuvé peut être tout à fait raisonnable lorsque son opérateur, ses pratiques de conservation, ses contrôles de sécurité, ses contrats et l’usage prévu ont été examinés. Un convertisseur local modifie le trajet des données en conservant le traitement compatible sur le poste, sans rendre automatiquement l’ensemble du flux sûr ou conforme.
L’objectif pratique de l’IT n’est donc pas « interdire tous les convertisseurs », mais :
- comprendre le modèle de traitement ;
- l’adapter aux informations concernées ;
- donner au personnel un moyen approuvé d’accomplir son travail légitime ;
- vérifier l’outil au lieu de se fier à une étiquette comme privé ou hors ligne.
Une conversion peut utiliser trois modèles de traitement
L’expression « convertisseur en ligne » peut masquer des conceptions très différentes. Avant de définir une règle, identifiez le modèle réellement utilisé.
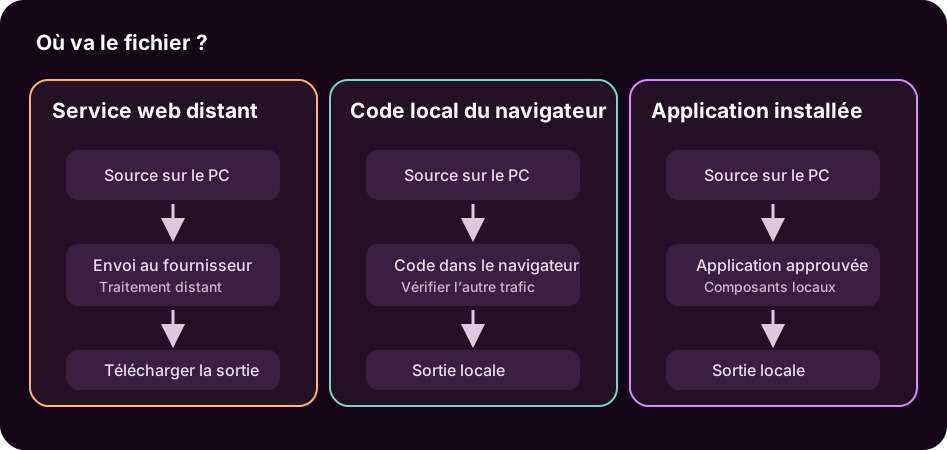
Envoi et traitement distants
Le navigateur transfère la source vers un système contrôlé par le fournisseur. Le service la traite à distance et renvoie une sortie. Le fournisseur peut également exploiter un stockage temporaire, des journaux, des mécanismes de détection des abus, des sauvegardes, des outils d’analyse ou d’assistance.
Ce modèle peut être légitime et bien encadré. Il peut aussi exiger une évaluation, car la source quitte le terminal administré. HTTPS protège le transfert, mais n’explique pas à lui seul la conservation, les accès, les usages secondaires, la gestion des incidents ou la suppression après réception.
Traitement local dans le navigateur
Certains sites chargent du code de conversion dans le navigateur et traitent le fichier sur l’appareil. L’expérience ressemble toujours à un site web, mais la source peut ne pas être envoyée pour la conversion elle-même.
Cela peut réduire les données partagées avec un serveur de traitement, mais l’affirmation doit être vérifiée. La page arrive par le réseau, peut changer d’une visite à l’autre et peut utiliser des services d’analyse ou d’autres tiers. L’IT doit distinguer « la conversion a eu lieu dans ce navigateur » de l’affirmation plus large « aucune donnée de la session n’a été communiquée à l’extérieur ».
Traitement par une application installée
Une application installée peut utiliser des composants locaux et écrire directement la sortie dans le stockage local. Si elle intègre les moteurs nécessaires, le traitement normal peut continuer sans connexion.
Le logiciel de bureau doit lui aussi être évalué. La distribution, la signature, les mises à jour, les composants inclus, les journaux locaux, les autorisations, les emplacements de sortie et les licences comptent. Le traitement local supprime une étape distante, pas les risques liés au terminal, à l’utilisateur, au stockage, aux logiciels malveillants, aux sauvegardes ou à la livraison.
Comment un dépannage rapide devient de l’informatique fantôme
L’informatique fantôme est souvent un symptôme avant d’être un problème disciplinaire. Une personne est bloquée par un format, une limite de taille ou une exigence de compatibilité. Si les outils approuvés ne résolvent pas le problème, le premier service visible devient la solution pratique.
Le besoin métier est réel :
- une proposition doit devenir un PDF avant la revue du client ;
- des photos de téléphone doivent devenir des JPG avant d’entrer dans un système de dossier ou de contenu ;
- une grande vidéo doit respecter la limite d’un portail approuvé ;
- une ancienne feuille de calcul doit s’ouvrir dans un logiciel actuel ;
- un enregistrement audio doit adopter un format accepté par un flux de montage ou de transcription.
Dire simplement de ne pas utiliser de convertisseurs laisse tous ces problèmes intacts. Une règle efficace associe une limite à une solution approuvée : quels fichiers peuvent utiliser quels services, quel outil local couvre les besoins courants, comment vérifier les sorties et où faire remonter les cas non pris en charge.
Le guide du NIST Cybersecurity Framework sur la chaîne d’approvisionnement recommande de définir les exigences envers les fournisseurs et de mener les vérifications nécessaires avant de dépendre de produits et services technologiques. Un envoi improvisé contourne cette évaluation, même lorsque l’intention de la personne est inoffensive.
Les questions auxquelles l’IT ne pourra peut-être pas répondre
Lorsqu’un service n’a pas été évalué, l’organisation peut manquer de réponses fiables dans cinq domaines.
Opérateur et juridiction
Le nom du site n’identifie pas toujours clairement l’opérateur juridique, les lieux de traitement ou l’entité contractuelle applicable. Une interface soignée ne prouve pas que la propriété est responsable et identifiable.
Conservation et suppression
« Supprimé peu après la conversion » peut signifier une suppression du système de travail, mais pas nécessairement de chaque journal, cache, copie d’assistance ou sauvegarde. L’IT a besoin des conditions réelles du fournisseur, pas d’une supposition fondée sur la disparition d’un téléchargement.
Accès et utilisation secondaire
La question n’est pas seulement de savoir si le public peut voir le résultat. Il faut également déterminer si le personnel du fournisseur, ses sous-traitants, des systèmes d’analyse automatisée ou ses outils d’assistance peuvent accéder au contenu, aux noms de fichiers ou aux métadonnées, et à quelles fins.
Sécurité et gestion des incidents
L’organisation peut avoir besoin d’informations sur le chiffrement, l’isolation, la surveillance, la gestion des vulnérabilités, la notification des incidents et les recours. Un service sérieux peut proposer des contrôles proportionnés, mais un envoi non évalué retire à l’organisation la possibilité de décider en amont.
Compatibilité contractuelle et réglementaire
Un contrat, un accord de confidentialité, une instruction du client, une obligation professionnelle ou une politique interne de classification peut restreindre le traitement externe. Le fait important n’est pas que l’opération était « seulement une conversion », mais qu’un tiers ait ou non reçu et traité l’information.
Le règlement général sur la protection des données de l’Union européenne énonce par exemple des principes de minimisation et de sécurité à l’article 5. Ils n’interdisent pas la conversion dans le cloud et ne certifient pas les logiciels locaux. Ils renforcent la nécessité d’un traitement délibéré et proportionné.
Contexte de sécurité : vérifié le 26 octobre 2026
Trois communications publiées le 21 octobre concernent des risques distincts :
- OpenAI décrit une découverte défensive de failles PHP critiques avec l’IA et des correctifs pilotés par les mainteneurs. OpenAI
- Microsoft attribue à Storm-0940 des activités assistées par IA dans la compromission de ConnectWise. Microsoft
- Railway signale une possible exposition de secrets clients ; sa communication n’établit pas de causalité liée à l’IA. Railway
Ces rapports invitent à réexaminer les envois nécessaires, les autorisations des applications et la responsabilité des mises à jour. Ils ne prouvent pas que tous les convertisseurs sont compromis. LocalFlux est un convertisseur de fichiers, pas un produit de cyberdéfense : une conversion locale prise en charge évite cet envoi, mais ne prévient ni les piratages, ni les rançongiciels, ni toute fuite de données. Les logiciels locaux et le PC Windows restent à entretenir.
Les logiciels malveillants sont un sujet distinct
La confidentialité chez le fournisseur n’est qu’une partie de l’évaluation. En mars 2025, le bureau du FBI à Denver a alerté sur des outils malveillants de conversion et de téléchargement qui introduisaient des logiciels malveillants dans les fichiers résultants.
Cette alerte ne signifie pas que tous les convertisseurs en ligne sont dangereux. Elle montre pourquoi l’IT examine toute la chaîne : site, publicité et téléchargement, fichier produit, identité de l’éditeur et protection du terminal. Un service peut soulever des questions de confidentialité sans diffuser de logiciel malveillant, et un fichier infecté peut être livré même si la source envoyée était publique.
Évitez une politique fondée sur la peur. Donnez des repères précis :
- utiliser uniquement les services et applications installées qui sont approuvés ;
- éviter les boutons de téléchargement trompeurs, les extensions et les installateurs groupés ;
- vérifier l’éditeur et la source de distribution ;
- analyser et ouvrir les sorties conformément à la politique du terminal ;
- signaler les invites ou comportements inattendus au lieu d’essayer des sites au hasard.
Ce que change le traitement local
Pour les routes prises en charge, un convertisseur local peut supprimer l’étape où la source est transférée à un prestataire. Le chemin devient plus simple à décrire :
Source sur le PC Windows
        ↓
Application de conversion installée
        ↓
Composant de conversion local inclus
        ↓
Nouvelle sortie sur le PC Windows
Ce trajet plus court aide une entreprise à éviter les traitements externes inutiles, travailler avec une connexion instable, conserver les originaux ou fournir au personnel une procédure uniforme.
Il ne répond pas à toutes les questions de sécurité. L’appareil doit toujours disposer d’un contrôle d’accès, de correctifs, d’une protection contre les logiciels malveillants, du chiffrement requis, de sauvegardes, de règles de conservation et d’une sécurité physique. L’utilisateur doit encore choisir une sortie adaptée, l’examiner et la transmettre par un canal approuvé.
La conversion locale ne retire pas non plus le contenu sensible. Passer de DOCX à PDF ne masque pas les noms. Changer un format d’image ne supprime pas nécessairement les métadonnées EXIF, GPS, IPTC ou XMP. Compresser n’anonymise pas. Ces opérations sont distinctes et nécessitent leurs propres vérifications.
Matrice de décision pratique
| Situation du fichier | Choix par défaut raisonnable | Questions avant de continuer |
|---|---|---|
| Ressource déjà publique et à faible impact | Un outil local ou cloud approuvé peut convenir | Le site est-il authentique et la sortie peut-elle être téléchargée sans risque ? |
| Fichier interne courant | Préférer un outil approuvé dont le modèle est connu | La politique autorise-t-elle un traitement externe pour cette classification ? |
| Fichier confidentiel de client ou de salarié | Éviter un envoi externe inutile | Existe-t-il une route locale approuvée et comment la sortie sera-t-elle contrôlée ? |
| Fichier réglementé ou soumis à contrat | Suivre le flux approuvé de l’organisation | Quelles protections, conventions, traces et personnes chargées du contrôle sont requises ? |
| Fichier interdit ou très restreint | Ne pas improviser | Qui est responsable de la décision et quel système spécialisé faut-il utiliser ? |
Ce tableau constitue un point de départ, pas une politique universelle de classification. Les règles de l’organisation prévalent.
Comment LocalFlux aborde cette limite
LocalFlux est un utilitaire Windows installé qui propose des routes explicites pour les images, l’audio, la vidéo et les documents. Selon le Centre de confiance LocalFlux, les opérations prises en charge de conversion, de compression et de traitement d’image respectueux de la vie privée s’exécutent sur l’appareil Windows sans envoyer à Fuzzysense la source ou la sortie sélectionnée pour la convertir.
Cette distinction est volontairement précise :
- L’installation depuis le Microsoft Store, les licences, les paiements et les mises à jour peuvent communiquer avec des services Microsoft.
- Les liens ouverts par l’utilisateur peuvent lancer un navigateur et contacter leur destination.
- Les paramètres locaux, les comptes rendus d’échec et les journaux de plantage peuvent rester sur l’appareil jusqu’à ce que l’utilisateur les supprime ou les partage.
- La présence de moteurs intégrés ne signifie pas que toutes les routes imaginables sont disponibles ; le répertoire des formats définit les routes proposées.
- LocalFlux n’est ni un système DLP, ni un gestionnaire d’archives, ni un éditeur de documents, ni un outil d’effacement sécurisé, ni une plateforme d’entreprise administrée de façon centralisée.
Le paquet x64 conservé de LocalFlux 1.0.8.0 utilisé pour cet article a créé un PDF séparé à partir d’un DOCX synthétique, sans modifier l’empreinte de la source. Cette reproduction éditoriale étaye le flux précis présenté ici. Ce n’est pas un audit de sécurité indépendant ni une garantie pour toutes les entrées.
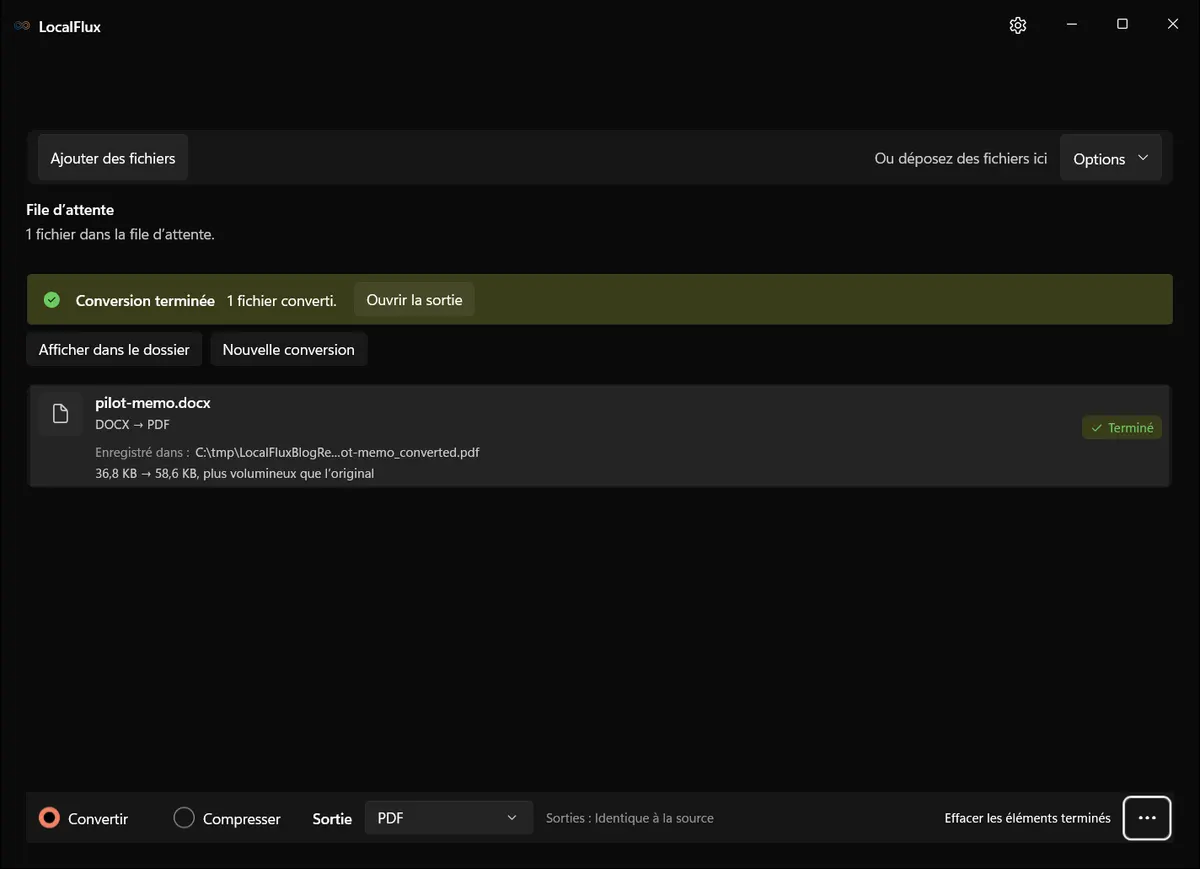
La source est restée en place et la sortie a reçu un nom distinct. L’identité complète de la version, les empreintes et les limites figurent dans le dossier de preuves éditoriales.
Une exception réseau explicite existe : l’envoi de commentaires transmet le message et l’adresse de réponse facultative, sans joindre automatiquement les fichiers convertis ni les journaux de diagnostic. Installation, licences et mises à jour du Store, ainsi que les liens web ouverts par l’utilisateur, sont distincts de la conversion. Les journaux locaux restent sur l’appareil ; les logiciels de synchronisation ou de sauvegarde peuvent copier les fichiers indépendamment. Consultez la politique de confidentialité.
Donner au personnel une voie approuvée
Une politique utile sur les convertisseurs peut tenir sur une page :
- Identifier la classification du fichier et son destinataire.
- Utiliser le service ou l’utilitaire local approuvé par l’organisation.
- Confirmer la route exacte de la source vers la sortie avant le traitement.
- Conserver la source et écrire le résultat dans un dossier de travail.
- Ouvrir le résultat dans l’application de destination et l’inspecter.
- Le transmettre uniquement par un canal approuvé.
- Conserver ou supprimer les copies de travail selon la politique.
- Faire remonter les fichiers non pris en charge, signés, chiffrés, réglementés ou particulièrement sensibles.
La politique fonctionne parce qu’elle résout à la fois le problème pratique du personnel et le risque de l’organisation.
À quoi ressemble une approbation prudente
La prudence doit aboutir à une décision utilisable, pas à un « non » indéfini. Une approbation proportionnée indique l’outil ou le service, les routes et classes d’information autorisées, l’emplacement de sortie, les étapes de vérification et la personne responsable des exceptions. Elle consigne également ce qui n’a pas été évalué. Le personnel obtient ainsi une réponse applicable au moment où un fichier bloque le travail.
Une organisation peut par exemple approuver une route locale DOCX vers PDF pour des propositions internes ordinaires sur des postes Windows administrés, imposer un contrôle indépendant des pages avant la livraison et interdire cette route pour les contrats signés ou les documents contenant des données personnelles très restreintes. Les images marketing publiques peuvent passer par un service cloud approuvé, tandis que les documents confidentiels des clients restent dans un flux local examiné. Il s’agit de limites opérationnelles, pas d’une affirmation selon laquelle une architecture serait toujours plus sûre.
La décision doit aussi avoir une date de révision. Réexaminez-la lorsque l’application, l’éditeur, les conditions de confidentialité, les composants, la fiche du Store, les formats requis ou les règles internes changent. Une approbation ciblée avec des responsables identifiés est plus facile à maintenir qu’une consigne vague demandant de « faire preuve de bon sens ».
Questions fréquentes
Les convertisseurs de fichiers en ligne sont-ils dangereux ?
Pas systématiquement. Un service sérieux, avec des contrôles adaptés, des conditions transparentes et l’approbation de l’organisation, peut convenir. Le problème consiste à envoyer des fichiers professionnels avant d’avoir évalué son modèle et ses conditions.
Un convertisseur local est-il automatiquement sûr ou conforme ?
Non. Le traitement local change le lieu de la conversion. La sécurité et la conformité dépendent encore de l’application, du terminal, de l’utilisateur, des données, du stockage, de la livraison, des obligations contractuelles et des contrôles internes.
HTTPS résout-il le problème ?
HTTPS protège les données pendant leur trajet entre le navigateur et le service. Il ne définit pas ce que fait le fournisseur après réception ni combien de temps les données associées subsistent.
La conversion supprime-t-elle les informations confidentielles ou les métadonnées ?
Pas de manière fiable. Le masquage du contenu, l’anonymisation et la suppression des métadonnées sont des tâches distinctes. Utilisez une fonction documentée pour le besoin concerné et vérifiez la copie finale.
Un meilleur choix par défaut pour le prochain fichier récalcitrant
La prudence de l’IT ne s’oppose pas à l’accomplissement du travail. Elle demande que le trajet des données soit visible et intentionnel.
Pour un contenu public, un convertisseur en ligne approuvé peut être le choix le plus pratique. Pour des informations de client, d’entreprise ou soumises à contrat, une route locale évaluée peut éviter un envoi inutile tout en maintenant la source et la sortie sous les contrôles existants du terminal.
Avant d’utiliser un convertisseur avec de vrais fichiers, cartographiez le traitement, confirmez la route exacte, testez un fichier synthétique et suivez le processus d’approbation de l’organisation.
Découvrez comment LocalFlux traite les fichiers ou commencez un essai depuis le Microsoft Store avec des données d’exemple non sensibles.