IT部門がオンラインファイル変換サービスを慎重に扱う理由
未承認のオンライン変換サービスがデータフローとベンダー審査の問題になる理由、承認済みクラウドサービスが妥当な場合、Windowsでのローカル処理が役立つ場面を説明します。
この記事の内容
従業員が、顧客の使うソフトウェアでは開けない文書を受け取りました。期限が迫っています。文書はごく普通に見え、検索結果には数秒で解決できるという無料の変換サービスが表示されます。従業員はファイルをアップロードし、新しいコピーをダウンロードして仕事を続けます。
変換自体は成功したかもしれません。それでも組織は、基本的な問いに答えられない可能性があります。元ファイルを受け取った企業はどこか。どこで処理されたのか。その時点でどの規約が適用されたのか。一時コピー、ログ、バックアップはいつまで残り得るのか。文書内の情報を扱うことが承認された事業者だったのか。
この不確実性が、IT部門やセキュリティ部門が未承認のオンライン変換サービスを慎重に扱う理由です。すべてのウェブツールが悪意を持つ、あるいはすべての業務ファイルが機密であると考えているわけではありません。小さな互換性の問題が、気付かないうちに新たなデータ取扱関係へ変わることを懸念しています。
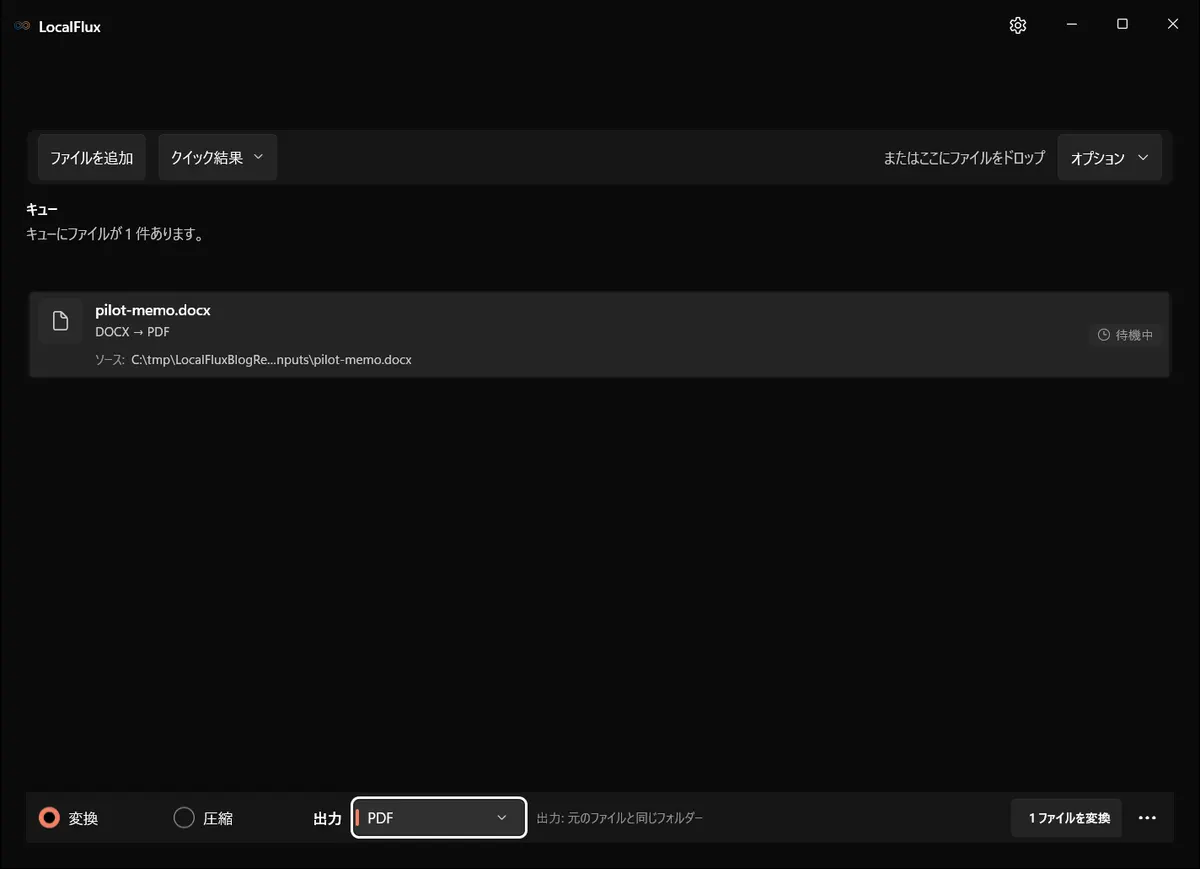
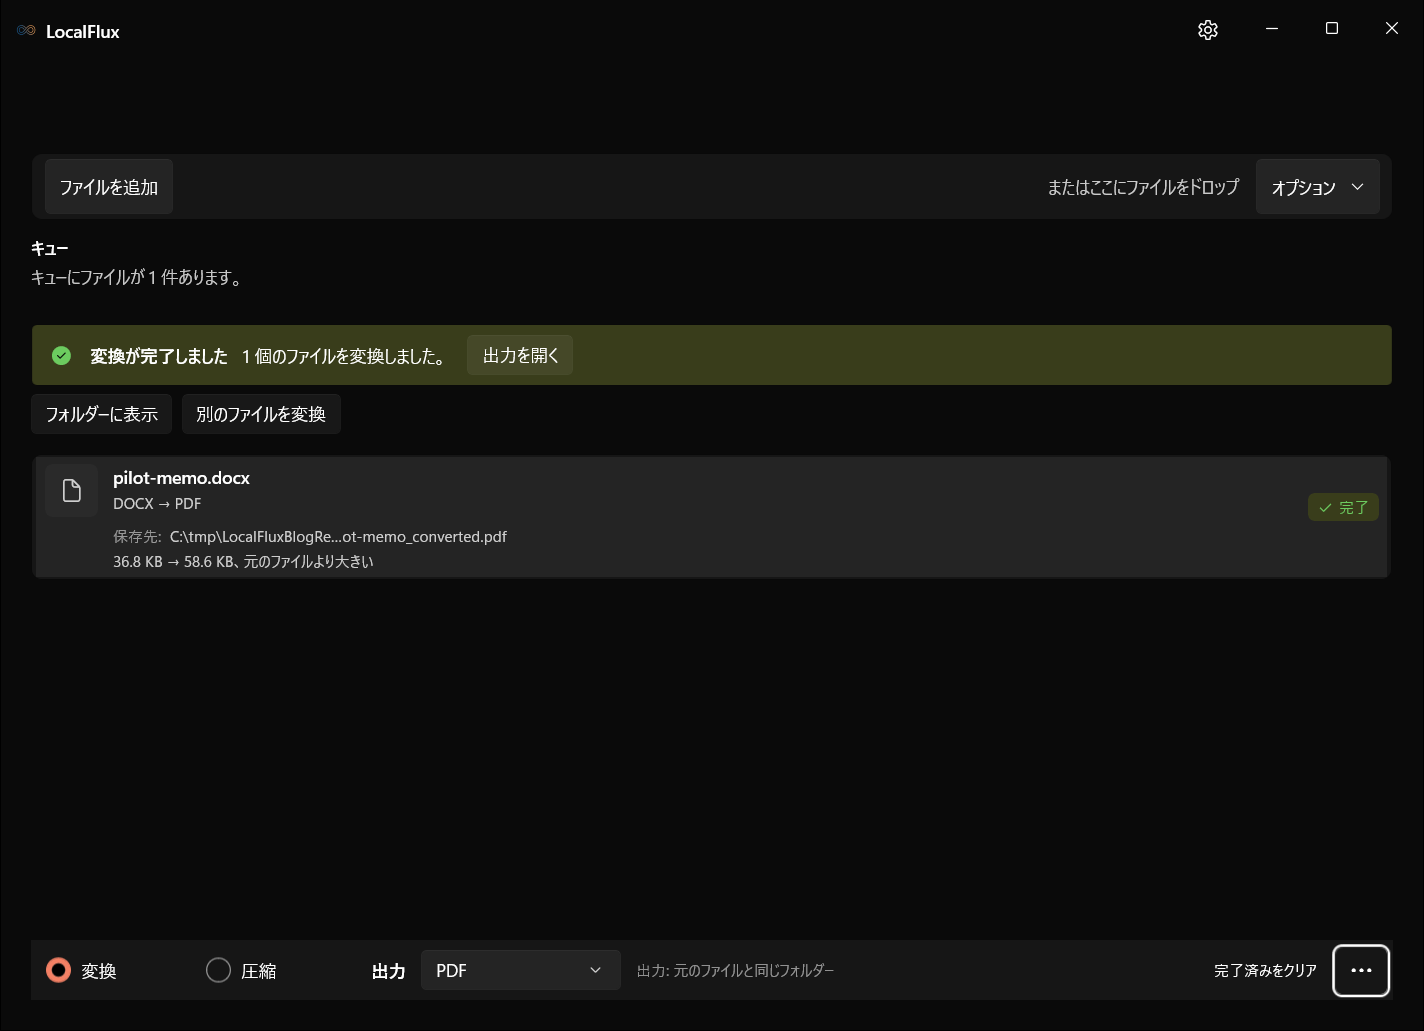
画面は2026年10月に、LocalFlux 1.0.10.0の記録されたリリースソースから再構築したビルドで撮り直しました。過去の測定値とダウンロード資料は、元のテスト範囲のまま残しています。撮影記録: 1
2026年10月13日時点の証拠を確認しました。公開トラストセンターの対象はビルド1.0.7.0です。過去の編集検証は、保管した1.0.8.0 x64パッケージを使いました。更新した画面は、新しい合成ファイルと、記録された1.0.10.0 x64のリリースソースから再構築したビルドで撮影しています。記録は図の近くにリンクしています。これらの機能観察は、Store認定、リリース承認、クリーンVMやARM64の証拠、通信試験ではありません。購入前に最新のStore掲載と証拠を再確認してください。
編集部の検証では、中立的なローカルフォルダーに置いた自作文書を使っています。未知のツールを評価するときに、実在する顧客、従業員、法務、医療、財務のデータを使わないでください。
要点
アップロード型の変換サービスは、処理前に元ファイルを自社のインフラへ受け取る必要があります。ローカルの形式問題に見えた作業に、新しい事業者、ネットワーク転送、利用規約が加わります。
運営者、保持方針、セキュリティ管理、契約、利用目的が審査されているなら、承認済みオンラインサービスは妥当な選択肢になり得ます。ローカルのデスクトップ変換アプリは、対応処理を端末内に保つことでデータ経路を変えますが、ワークフロー全体を自動的に安全または準拠済みにするものではありません。
IT部門の実務的な目標は「すべての変換ツールを禁止する」ことではなく、次の4点です。
- 処理モデルを理解する
- 扱う情報に合ったモデルを選ぶ
- 正当な作業を完了できる承認済みの方法を従業員に提供する
- プライベートやオフラインという表示だけを信じず、ツールを検証する
1つの変換依頼に3つの処理モデルがある
「オンライン変換」という言葉の裏には、実質的に異なる設計があります。方針を決める前に、実際にどのモデルが使われているかを確認します。
リモートでのアップロードと処理
ブラウザーが元ファイルを事業者の管理するシステムへ送ります。サービスはリモートで処理し、出力を返します。事業者は一時保存、ログ、悪用検知、バックアップ、分析、サポートなどのシステムも運用している可能性があります。
このモデルが正当で、適切に管理されている場合もあります。ただし、元ファイルが管理対象端末を離れるため、審査が必要です。HTTPSは転送中の通信を保護しますが、受信後の保持、アクセス、二次利用、インシデント対応、削除までは説明しません。
ブラウザー内でのローカル処理
一部のサイトは変換コードをブラウザーへ読み込み、端末上でファイルを処理します。見た目はウェブサイトでも、変換のために元ファイルをアップロードしない設計です。
処理サーバーへ渡すデータを減らせる一方、その主張は検証が必要です。ページ自体はネットワークから配信され、訪問のたびに変更でき、分析などの外部サービスを使うことがあります。IT部門は「このブラウザー内で変換した」と「セッションに関する情報を何も外部送信しなかった」を区別する必要があります。
インストール済みアプリでの処理
インストールしたアプリは、ローカルの変換コンポーネントを使い、端末内の保存先へ直接出力できます。必要なエンジンを同梱していれば、通常処理をオフラインでも継続できます。
デスクトップソフトにも審査は必要です。配布元、署名、更新、同梱コンポーネント、ローカルログ、権限、出力先、ライセンスを確認します。ローカル処理はリモート変換の工程を1つ除きますが、端末、利用者、保存、マルウェア、バックアップ、受け渡しのリスクは残ります。
手早い回避策がシャドーITになる仕組み
シャドーITは、規律の問題である前に、未解決の業務課題を示す症状であることが少なくありません。形式、サイズ上限、互換性の要件によって作業が止まります。承認済みツールで解決できなければ、目についたサービスが現実的な代替になります。
業務上の必要性は実在します。
- 顧客レビュー前に提案書をPDFにする必要がある
- スマートフォンの写真を案件管理やコンテンツシステムへ入れる前にJPGにする必要がある
- 大きな動画を承認済みポータルの上限内に収める必要がある
- 古い表計算ファイルを現在のソフトで開く必要がある
- 録音を編集または文字起こしの工程が受け付ける形式にする必要がある
「変換サービスを使わないこと」とだけ伝えても、これらの問題は残ります。効果的な指針は、制限と承認済みの解決策を組み合わせます。どの分類のファイルにどのサービスを使えるか、通常の形式にはどのローカルツールを使うか、出力をどう確認するか、未対応案件をどこへ相談するかを明示します。
NIST Cybersecurity Frameworkのサプライチェーンガイドは、技術製品やサービスへ依存する前に、供給者の要件を定義し、デューデリジェンスを行うよう組織に促しています。意図が悪くなくても、場当たり的なアップロードはこの審査を飛ばします。
利用後にIT部門が答えられない可能性がある問い
サービスが未審査の場合、組織は次の5領域について確かな回答を持てないことがあります。
運営者と法域
サイト名だけでは、法的な運営主体、処理場所、契約相手が分からない場合があります。洗練された画面は、責任主体が明確である証拠にはなりません。
保持と削除
「変換後すぐに削除」は、作業システムからの削除だけを指し、すべてのログ、キャッシュ、サポート用コピー、バックアップを含まない可能性があります。ダウンロード表示が消えたことから推測せず、事業者の実際の規約を確認します。
アクセスと二次利用
一般公開されるかどうかだけが問題ではありません。事業者の従業員、再委託先、自動分析システム、サポートツールが、ファイル内容、名前、関連メタデータへアクセスできるのか、どの目的で使うのかも確認が必要です。
セキュリティとインシデント対応
組織は、暗号化、分離、監視、脆弱性管理、インシデント通知、救済措置について情報を必要とする場合があります。信頼できるサービスが妥当な管理策を持つことはありますが、未審査のアップロードでは事前に判断する機会がありません。
契約と規制への適合
契約、秘密保持契約、顧客の指示、専門職としての義務、社内分類規則が外部処理を制限することがあります。「単なる変換だった」ことではなく、別の当事者が情報を受領または処理したかどうかが重要です。
たとえばEU一般データ保護規則は、第5条でデータ最小化や安全性の原則を定めています。この原則はクラウド変換を一律に禁じるものでも、ローカルソフトを認証するものでもありません。意図的で目的に見合った処理が必要であることを示します。
セキュリティの背景:2026年10月26日確認
10月21日に公表された3件の報告は、それぞれ異なるリスクを扱っています。
- OpenAIは、AIを使った防御目的のPHP重大脆弱性発見と、メンテナー主導の修正を報告しました。 OpenAI
- Microsoftは、ConnectWiseの侵害に関連するAI支援活動をStorm-0940によるものと評価しています。 Microsoft
- Railwayは顧客のシークレットが露出した可能性を報告しましたが、この公表資料はAIとの因果関係を示していません。 Railway
これらは、必要なアップロード、アプリの権限、更新の担当を見直すきっかけです。すべての変換ツールが侵害されている証拠ではありません。LocalFluxはファイル変換ツールであり、サイバー防御製品ではありません。対応する変換をローカルで行えば、そのアップロードは省けますが、不正侵入、ランサムウェア、あらゆる情報漏えいを防ぐわけではありません。ローカルソフトウェアとWindows端末にも保守が必要です。
マルウェアはデータ取扱とは別の懸念
事業者のプライバシー方針だけでは審査は完了しません。2025年3月、FBIデンバー支局は悪意あるオンライン変換・ダウンロードツールについて警告し、生成ファイルを通じたマルウェア配布を報告しました。
この警告は、すべてのオンライン変換サービスが危険だと示すものではありません。IT部門がサイト、広告とダウンロード画面、生成ファイル、発行元の身元、端末保護まで含む全体を確認する理由を示しています。マルウェアを配布しなくてもプライバシー上の問題は起こり、アップロード元が公開情報でもマルウェアを受け取る可能性があります。
恐怖に頼る方針ではなく、具体的な目印を示します。
- 承認済みのサービスとインストール済みアプリだけを使う
- 紛らわしいダウンロードボタン、拡張機能、同梱インストーラーを避ける
- 発行元と配布元を確認する
- 端末方針に従って出力をスキャンし、開く
- 不審な画面や動作があれば、別のサイトを次々試さず報告する
ローカル処理で変わること
対応する形式では、ローカル変換アプリにより、元ファイルを変換事業者へ送る工程を除けます。データ経路は次のように説明しやすくなります。
Windows PC上の元ファイル
        ↓
インストール済み変換アプリ
        ↓
同梱のローカル変換コンポーネント
        ↓
Windows PC上の新しい出力
経路が短くなることで、不要な第三者処理の回避、不安定な接続環境での作業、元ファイルの保持、統一した手順の提供に役立ちます。
ただし、すべてのセキュリティ課題を解決するわけではありません。端末には適切なアクセス制御、更新、マルウェア対策、必要な暗号化、バックアップ、保持管理、物理的保護が必要です。利用者も適切な出力を選び、内容を確認し、承認済み経路で渡す必要があります。
ローカル変換は、機密情報を削除する処理でもありません。DOCXからPDFにしても人名は墨消しされません。画像形式の変更でEXIF、GPS、IPTC、XMPメタデータが必ず消えるわけではありません。圧縮しても匿名化されません。これらは個別の機能と検証を要します。
実務向け判断表
| ファイルの状況 | 妥当な標準対応 | 処理前に確認すること |
|---|---|---|
| すでに公開済みで影響の小さい素材 | 承認済みのクラウドまたはローカルツール | 正規のサイトか、出力を安全にダウンロードできるか |
| 通常の社内ファイル | 処理モデルが分かる承認済みツールを優先 | この分類の外部処理を社内規則が認めるか |
| 顧客または従業員の機密ファイル | 不要な外部アップロードを避ける | 承認済みローカル経路があるか、出力をどう確認するか |
| 規制または契約管理の対象 | 組織の承認済み手順に従う | 必要な保護措置、契約、記録、確認者は何か |
| 禁止または厳格な制限対象 | その場で判断しない | 誰が決定権を持ち、どの専用システムが必要か |
この表は出発点であり、すべての組織に共通する分類方針ではありません。自組織の規則が優先されます。
LocalFluxがこの境界を扱う方法
LocalFluxは、画像、音声、動画、文書の明示的な形式経路を備えたWindows用インストール型ユーティリティです。LocalFluxトラストセンターによると、対応する変換、圧縮、プライバシーに配慮した画像処理はWindows端末上で実行され、変換のために選択した元ファイルや出力をFuzzysenseへ送信しません。
この説明の範囲は意図的に限定されています。
- Microsoft Storeからのインストール、ライセンス、支払い、更新では、Microsoftのサービスと通信する場合があります。
- 利用者が開いたリンクはブラウザーを起動し、リンク先へ接続します。
- ローカル設定、失敗記録、クラッシュログは、利用者が削除または共有するまで端末に残る場合があります。
- エンジンを同梱していても、考えられるすべての形式に対応するわけではありません。形式一覧に公開中の経路を記載しています。
- LocalFluxは、DLP、記録管理、文書編集、安全消去、中央管理型の企業プラットフォームではありません。
この記事で保持したLocalFlux 1.0.8.0 x64パッケージは、合成DOCXから別名のPDFを作成し、元ファイルのハッシュを変更しませんでした。この編集部による再現は、ここで示した特定の手順を裏付けます。独立したセキュリティ監査でも、すべての入力に対する保証でもありません。
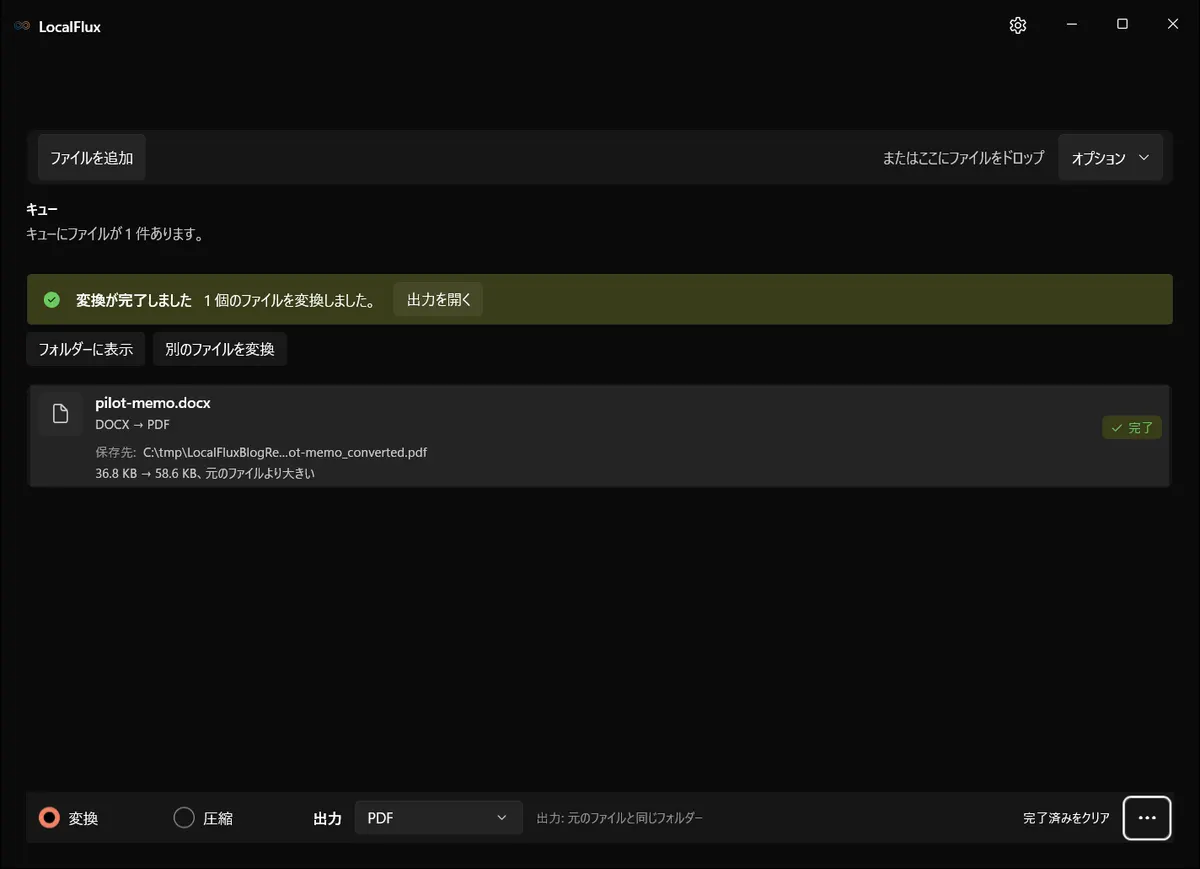
元ファイルはそのまま残り、出力には別の名前が付けられました。ビルド情報、ハッシュ、制限事項は編集部の検証パッケージに保存しています。
明示的なネットワーク利用の例外もあります。フィードバックを送信すると、入力したメッセージと任意の返信先メールアドレスが送られます。変換ファイルや診断ログが自動添付されることはありません。Storeのインストール、ライセンス、更新や、利用者が開くWebリンクは変換と別の処理です。ローカルログは端末に残り、同期・バックアップソフトは独自にファイルをコピーする場合があります。プライバシーポリシーを確認してください。
従業員に承認済みの手段を提供する
実用的な変換方針は1ページにまとめられます。
- ファイルの分類と受取先を確認する
- 組織が承認したサービスまたはローカルツールを使う
- 処理前に元形式から出力形式までの正確な経路を確認する
- 元ファイルを残し、作業用フォルダーに出力する
- 出力先のアプリで結果を開いて確認する
- 承認済みの経路だけで渡す
- 方針に従って作業用コピーを保持または削除する
- 未対応、署名済み、暗号化済み、規制対象、特に機密性の高いファイルは担当部門へ相談する
この方針は、組織のリスクだけでなく、従業員が直面した問題も解決するため機能します。
慎重な承認を実務に落とし込む
慎重さは、期限のない「不可」ではなく、利用できる判断に結び付ける必要があります。適切な承認には、ツールまたはサービス、許可する形式経路、情報分類、出力先、確認手順、例外の責任者を記します。評価していない範囲も記録します。ファイルによって作業が止まった時点で、従業員が適用できる答えになります。
たとえば、管理対象Windows端末上で通常の社内提案書をDOCXからPDFへ変換するローカル経路を承認し、納品前に別の人によるページ確認を求め、署名済み契約や厳格に保護する個人情報には使用を禁止できます。公開済みのマーケティング画像には承認済みクラウドサービスを許可し、顧客の機密資料は審査済みローカル手順に限定することもできます。これらは運用上の境界であり、1つの方式が常に安全だという主張ではありません。
判断には見直し日も設けます。アプリ、発行元、プライバシー規約、処理コンポーネント、Store掲載内容、必要形式、社内のデータ規則が変わったときに再評価します。責任者の明確な限定承認は、「適切に判断すること」という曖昧な指示より維持しやすくなります。
よくある質問
オンラインファイル変換サービスは危険ですか?
一律には言えません。適切な管理策、透明な規約、組織の承認がある信頼できるサービスなら、用途に適する場合があります。問題は、処理モデルと規約を審査する前に業務ファイルを送ることです。
ローカル変換なら自動的に安全で準拠済みですか?
いいえ。ローカル処理が変えるのは変換場所です。安全性と準拠性は、アプリ、端末、利用者、データ、保存、受け渡し、契約要件、組織の管理策にも左右されます。
HTTPSなら問題は解決しますか?
HTTPSはブラウザーとサービス間を移動するデータを保護します。受信後に事業者が何をするか、関連データがいつまで残るかは定めません。
変換すれば機密情報やメタデータは消えますか?
確実ではありません。内容の墨消し、匿名化、メタデータ削除は別の作業です。必要な処理に対応する明記された機能を使い、完成したコピーを確認してください。
次に扱いにくいファイルが届いたときの標準対応
IT部門の慎重さは、仕事を止めるためではありません。データの経路を見える状態にし、意図して選ぶことを求めています。
公開情報なら、承認済みオンライン変換サービスが最も便利な場合があります。顧客、社内、契約管理対象の情報では、審査済みローカル経路により不要なアップロードを避け、元ファイルと出力を既存の端末管理下に保てます。
実際の業務ファイルを変換する前に、処理経路を把握し、形式の組み合わせを確認し、合成データのファイルで試し、組織の承認手順に従ってください。
LocalFluxのファイル取扱方針を確認する、または機密情報を含まないサンプルでMicrosoft Storeから試すことができます。