Por que as equipes de TI têm cautela com conversores de arquivos online
Entenda por que conversores de arquivos online não aprovados levantam dúvidas sobre fluxo de dados e avaliação de fornecedores, quando um serviço de nuvem aprovado pode ser razoável e como o processamento local no Windows ajuda.
Nesta página
- A resposta curta
- Uma solicitação de conversão pode usar três modelos de processamento diferentes
- Por que uma solução rápida se transforma em TI invisível
- As perguntas que a TI talvez não consiga responder depois
- Contexto de segurança: verificado em 26 de outubro de 2026
- Malware é uma preocupação distinta do tratamento de dados
- O que o processamento local muda
- Uma matriz prática de decisão
- Como o LocalFlux trata esse limite
- Ofereça aos funcionários um caminho aprovado
- Como é uma aprovação cautelosa na prática
- Perguntas frequentes
- Um padrão melhor para o próximo arquivo incompatível
Um funcionário recebe um documento que não abre no software usado por um cliente. O prazo está próximo, o documento parece comum e um resultado de busca oferece um conversor gratuito que promete uma solução em segundos. O funcionário envia o arquivo, baixa uma nova cópia e volta ao trabalho.
A conversão pode ter funcionado. Ainda assim, talvez a organização não consiga responder a perguntas básicas: qual empresa recebeu o arquivo de origem? Onde ele foi processado? Quais termos estavam em vigor naquele momento? Por quanto tempo cópias temporárias, registros ou backups podem permanecer? Esse fornecedor estava aprovado para as informações contidas no documento?
Essa incerteza explica por que as equipes de TI e segurança têm cautela com conversores de arquivos online não aprovados. A preocupação não é que toda ferramenta da web seja mal-intencionada nem que todo arquivo de trabalho seja secreto. A preocupação é que uma pequena tarefa de compatibilidade possa se transformar silenciosamente em uma nova relação de tratamento de dados.
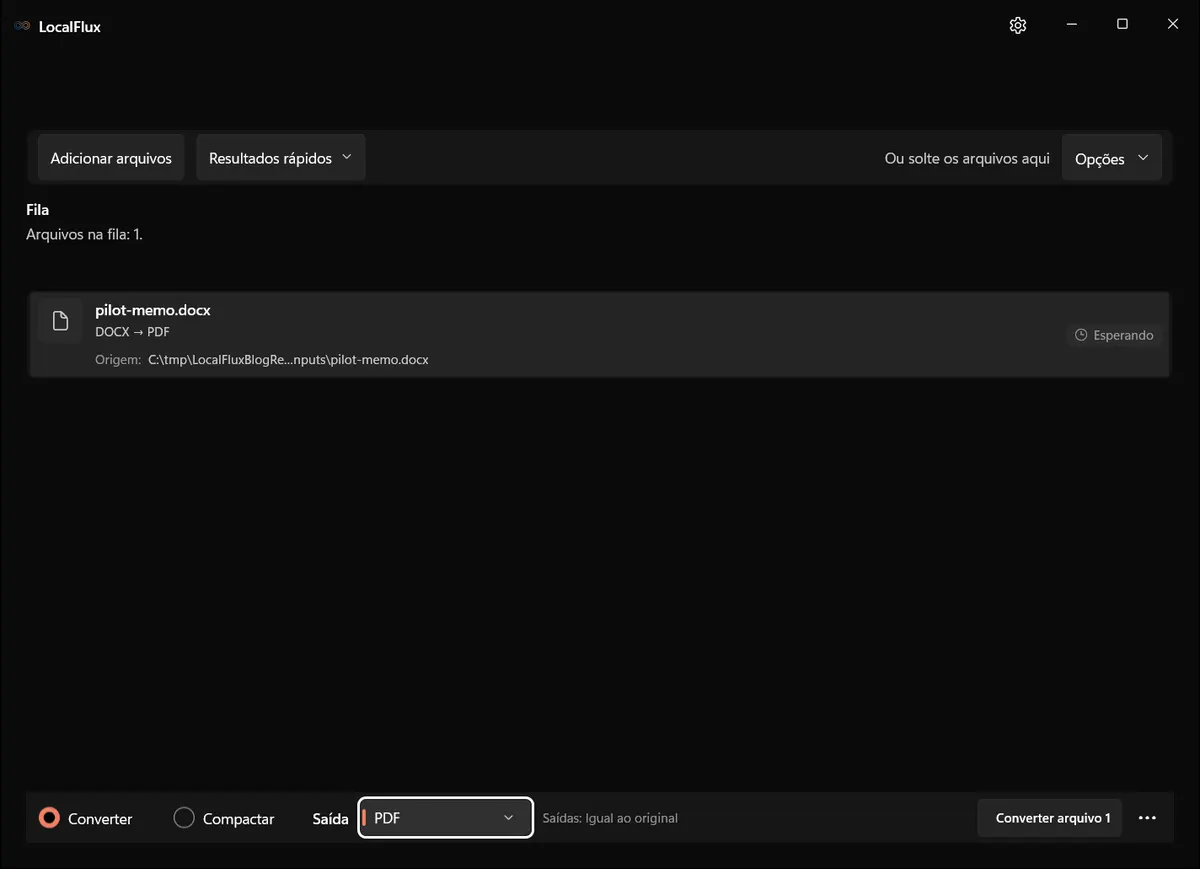
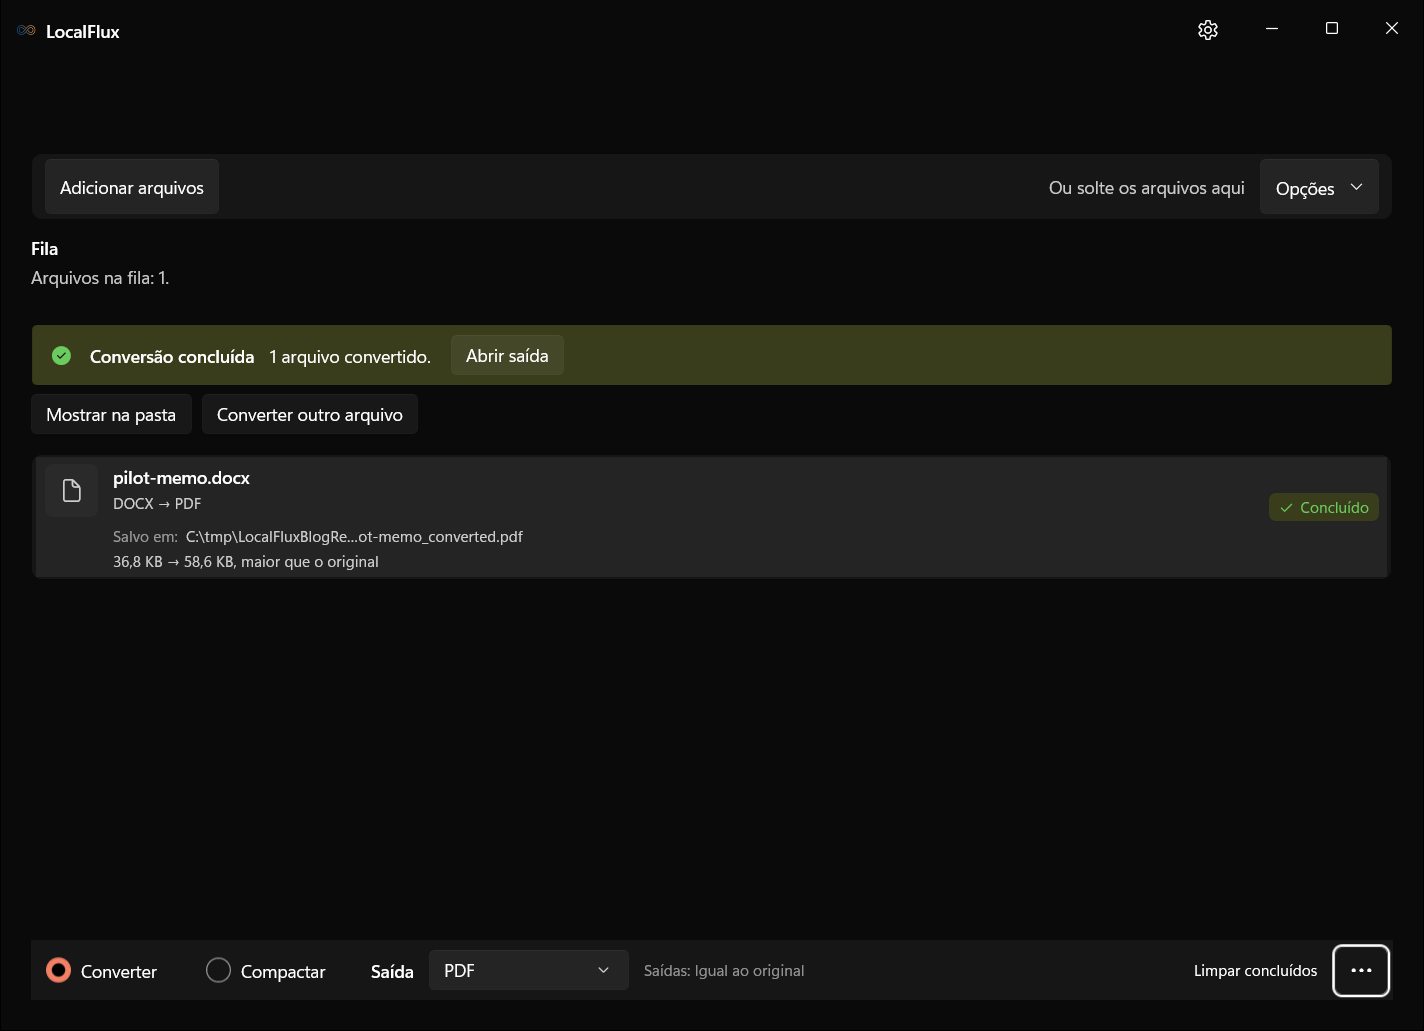
As capturas da interface foram atualizadas em outubro de 2026 com uma compilação reconstruída a partir do código documentado do LocalFlux 1.0.10.0. As medições e os downloads históricos mantêm o escopo dos testes originais. Registros das capturas: 1
Evidências verificadas em 13 de outubro de 2026: a Central de Confiança pública identifica a versão 1.0.7.0. Os testes editoriais anteriores usaram um pacote x64 1.0.8.0 preservado. As capturas renovadas usam novos arquivos sintéticos e uma compilação reconstruída do código documentado da versão x64 1.0.10.0; os registros estão vinculados junto às imagens. Essas observações funcionais não são certificação da Store, autorização de lançamento, evidências de VM limpa ou ARM64, nem um teste de rede. Antes da compra, confira novamente a ficha e as evidências atuais.
O teste editorial usa um documento de autoria própria em uma pasta local neutra. Nunca use dados reais de clientes, funcionários, assuntos jurídicos, médicos ou financeiros ao avaliar um utilitário desconhecido.
A resposta curta
Um conversor baseado em upload precisa que o arquivo de origem chegue à infraestrutura do serviço antes que possa processá-lo. Isso acrescenta um fornecedor, uma transferência de rede e um conjunto de termos ao que parecia ser um problema local de formatação.
Um serviço online aprovado pode ser perfeitamente razoável quando sua operadora, suas práticas de retenção, seus controles de segurança, seus contratos e o uso pretendido foram avaliados. Um conversor local para desktop muda o caminho dos dados ao manter o processamento compatível na estação de trabalho, mas não torna automaticamente todo o fluxo de trabalho seguro ou em conformidade.
Portanto, a meta prática da TI não é “proibir todos os conversores”. É:
- entender o modelo de processamento;
- adequar o modelo às informações envolvidas;
- oferecer aos funcionários uma maneira aprovada de concluir um trabalho legítimo; e
- verificar a ferramenta, em vez de confiar em um rótulo como privado ou offline.
Uma solicitação de conversão pode usar três modelos de processamento diferentes
A expressão “conversor online” pode esconder projetos substancialmente diferentes. Antes de tomar uma decisão de política, identifique qual modelo está realmente em uso.
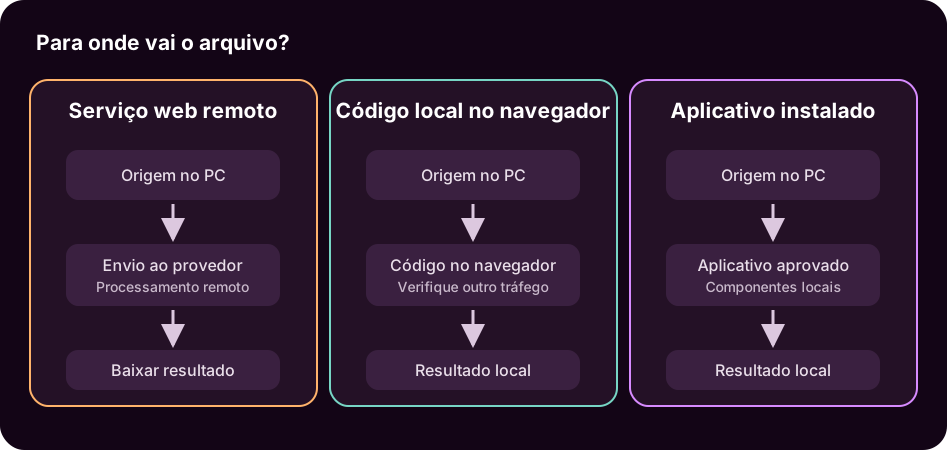
Envio e processamento remotos
O navegador transfere a origem para um sistema controlado pelo fornecedor. O serviço a processa remotamente e devolve uma saída. O fornecedor também pode operar sistemas de armazenamento temporário, registro, detecção de abuso, backup, análise ou suporte.
Esse modelo pode ser legítimo e bem controlado. Também pode exigir avaliação porque a origem deixa o endpoint gerenciado. O HTTPS protege a transferência em trânsito; por si só, ele não explica retenção, acesso, uso secundário, tratamento de incidentes ou exclusão depois que o envio chega ao destino.
Processamento local dentro de um navegador
Alguns sites carregam o código de conversão no navegador e processam o arquivo no dispositivo. A experiência ainda parece a de um site, mas a origem pode não ser enviada para realizar a conversão.
Isso pode reduzir os dados compartilhados com um servidor de processamento, mas a afirmação ainda precisa ser verificada. A página é entregue pela rede, pode mudar entre visitas e pode usar serviços de análise ou outros recursos. A TI deve distinguir “a conversão foi executada neste navegador” da afirmação mais abrangente “nada sobre a sessão se comunicou externamente”.
Processamento em aplicativo instalado
Um aplicativo instalado pode usar componentes locais de conversão e gravar a saída diretamente no armazenamento local. O processamento normal pode continuar sem conectividade quando os mecanismos necessários acompanham o aplicativo.
Software para desktop ainda exige avaliação. Distribuição, assinatura, atualizações, componentes incluídos, registros locais, permissões, locais de saída e licenciamento são relevantes. O processamento local elimina uma etapa de conversão remota; não elimina riscos relacionados ao endpoint, usuário, armazenamento, malware, backup ou entrega.
Por que uma solução rápida se transforma em TI invisível
A TI invisível costuma ser um sintoma antes de ser um problema disciplinar. O funcionário está bloqueado por um formato, limite de tamanho ou requisito de compatibilidade. Se o conjunto de ferramentas aprovado não resolve a tarefa, o serviço mais rápido e visível se torna a alternativa prática.
A necessidade empresarial é real:
- uma proposta precisa se tornar PDF antes da avaliação de um cliente;
- fotos de celular precisam se tornar JPG antes de entrar em um sistema de casos ou conteúdo;
- um vídeo grande precisa caber no limite de um portal aprovado;
- uma planilha antiga precisa abrir em um software atual; ou
- uma gravação de áudio precisa se tornar um formato aceito por um fluxo de edição ou transcrição.
Simplesmente dizer às pessoas que não usem conversores mantém todos esses problemas. Uma orientação eficaz combina um limite com um caminho aprovado: quais arquivos podem usar quais serviços, qual ferramenta local cobre as rotas comuns, como as saídas são verificadas e quando os funcionários devem escalar um trabalho não compatível.
O guia de cadeia de suprimentos do NIST Cybersecurity Framework incentiva as organizações a definir requisitos para fornecedores e realizar a devida diligência antes de depender de produtos e serviços de tecnologia. Um envio improvisado para um conversor contorna essa avaliação deliberada, mesmo quando a intenção do funcionário é inofensiva.
As perguntas que a TI talvez não consiga responder depois
Quando um serviço não foi avaliado, a organização pode não ter respostas confiáveis em cinco áreas.
Operadora e jurisdição
O nome do site pode não identificar claramente a operadora legal, os locais de processamento ou a entidade contratual aplicável. Uma interface refinada não comprova que exista uma propriedade responsável.
Retenção e exclusão
“Excluído pouco depois da conversão” pode significar exclusão de um sistema de trabalho, não necessariamente de todos os registros, caches, cópias de suporte ou backups. A TI precisa dos termos reais do fornecedor, não de uma suposição baseada no desaparecimento de um download.
Acesso e uso secundário
A questão relevante não é apenas se o público consegue ver o resultado. Também é preciso saber se funcionários do fornecedor, subprocessadores, sistemas automatizados de análise ou ferramentas de suporte podem acessar o conteúdo dos arquivos, nomes de arquivos ou metadados associados, e com qual finalidade.
Segurança e tratamento de incidentes
A organização pode precisar de informações sobre criptografia, isolamento, monitoramento, gestão de vulnerabilidades, aviso de incidentes e medidas corretivas. Esses controles podem ser proporcionais em um serviço respeitável, mas um envio não avaliado elimina a oportunidade de a organização decidir.
Adequação contratual e regulatória
Um contrato, acordo de confidencialidade, instrução de cliente, dever profissional ou política interna de classificação pode restringir o processamento externo. O fato importante não é que a operação tenha sido “apenas uma conversão”. O que importa é se outra parte recebeu ou processou as informações.
O Regulamento Geral sobre a Proteção de Dados da União Europeia, por exemplo, inclui princípios de minimização de dados e segurança no Artigo 5. Esses princípios não proíbem a conversão em nuvem nem certificam softwares locais. Eles reforçam a necessidade de tornar o processamento deliberado e proporcional.
Contexto de segurança: verificado em 26 de outubro de 2026
Três comunicados publicados em 21 de outubro tratam de riscos diferentes:
- A OpenAI descreveu a descoberta defensiva de falhas críticas no PHP com IA e correções lideradas pelos mantenedores. OpenAI
- A Microsoft atribuiu ao Storm-0940 atividades assistidas por IA no comprometimento da ConnectWise. Microsoft
- A Railway relatou possível exposição de segredos de clientes; o comunicado não estabelece causalidade ligada à IA. Railway
Esses relatos justificam revisar uploads necessários, permissões de aplicativos e responsabilidades pelas atualizações. Não demonstram que todo conversor foi comprometido. O LocalFlux é um conversor de arquivos, não um produto de defesa cibernética: uma conversão local compatível evita esse upload, mas não impede invasões, ransomware nem todo vazamento de dados. O software local e o computador Windows também precisam de manutenção.
Malware é uma preocupação distinta do tratamento de dados
A privacidade do fornecedor é apenas uma parte da avaliação. Em março de 2025, o escritório do FBI em Denver alertou sobre ferramentas maliciosas online de conversão e download que entregavam malware nos arquivos resultantes.
Esse alerta não prova que todos os conversores online sejam inseguros. Ele mostra por que as equipes de TI se preocupam com toda a cadeia: o site, a experiência com anúncios e downloads, o arquivo produzido, a identidade do publicador e a proteção do endpoint. Um serviço pode levantar questões de privacidade sem distribuir malware, e um malware pode ser entregue mesmo quando a origem enviada era pública.
Evite políticas baseadas no medo. Ofereça sinais específicos aos funcionários:
- use apenas serviços e aplicativos instalados aprovados;
- evite botões de download confusos, extensões ou instaladores que incluam outros programas;
- verifique o publicador e a fonte de distribuição;
- examine e abra as saídas de acordo com a política do endpoint; e
- informe solicitações ou comportamentos inesperados, em vez de tentar novamente em sites aleatórios.
O que o processamento local muda
Para rotas compatíveis, um conversor local pode eliminar a etapa na qual a origem é transferida para um fornecedor de conversão. O caminho se torna mais fácil de descrever:
Origem no PC com Windows
        ↓
Aplicativo de conversão instalado
        ↓
Componente local de conversão incluído
        ↓
Nova saída no PC com Windows
Esse caminho mais restrito pode ajudar uma empresa a evitar processamento desnecessário por terceiros, trabalhar com conectividade instável, preservar os arquivos originais ou oferecer à equipe uma rotina consistente.
Ele não responde a todas as perguntas de segurança. O dispositivo ainda precisa de controles de acesso adequados, correções, proteção antimalware, criptografia quando exigida, backup, retenção e segurança física. Os usuários ainda precisam selecionar uma saída adequada, inspecioná-la e entregá-la por um canal aprovado.
A conversão local também não remove conteúdo sensível. Transformar DOCX em PDF não oculta nomes. Alterar o formato de uma imagem não necessariamente remove metadados EXIF, GPS, IPTC ou XMP. Comprimir um arquivo não o torna anônimo. Essas são operações separadas, com requisitos próprios de verificação.
Uma matriz prática de decisão
| Situação do arquivo | Padrão razoável | Perguntas antes de prosseguir |
|---|---|---|
| Ativo já público e de baixo impacto | Uma ferramenta aprovada na nuvem ou local pode ser razoável | O site é legítimo e a saída é segura para baixar? |
| Arquivo interno comum | Prefira uma ferramenta aprovada com modelo de processamento conhecido | A política permite processamento externo para essa classificação? |
| Arquivo confidencial de cliente ou funcionário | Evite um envio externo desnecessário | Existe uma rota local aprovada e como a saída será avaliada? |
| Arquivo regulado ou controlado por contrato | Siga o fluxo de trabalho aprovado da organização | Quais salvaguardas, acordos, registros e avaliadores são necessários? |
| Arquivo proibido ou altamente restrito | Não improvise | Quem é responsável pela decisão e qual sistema especializado é necessário? |
Esta tabela é um ponto de partida, não uma política universal de classificação. As regras da própria organização prevalecem.
Como o LocalFlux trata esse limite
O LocalFlux é um utilitário instalado no Windows para rotas explícitas de imagens, áudio, vídeo e documentos. Segundo a página pública da Central de Confiança do LocalFlux, a conversão, a compressão e o processamento seguro de imagens para privacidade compatíveis são executados no dispositivo Windows, sem enviar o arquivo de origem ou de saída selecionado à Fuzzysense para conversão.
A distinção é deliberadamente restrita:
- A instalação pela Microsoft Store, o licenciamento, os pagamentos e as atualizações podem se comunicar com serviços da Microsoft.
- Links abertos pelo usuário podem iniciar um navegador e entrar em contato com seus destinos.
- Configurações locais, registros de falhas e relatórios de erros podem permanecer no dispositivo até que o usuário os remova ou compartilhe.
- Mecanismos incluídos não significam que todas as rotas concebíveis sejam compatíveis; o diretório de Formatos define as rotas expostas.
- O LocalFlux não é um sistema DLP, gerenciador de registros, editor de documentos, ferramenta de exclusão segura nem plataforma empresarial com gestão centralizada.
O pacote x64 do LocalFlux 1.0.8.0 preservado e usado neste artigo criou um PDF separado a partir de um arquivo DOCX sintético e manteve o hash da origem inalterado. Essa reprodução editorial sustenta o fluxo de trabalho específico mostrado aqui. Ela não é uma auditoria de segurança independente nem uma garantia para todas as entradas.
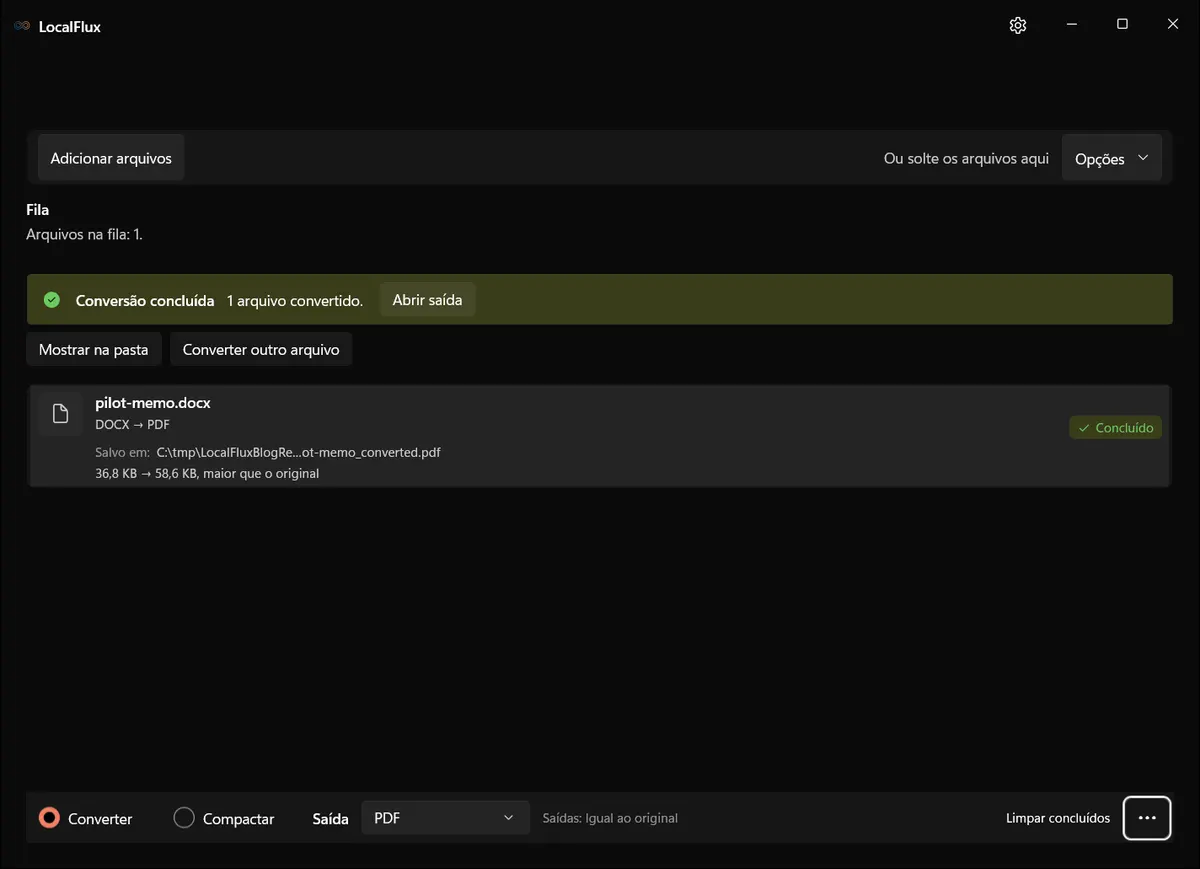
A origem permaneceu no lugar, e a saída recebeu um nome separado. A identidade completa da compilação, os hashes e as limitações foram preservados no pacote de evidências editorial.
Existe uma exceção explícita de rede: o envio de feedback transmite a mensagem e o email de resposta opcional, sem anexar automaticamente arquivos de conversão ou registros de diagnóstico. Instalação, licenciamento e atualizações da Store, assim como links abertos pelo usuário, são separados da conversão. Os registros locais ficam no dispositivo; programas de sincronização ou backup podem copiar arquivos independentemente. Consulte a política de privacidade.
Ofereça aos funcionários um caminho aprovado
Uma política útil para conversores pode caber em uma página:
- Identifique a classificação do arquivo e o destinatário pretendido.
- Use o serviço ou utilitário local aprovado pela organização.
- Confirme a rota exata entre origem e saída antes do processamento.
- Preserve a origem e grave o resultado em uma pasta de trabalho.
- Abra o resultado no aplicativo de destino e inspecione-o.
- Faça a entrega somente por um canal aprovado.
- Mantenha ou remova cópias de trabalho de acordo com a política.
- Escale arquivos não compatíveis, assinados, criptografados, regulados ou excepcionalmente sensíveis.
A política funciona porque resolve o problema do funcionário e o risco da organização.
Como é uma aprovação cautelosa na prática
A cautela deve terminar em uma decisão útil, não em um “não” indefinido. Uma aprovação proporcional nomeia a ferramenta ou o serviço, as rotas de formato permitidas, as classes de informação permitidas, o local esperado para a saída, as etapas de verificação e a pessoa responsável pelas exceções. Ela também registra o que não foi avaliado. Assim, a equipe recebe uma resposta que pode aplicar no momento em que um arquivo bloqueia o trabalho.
Por exemplo, uma organização pode aprovar uma rota local de DOCX para PDF para propostas internas comuns em estações de trabalho Windows gerenciadas, exigir uma revisão independente de todas as páginas antes da entrega e proibir a rota para contratos assinados ou documentos com dados pessoais restritos. Imagens públicas de marketing podem ser permitidas em um serviço de nuvem aprovado, enquanto materiais confidenciais de clientes permanecem em um fluxo local avaliado. Esses são limites operacionais, não afirmações de que uma arquitetura seja universalmente mais segura.
A decisão também deve ter uma data de revisão. Reavalie-a quando o aplicativo, o publicador, os termos de privacidade, os componentes de processamento, a listagem na Store, os formatos exigidos ou as regras de dados da organização mudarem. Uma aprovação restrita com responsáveis visíveis é mais fácil de defender e manter do que uma instrução vaga para “usar o bom senso”.
Perguntas frequentes
Conversores de arquivos online são inseguros?
Não de forma categórica. Um serviço respeitável, com controles adequados, termos transparentes e aprovação da organização, pode ser apropriado. O problema é enviar arquivos de trabalho a um serviço antes que seu modelo de processamento e seus termos tenham sido avaliados.
Um conversor local é automaticamente seguro ou está em conformidade?
Não. O processamento local muda o lugar em que a conversão ocorre. Segurança e conformidade ainda dependem do aplicativo, endpoint, usuário, dados, armazenamento, entrega, requisitos contratuais e controles da organização.
O HTTPS resolve a preocupação?
O HTTPS protege os dados enquanto eles trafegam entre o navegador e o serviço. Ele não define o que o fornecedor faz depois de receber o arquivo nem por quanto tempo os dados relacionados permanecem.
A conversão remove informações confidenciais ou metadados?
Não de forma confiável. Ocultação de conteúdo, anonimização e remoção de metadados são tarefas separadas. Use um recurso documentado para a tarefa necessária e verifique a cópia final.
Um padrão melhor para o próximo arquivo incompatível
A cautela da TI não é uma objeção a concluir o trabalho. É um pedido para que o caminho dos dados seja visível e intencional.
Para material público, um conversor online aprovado pode ser a escolha mais conveniente. Para material de clientes, da empresa ou controlado por contrato, uma rota local avaliada pode eliminar um envio desnecessário e manter a origem e a saída sob os controles de endpoint já existentes na organização.
Antes de usar qualquer conversor no trabalho real, mapeie o caminho de processamento, confirme a rota exata, teste com um arquivo sintético e siga o processo de aprovação da organização.
Veja como o LocalFlux trata os arquivos ou inicie uma avaliação pela Microsoft Store com dados de amostra não sensíveis.