Perché i team IT sono cauti nei confronti dei convertitori di file online
Scopri perché i convertitori di file online non approvati sollevano dubbi su flussi di dati e valutazione dei fornitori, quando un servizio cloud approvato può essere ragionevole e dove l'elaborazione locale su Windows può aiutare.
In questa pagina
- La risposta breve
- Una singola richiesta di conversione può usare tre modelli di elaborazione diversi
- Perché una soluzione rapida diventa shadow IT
- Le domande a cui l’IT potrebbe non saper rispondere dopo
- Contesto di sicurezza: verificato il 26 ottobre 2026
- Il malware è una preoccupazione distinta dalla gestione dei dati
- Cosa cambia l’elaborazione locale
- Una matrice decisionale pratica
- Come LocalFlux gestisce il confine
- Offri ai dipendenti un percorso approvato
- Come appare una vera approvazione cauta
- Domande frequenti
- Un’impostazione migliore per il prossimo file problematico
Un dipendente riceve un documento che non si apre nel software utilizzato da un cliente. La scadenza è vicina, il documento sembra ordinario e un risultato di ricerca propone un convertitore gratuito che promette una risposta in pochi secondi. Il dipendente carica il file, scarica una nuova copia e torna al lavoro.
La conversione potrebbe essere riuscita. L’organizzazione potrebbe comunque non essere in grado di rispondere a domande basilari: quale azienda ha ricevuto il file originale? Dove è stato elaborato? Quali condizioni si applicavano in quel momento? Per quanto tempo potrebbero rimanere copie temporanee, registri o backup? Il fornitore era approvato per le informazioni contenute nel documento?
Questa incertezza spiega perché i team IT e di sicurezza siano cauti nei confronti dei convertitori di file online non approvati. La preoccupazione non è che ogni strumento web sia dannoso o che ogni file di lavoro sia segreto. Il punto è che una piccola operazione di compatibilità può trasformarsi silenziosamente in una nuova relazione di gestione dei dati.
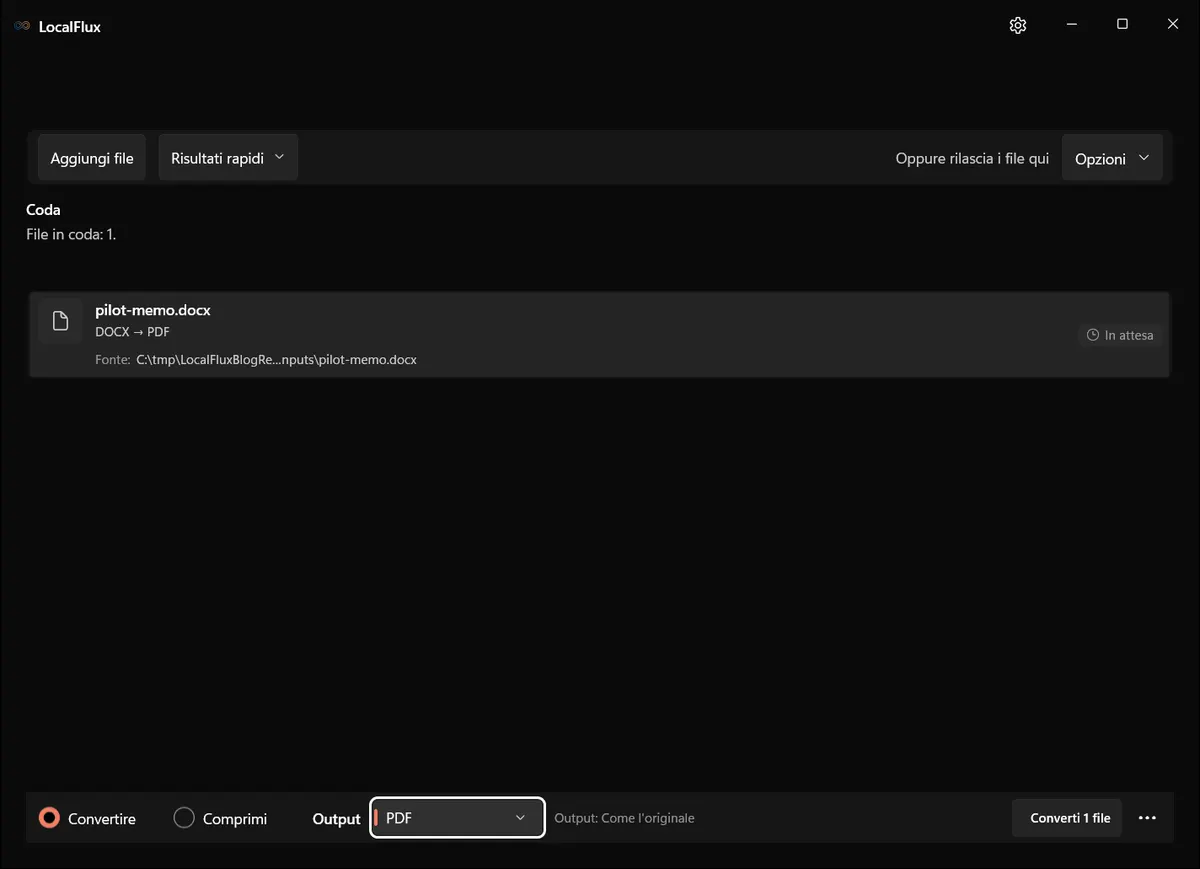
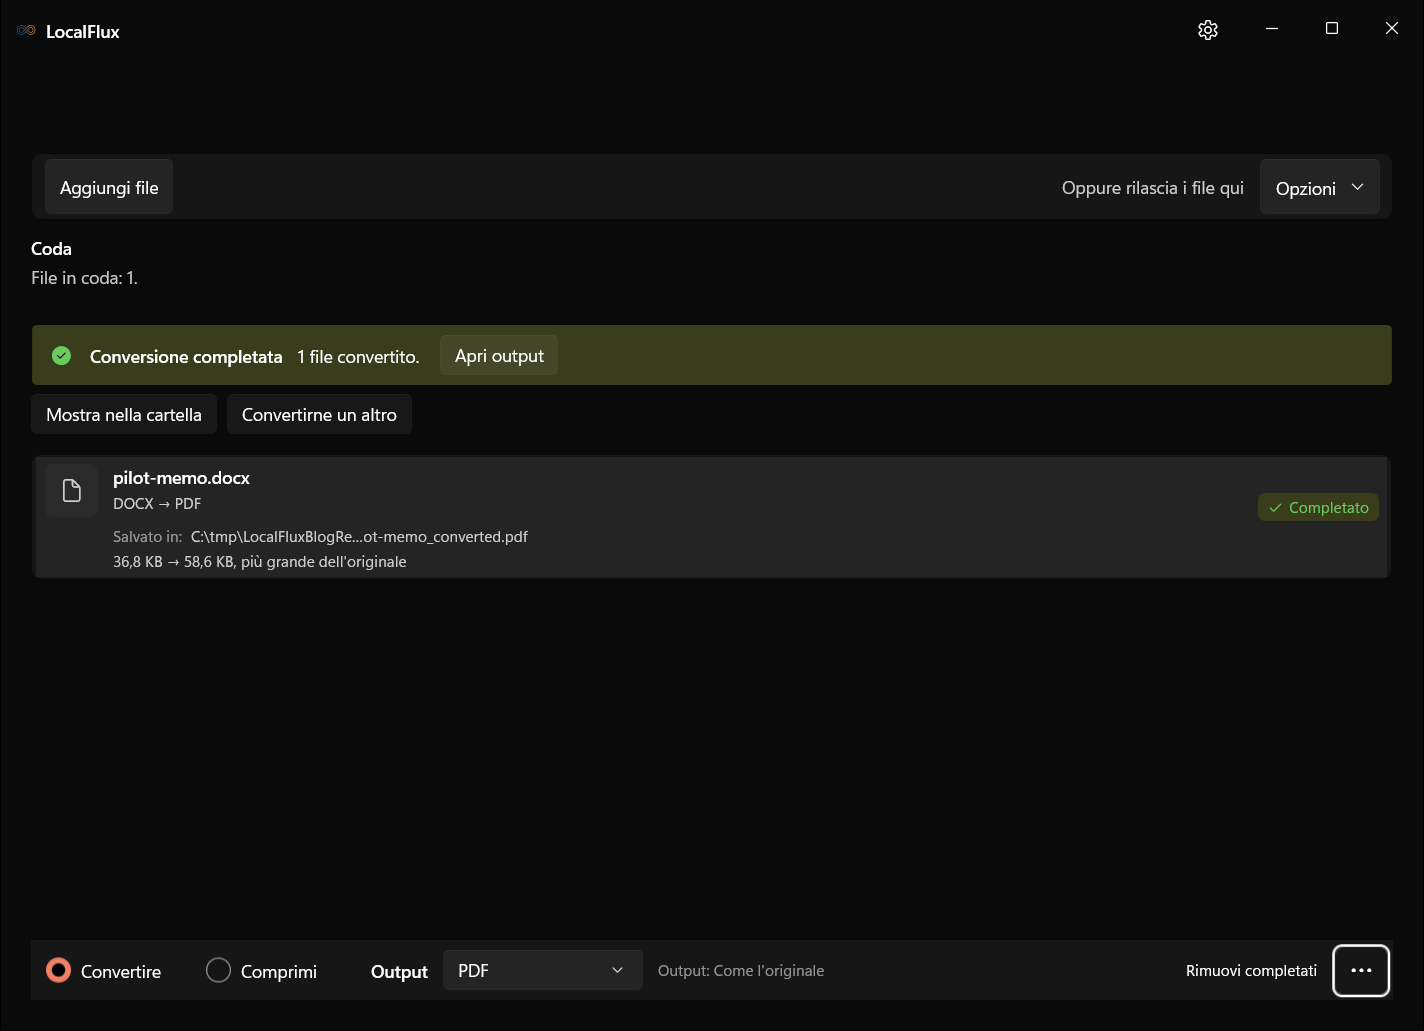
Le schermate dell’interfaccia sono state aggiornate nell’ottobre 2026 con una build ricostruita dal codice documentato di LocalFlux 1.0.10.0. Le misurazioni e i download storici mantengono l’ambito dei test originali. Registri delle acquisizioni: 1
Evidenze verificate il 13 ottobre 2026: il Centro di fiducia pubblico identifica la build 1.0.7.0. I precedenti test editoriali usavano un pacchetto x64 1.0.8.0 conservato. Le schermate aggiornate usano nuovi file sintetici e una build ricostruita dal codice documentato della versione x64 1.0.10.0; i registri sono collegati accanto alle immagini. Queste osservazioni funzionali non costituiscono certificazione dello Store, autorizzazione al rilascio, evidenze su VM pulita o ARM64, né un test di rete. Prima dell’acquisto, ricontrolla la scheda dello Store e le evidenze attuali.
Il test editoriale utilizza un documento scritto internamente e conservato in una cartella locale neutra. Non usare mai dati reali di clienti, dipendenti, ambito legale, medico o finanziario per valutare un’utilità sconosciuta.
La risposta breve
Un convertitore che elabora file caricati deve ricevere il file originale sulla propria infrastruttura prima di poterlo elaborare. Questo aggiunge un fornitore, un trasferimento di rete e una serie di condizioni a quello che sembrava un problema locale di formattazione.
Un servizio online approvato può essere del tutto ragionevole quando il suo operatore, le pratiche di conservazione, i controlli di sicurezza, i contratti e l’uso previsto sono stati valutati. Un convertitore desktop locale modifica il percorso dei dati mantenendo l’elaborazione supportata sulla workstation, ma non rende automaticamente sicuro o conforme l’intero flusso di lavoro.
L’obiettivo pratico dell’IT non è quindi “vietare ogni convertitore”. È:
- comprendere il modello di elaborazione;
- mettere il modello in relazione con le informazioni coinvolte;
- offrire ai dipendenti un modo approvato per completare il lavoro legittimo; e
- verificare lo strumento invece di fidarsi di un’etichetta come privato o offline.
Una singola richiesta di conversione può usare tre modelli di elaborazione diversi
L’espressione “convertitore online” può nascondere progetti sostanzialmente diversi. Prima di decidere una policy, identifica quale modello sia effettivamente in uso.
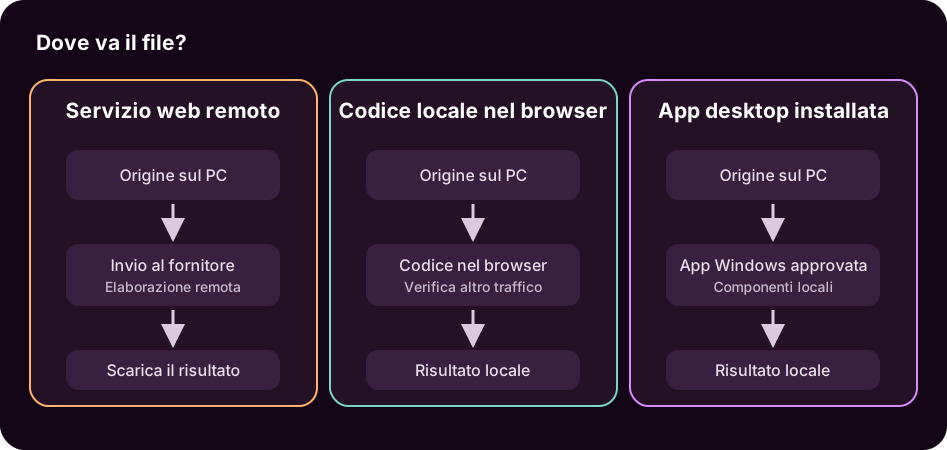
Caricamento ed elaborazione remoti
Il browser trasferisce l’originale a un sistema controllato dal fornitore. Il servizio lo elabora da remoto e restituisce un output. Il fornitore può inoltre gestire archiviazione temporanea, registri, rilevamento degli abusi, backup, analisi o sistemi di supporto.
Questo modello può essere legittimo e ben controllato. Può anche richiedere una valutazione perché l’originale lascia l’endpoint gestito. HTTPS protegge il trasferimento durante il transito; da solo non chiarisce la conservazione, l’accesso, l’uso secondario, la gestione degli incidenti o l’eliminazione dopo l’arrivo del caricamento.
Elaborazione locale all’interno di un browser
Alcuni siti caricano il codice di conversione nel browser ed elaborano il file sul dispositivo. L’esperienza utente sembra comunque quella di un sito web, ma l’originale potrebbe non essere caricato per la conversione in sé.
Questo può ridurre i dati condivisi con un server di elaborazione, ma l’affermazione deve comunque essere verificata. La pagina viene fornita tramite la rete, può cambiare tra una visita e l’altra e può usare analisi o altri servizi. L’IT deve distinguere tra “la conversione è stata eseguita in questo browser” e l’affermazione più ampia “nulla nella sessione ha comunicato esternamente”.
Elaborazione desktop installata
Un’applicazione installata può usare componenti di conversione locali e scrivere l’output direttamente nella archiviazione locale. L’elaborazione normale può continuare senza connettività quando i motori necessari sono inclusi nell’applicazione.
Anche il software desktop deve essere valutato. Distribuzione, firma, aggiornamenti, componenti inclusi, registri locali, autorizzazioni, percorsi di output e licenze sono tutti importanti. L’elaborazione locale elimina un passaggio di conversione remota; non elimina i rischi relativi a endpoint, utenti, archiviazione, malware, backup o distribuzione.
Perché una soluzione rapida diventa shadow IT
Lo shadow IT è di solito un sintomo prima di diventare un problema disciplinare. Il dipendente è bloccato da un formato, un limite di dimensione o un requisito di compatibilità. Se gli strumenti approvati non risolvono il compito, il servizio visibile più rapido diventa il ripiego pratico.
L’esigenza aziendale è reale:
- una proposta deve diventare PDF prima della revisione con un cliente;
- le foto del telefono devono diventare JPG prima di essere inserite in un sistema di casi o contenuti;
- un video di grandi dimensioni deve rientrare nel limite di un portale approvato;
- un foglio di calcolo legacy deve aprirsi nel software attuale; oppure
- una registrazione audio deve diventare un formato accettato da un flusso di editing o trascrizione.
Dire semplicemente alle persone di non usare convertitori lascia intatti tutti questi problemi. Una guida efficace abbina un limite a un percorso approvato: quali file possono usare quali servizi, quale strumento locale copre i percorsi ordinari, come controllare gli output e dove segnalare il lavoro non supportato.
La guida NIST Cybersecurity Framework sulla catena di fornitura incoraggia le organizzazioni a definire i requisiti dei fornitori e a svolgere la due diligence prima di affidarsi a prodotti e servizi tecnologici. Un caricamento improvvisato su un convertitore aggira questa valutazione deliberata, anche quando l’intento del dipendente è innocuo.
Le domande a cui l’IT potrebbe non saper rispondere dopo
Quando un servizio non è stato valutato, l’organizzazione potrebbe non avere risposte affidabili in cinque aree.
Operatore e giurisdizione
Il nome del sito potrebbe non identificare chiaramente l’operatore legale, i luoghi di elaborazione o l’entità contrattuale applicabile. Un’interfaccia curata non dimostra una proprietà responsabile.
Conservazione ed eliminazione
“Eliminato poco dopo la conversione” può significare l’eliminazione dal sistema di elaborazione attivo, non necessariamente da ogni registro, cache, copia di supporto o backup. L’IT ha bisogno delle condizioni effettive del fornitore, non di un’ipotesi basata sulla scomparsa del download.
Accesso e uso secondario
La domanda pertinente non è solo se il pubblico possa vedere il risultato. È anche se il personale del fornitore, i subincaricati, i sistemi di analisi automatizzata o gli strumenti di supporto possano accedere al contenuto dei file, ai nomi dei file o ai metadati associati, e per quale scopo.
Sicurezza e gestione degli incidenti
L’organizzazione potrebbe aver bisogno di informazioni su crittografia, isolamento, monitoraggio, gestione delle vulnerabilità, comunicazione degli incidenti e rimedi. Questi controlli possono essere proporzionati per un servizio affidabile, ma un caricamento non valutato non offre all’organizzazione alcuna possibilità di decidere.
Adeguatezza contrattuale e normativa
Un contratto, un NDA, un’istruzione del cliente, un obbligo professionale o una policy interna di classificazione può limitare l’elaborazione esterna. Il fatto importante non è che l’operazione fosse “solo una conversione”. Il fatto rilevante è se un’altra parte abbia ricevuto o elaborato le informazioni.
Il Regolamento generale sulla protezione dei dati dell’Unione Europea, ad esempio, include principi di minimizzazione dei dati e sicurezza nell’Articolo 5. Questi principi non vietano la conversione cloud e non certificano il software locale. Rafforzano la necessità di rendere l’elaborazione deliberata e proporzionata.
Contesto di sicurezza: verificato il 26 ottobre 2026
Tre comunicazioni pubblicate il 21 ottobre riguardano rischi diversi:
- OpenAI descrive la scoperta difensiva di falle PHP critiche con IA e correzioni guidate dai manutentori. OpenAI
- Microsoft attribuisce a Storm-0940 attività assistite dall’IA nella compromissione di ConnectWise. Microsoft
- Railway segnala una possibile esposizione di segreti dei clienti; la comunicazione non dimostra un nesso causale con l’IA. Railway
Questi rapporti invitano a riesaminare caricamenti necessari, autorizzazioni delle applicazioni e responsabilità degli aggiornamenti. Non dimostrano che ogni convertitore sia compromesso. LocalFlux è un convertitore di file, non un prodotto di difesa informatica: una conversione locale supportata evita quel caricamento, ma non impedisce attacchi, ransomware o ogni fuga di dati. Anche il software locale e il PC Windows richiedono manutenzione.
Il malware è una preoccupazione distinta dalla gestione dei dati
La privacy del fornitore è solo una parte della valutazione. Nel marzo 2025, l’ufficio FBI di Denver ha lanciato un allarme su strumenti online dannosi di conversione e download che distribuivano malware nei file risultanti.
Questo avviso non dimostra che ogni convertitore online sia pericoloso. Mostra però perché i team IT prestino attenzione all’intera catena: il sito web, l’esperienza pubblicitaria e di download, il file prodotto, l’identità dell’editore e la protezione dell’endpoint. Un servizio può creare dubbi sulla privacy senza distribuire malware, e il malware può essere distribuito anche quando l’originale caricato era pubblico.
Evita policy basate sulla paura. Dai ai dipendenti segnali specifici:
- usa solo servizi e applicazioni installate approvati;
- evita pulsanti di download, estensioni o programmi di installazione inclusi fuorvianti;
- verifica l’editore e la fonte di distribuzione;
- analizza e apri gli output secondo la policy dell’endpoint; e
- segnala richieste o comportamenti inattesi invece di riprovare su siti casuali.
Cosa cambia l’elaborazione locale
Per i percorsi supportati, un convertitore locale può rimuovere il passaggio in cui l’originale viene trasferito a un fornitore di conversione. Il percorso diventa più facile da descrivere:
Originale sul PC Windows
        ↓
Applicazione di conversione installata
        ↓
Componente di conversione locale incluso
        ↓
Nuovo output sul PC Windows
Questo percorso più ristretto può aiutare quando un’azienda vuole evitare elaborazioni di terze parti non necessarie, lavorare durante una connettività inaffidabile, preservare i file originali o offrire al personale una procedura coerente.
Non risponde a ogni domanda di sicurezza. Il dispositivo ha comunque bisogno di controllo degli accessi, aggiornamenti, protezione antimalware, crittografia ove richiesta, backup, conservazione e sicurezza fisica appropriati. Gli utenti devono comunque scegliere un output adeguato, controllarlo e consegnarlo tramite un canale approvato.
La conversione locale inoltre non rimuove i contenuti sensibili. Cambiare DOCX in PDF non oscura i nomi. Cambiare il formato di un’immagine non rimuove necessariamente i metadati EXIF, GPS, IPTC o XMP. Comprimere un file non lo rende anonimo. Sono operazioni distinte, con requisiti di verifica distinti.
Una matrice decisionale pratica
| Situazione del file | Impostazione predefinita ragionevole | Domande prima di procedere |
|---|---|---|
| Risorsa già pubblica e a basso impatto | Un tool cloud approvato o locale può essere ragionevole | Il sito è autentico e l’output è sicuro da scaricare? |
| File interno di routine | Preferisci uno strumento approvato con un modello di elaborazione noto | La policy consente l’elaborazione esterna per questa classificazione? |
| File riservato di un cliente o dipendente | Evita un caricamento esterno non necessario | Esiste un percorso locale approvato e come verrà esaminato l’output? |
| File regolamentato o soggetto a contratto | Segui il flusso approvato dall’organizzazione | Quali garanzie, accordi, registrazioni e valutatori sono necessari? |
| File vietato o altamente soggetto a restrizioni | Non improvvisare | Chi è responsabile della decisione e quale sistema specialistico è necessario? |
Questa tabella è un punto di partenza, non una policy universale di classificazione. Fanno fede le regole dell’organizzazione.
Come LocalFlux gestisce il confine
LocalFlux è un’utilità Windows installata per percorsi espliciti relativi a immagini, audio, video e documenti. Secondo il LocalFlux Trust Center pubblico, la conversione, la compressione e l’elaborazione delle immagini per la privacy supportate vengono eseguite sul dispositivo Windows senza inviare a Fuzzysense il file originale o di output selezionato per la conversione.
La distinzione è volutamente circoscritta:
- l’installazione dal Microsoft Store, le licenze, i pagamenti e gli aggiornamenti possono comunicare con i servizi Microsoft;
- i link aperti dall’utente possono avviare un browser e contattare le relative destinazioni;
- le impostazioni locali, i registri degli errori e i log degli arresti anomali possono rimanere sul dispositivo finché l’utente non li rimuove o condivide;
- i motori inclusi non significano che ogni percorso possibile sia supportato; la directory dei formati definisce i percorsi esposti;
- LocalFlux non è un sistema DLP, un gestore dei record, un editor di documenti, uno strumento di eliminazione sicura o una piattaforma aziendale gestita centralmente.
Il pacchetto x64 LocalFlux 1.0.8.0 conservato e utilizzato per questo articolo ha creato un PDF separato da un file DOCX sintetico e ha lasciato invariato l’hash dell’originale. Questa riproduzione editoriale supporta il flusso di lavoro specifico mostrato qui. Non è un audit di sicurezza indipendente né una garanzia per ogni input.
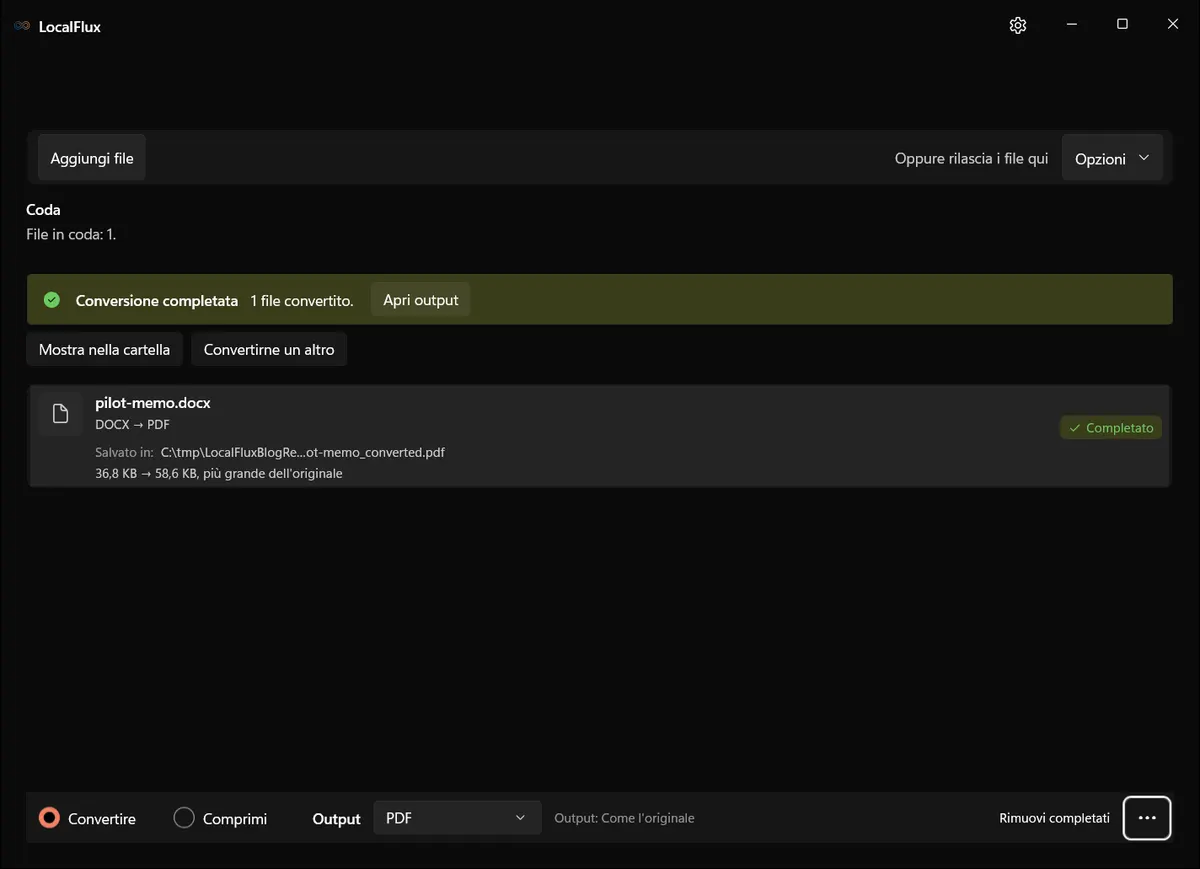
L’originale è rimasto al suo posto e all’output è stato assegnato un nome distinto. L’identità completa della build, gli hash e le limitazioni sono conservati nel pacchetto di prove editoriali.
Esiste un’eccezione di rete esplicita: l’invio di feedback trasmette il messaggio e l’eventuale email di risposta, senza allegare automaticamente file di conversione o registri diagnostici. Installazione, licenze e aggiornamenti dello Store, oltre ai collegamenti web aperti dall’utente, sono separati dalla conversione. I registri locali rimangono sul dispositivo; sincronizzazione e backup possono copiare i file indipendentemente. Consulta l’informativa sulla privacy.
Offri ai dipendenti un percorso approvato
Una policy utile sui convertitori può stare in una pagina:
- Identifica la classificazione del file e il destinatario previsto.
- Usa il servizio o l’utilità locale approvati dall’organizzazione.
- Conferma il percorso esatto da originale a output prima dell’elaborazione.
- Conserva l’originale e scrivi il risultato in una cartella di lavoro.
- Apri il risultato nell’applicazione di destinazione e controllalo.
- Consegnalo solo tramite un canale approvato.
- Conserva o rimuovi le copie di lavoro secondo la policy.
- Segnala i file non supportati, firmati, crittografati, regolamentati o insolitamente sensibili.
La policy funziona perché risolve il problema del dipendente oltre a quello del rischio organizzativo.
Come appare una vera approvazione cauta
La cautela dovrebbe portare a una decisione utilizzabile, non a un “no” indefinito. Un’approvazione proporzionata indica lo strumento o servizio, i percorsi di formato consentiti, le classi di informazioni ammesse, il percorso di output previsto, i passaggi di verifica e la persona responsabile delle eccezioni. Registra anche ciò che non è stato valutato. In questo modo il personale riceve una risposta applicabile nel momento in cui un file blocca il lavoro.
Per esempio, un’organizzazione potrebbe approvare un percorso locale da DOCX a PDF per proposte interne ordinarie su workstation Windows gestite, richiedere una revisione indipendente delle pagine prima della consegna e vietare il percorso per accordi firmati o documenti contenenti dati personali soggetti a restrizioni. Le immagini di marketing pubbliche potrebbero essere consentite tramite un servizio cloud approvato, mentre il materiale riservato dei clienti resterebbe in un flusso locale verificato. Sono confini operativi, non affermazioni secondo cui un’architettura sia universalmente più sicura.
La decisione dovrebbe avere anche una data di revisione. Riesaminala quando cambiano l’applicazione, l’editore, le condizioni sulla privacy, i componenti di elaborazione, la scheda dello Store, i formati necessari o le regole sui dati dell’organizzazione. Un’approvazione circoscritta con responsabili visibili è più facile da difendere e mantenere di un’istruzione vaga a “usare il buon senso”.
Domande frequenti
I convertitori di file online non sono sicuri?
Non in modo categorico. Un servizio affidabile con controlli adeguati, condizioni trasparenti e approvazione organizzativa può essere adatto. Il problema è inviare file di lavoro a un servizio prima che il suo modello di elaborazione e le sue condizioni siano stati valutati.
Un convertitore locale è automaticamente sicuro o conforme?
No. L’elaborazione locale cambia il luogo in cui avviene la conversione. Sicurezza e conformità dipendono comunque dall’applicazione, dall’endpoint, dall’utente, dai dati, dall’archiviazione, dalla consegna, dai requisiti contrattuali e dai controlli organizzativi.
HTTPS risolve il problema?
HTTPS protegge i dati mentre viaggiano tra browser e servizio. Non stabilisce cosa faccia il fornitore dopo aver ricevuto il file né per quanto tempo restino i dati correlati.
La conversione rimuove le informazioni riservate o i metadati?
Non in modo affidabile. Oscuramento dei contenuti, anonimizzazione e rimozione dei metadati sono attività distinte. Usa una funzione documentata per l’attività richiesta e verifica la copia finale.
Un’impostazione migliore per il prossimo file problematico
La cautela dell’IT non è un’obiezione al completamento del lavoro. È una richiesta di rendere il percorso dei dati visibile e intenzionale.
Per il materiale pubblico, un convertitore online approvato può essere la scelta più comoda. Per il materiale di clienti, aziendale o soggetto a contratto, un percorso locale verificato può eliminare un caricamento non necessario mantenendo l’originale e l’output sotto i controlli degli endpoint già esistenti dell’organizzazione.
Prima di usare un convertitore per lavoro reale, traccia il percorso di elaborazione, conferma il percorso esatto, esegui un test con un file sintetico e segui il processo di approvazione dell’organizzazione.
Scopri come LocalFlux gestisce i file oppure avvia una prova dal Microsoft Store con dati di esempio non sensibili.