Warum IT-Teams bei Online-Dateikonvertern vorsichtig sind
Warum nicht freigegebene Online-Dateikonverter Fragen zu Datenflüssen und Anbietern aufwerfen, wann ein genehmigter Clouddienst vertretbar ist und wo lokale Windows-Verarbeitung hilft.
Auf dieser Seite
- Kurzantwort
- Eine Konvertierungsanfrage kann drei Verarbeitungsmodelle nutzen
- Wie aus einer schnellen Umgehung Schatten-IT wird
- Fragen, die die IT später möglicherweise nicht beantworten kann
- Sicherheitskontext: geprüft am 26. Oktober 2026
- Schadsoftware ist ein separates Thema
- Was lokale Verarbeitung verändert
- Praktische Entscheidungsmatrix
- Wie LocalFlux diese Grenze behandelt
- Beschäftigten einen genehmigten Weg geben
- Wie eine vorsichtige Freigabe konkret aussieht
- Häufig gestellte Fragen
- Ein besserer Standard für die nächste problematische Datei
Eine Mitarbeiterin erhält ein Dokument, das sich in der Software eines Kunden nicht öffnen lässt. Die Frist rückt näher, das Dokument wirkt gewöhnlich, und ein Suchergebnis bietet einen kostenlosen Konverter an, der in Sekunden helfen soll. Die Datei wird hochgeladen, eine neue Kopie heruntergeladen und die Arbeit fortgesetzt.
Die Konvertierung kann erfolgreich gewesen sein. Trotzdem kann das Unternehmen grundlegende Fragen womöglich nicht beantworten: Welches Unternehmen hat die Quelldatei erhalten? Wo wurde sie verarbeitet? Welche Bedingungen galten zu diesem Zeitpunkt? Wie lange bleiben möglicherweise temporäre Kopien, Protokolle oder Sicherungen erhalten? War dieser Anbieter für die enthaltenen Informationen freigegeben?
Diese Unsicherheit erklärt, warum IT- und Sicherheitsteams nicht genehmigte Online-Dateikonverter vorsichtig behandeln. Es geht nicht um die Annahme, jedes Webwerkzeug sei bösartig oder jede Arbeitsdatei geheim. Eine kleine Kompatibilitätsaufgabe kann unbemerkt zu einer neuen Datenverarbeitungsbeziehung werden.
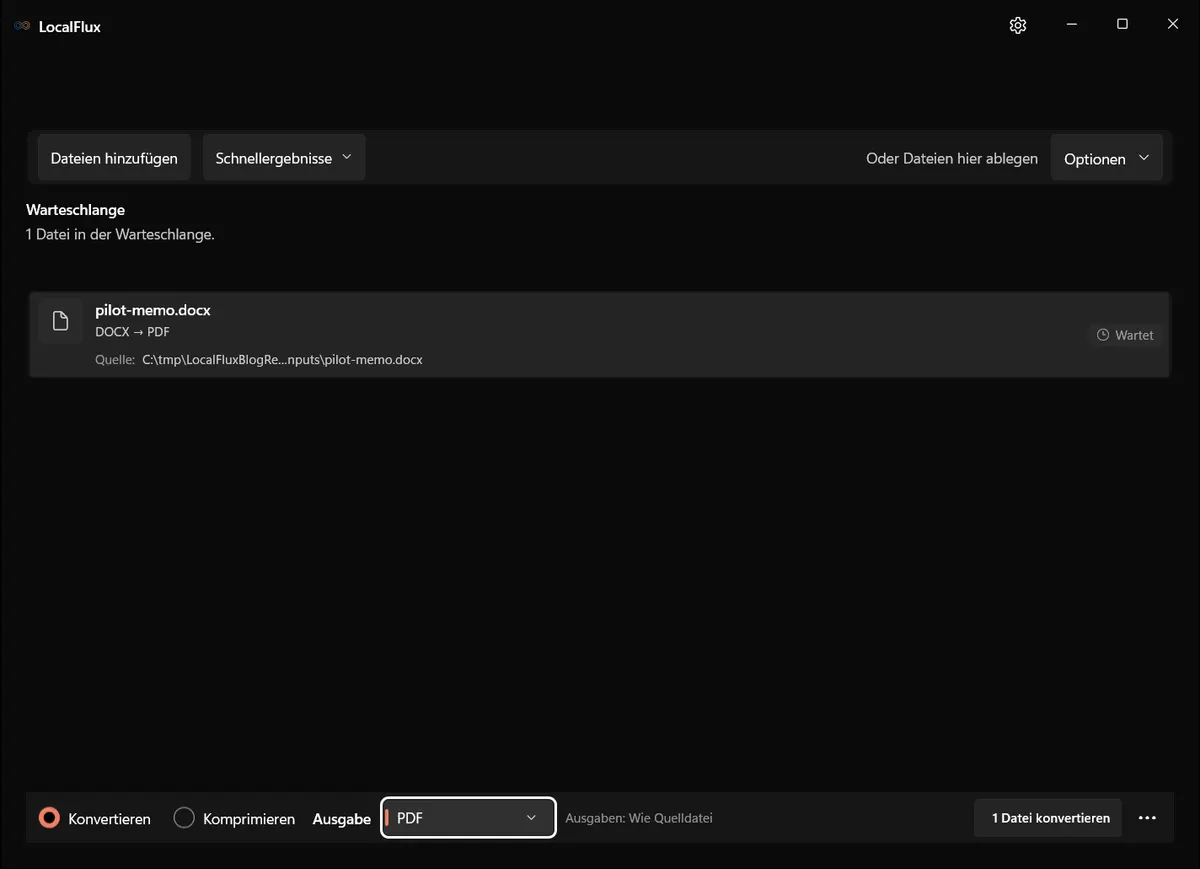
Die Bildschirmaufnahmen wurden im Oktober 2026 mit einem aus dem dokumentierten Quellstand von LocalFlux 1.0.10.0 erstellten Build erneuert. Frühere Messwerte und Downloads behalten ihren ursprünglichen Testumfang. Aufzeichnungsprotokolle: 1
Nachweisstand vom 13. Oktober 2026: Das öffentliche Trust Center nennt Build 1.0.7.0. Frühere redaktionelle Tests nutzten ein aufbewahrtes x64-Paket 1.0.8.0. Die erneuerten Screenshots verwenden neue synthetische Dateien und einen aus dem dokumentierten x64-Releasequellstand 1.0.10.0 rekonstruierten Build; die Protokolle sind bei den Abbildungen verlinkt. Diese Funktionsbeobachtungen sind keine Store-Zertifizierung, Releasefreigabe, Clean-VM- oder ARM64-Nachweise und kein Netzwerktest. Prüfen Sie vor einem Kauf den aktuellen Store-Eintrag und die Nachweise erneut.
Der redaktionelle Test verwendet ein selbst erstelltes Dokument in einem neutralen lokalen Ordner. Nutzen Sie zum Prüfen eines unbekannten Werkzeugs niemals echte Kunden-, Beschäftigten-, Rechts-, Gesundheits- oder Finanzdaten.
Kurzantwort
Uploadbasierte Konverter müssen die Quelldatei an ihre Infrastruktur übertragen, bevor sie sie verarbeiten können. Damit kommen ein Anbieter, eine Netzwerkübertragung und Geschäftsbedingungen zu einem Problem hinzu, das zunächst wie eine lokale Formatfrage aussah.
Ein freigegebener Onlinedienst kann völlig angemessen sein, wenn Betreiber, Aufbewahrungspraxis, Sicherheitskontrollen, Verträge und Verwendungszweck geprüft wurden. Ein lokaler Desktop-Konverter verändert den Datenweg, indem er unterstützte Verarbeitung auf dem Arbeitsplatzrechner hält. Er macht aber nicht automatisch den gesamten Ablauf sicher oder regelkonform.
Das praktische Ziel der IT lautet daher nicht „alle Konverter verbieten“, sondern:
- das Verarbeitungsmodell verstehen;
- es zur betroffenen Information passend auswählen;
- Beschäftigten einen genehmigten Weg für legitime Aufgaben geben;
- das Werkzeug prüfen, statt Bezeichnungen wie privat oder offline ungeprüft zu glauben.
Eine Konvertierungsanfrage kann drei Verarbeitungsmodelle nutzen
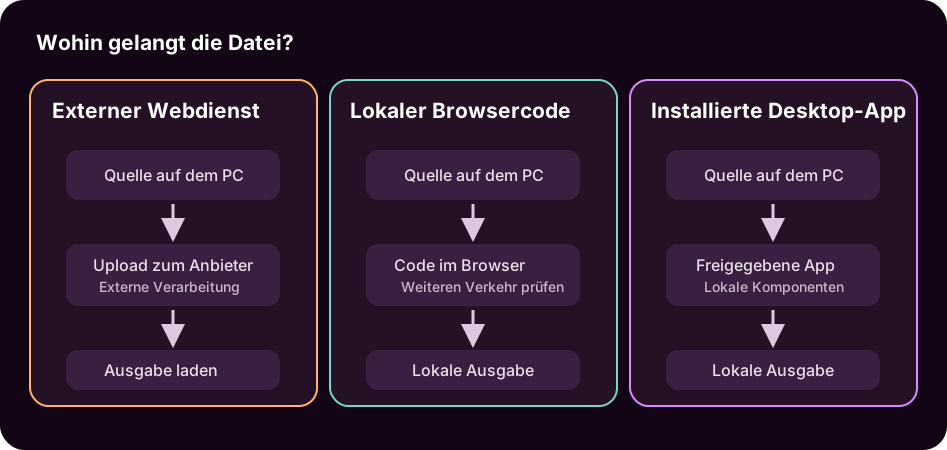
Hinter dem Begriff „Online-Konverter“ können sehr unterschiedliche Architekturen stehen. Ermitteln Sie vor einer Richtlinienentscheidung, welches Modell tatsächlich verwendet wird.
Remote-Upload und -Verarbeitung
Der Browser überträgt die Quelldatei an ein vom Anbieter kontrolliertes System. Der Dienst verarbeitet sie dort und sendet eine Ausgabe zurück. Möglicherweise betreibt der Anbieter auch temporären Speicher, Protokollierung, Missbrauchserkennung, Backups, Analysen oder Supportsysteme.
Dieses Modell kann legitim und gut abgesichert sein. Da die Quelle den verwalteten Endpunkt verlässt, kann es dennoch eine Prüfung erfordern. HTTPS schützt die Übertragung. Es erklärt allein jedoch nicht Aufbewahrung, Zugriff, Zweitnutzung, Vorfallbehandlung oder Löschung nach dem Upload.
Lokale Verarbeitung im Browser
Manche Websites laden Konvertierungscode in den Browser und verarbeiten die Datei auf dem Gerät. Die Nutzung sieht weiterhin wie eine Website aus, obwohl die Quelldatei für die eigentliche Konvertierung möglicherweise nicht hochgeladen wird.
Das kann die an einen Verarbeitungsserver übermittelten Daten verringern, doch die Aussage muss geprüft werden. Die Seite wird über das Netz ausgeliefert, kann sich zwischen Besuchen ändern und Analysen oder weitere Dienste verwenden. Die IT muss zwischen „die Konvertierung lief in diesem Browser“ und „nichts aus der Sitzung wurde extern kommuniziert“ unterscheiden.
Installierte Desktop-Verarbeitung
Eine installierte Anwendung kann lokale Komponenten verwenden und die Ausgabe direkt in den lokalen Speicher schreiben. Sind die nötigen Engines mitgeliefert, kann die normale Verarbeitung ohne Verbindung fortgesetzt werden.
Auch Desktop-Software benötigt eine Prüfung. Distribution, Signatur, Aktualisierungen, enthaltene Komponenten, lokale Protokolle, Berechtigungen, Ausgabeorte und Lizenzen sind relevant. Lokale Verarbeitung entfernt einen Remote-Konvertierungsschritt, nicht die Risiken von Endgerät, Benutzer, Speicher, Schadsoftware, Sicherung oder Auslieferung.
Wie aus einer schnellen Umgehung Schatten-IT wird
Schatten-IT ist oft zunächst ein Symptom und kein Disziplinproblem. Ein Format, eine Größenbeschränkung oder eine Kompatibilitätsanforderung blockiert die Arbeit. Löst das genehmigte Werkzeugangebot die Aufgabe nicht, wird der schnell sichtbare Dienst zum praktischen Ausweg.
Der geschäftliche Bedarf ist real:
- Ein Angebot muss vor der Kundenprüfung als PDF vorliegen.
- Handyfotos müssen als JPG in ein Fall- oder Inhaltssystem eingehen.
- Ein großes Video muss unter die Grenze eines freigegebenen Portals passen.
- Eine alte Tabelle muss sich in aktueller Software öffnen lassen.
- Eine Audioaufnahme muss ein Format für Bearbeitung oder Transkription erhalten.
Ein bloßes Verbot lässt jedes dieser Probleme bestehen. Wirksame Regeln verbinden eine Grenze mit einem genehmigten Weg: Welche Dateien dürfen welche Dienste nutzen? Welches lokale Werkzeug deckt Standardrouten ab? Wie werden Ausgaben geprüft? Wohin werden nicht unterstützte Fälle eskaliert?
Der Leitfaden zur Lieferkette im NIST Cybersecurity Framework empfiehlt, Anforderungen an Lieferanten festzulegen und Technologieprodukte sowie Dienste vor ihrer Nutzung sorgfältig zu prüfen. Ein spontaner Konverter-Upload umgeht diese bewusste Prüfung, auch wenn die Absicht harmlos ist.
Fragen, die die IT später möglicherweise nicht beantworten kann
Wurde ein Dienst nicht geprüft, fehlen der Organisation möglicherweise verlässliche Antworten in fünf Bereichen.
Betreiber und Rechtsraum
Der Name einer Website nennt nicht unbedingt den rechtlichen Betreiber, Verarbeitungsorte oder die zuständige Vertragspartei. Eine professionelle Oberfläche ist kein Nachweis verantwortlicher Eigentümerschaft.
Aufbewahrung und Löschung
„Kurz nach der Konvertierung gelöscht“ kann nur die Löschung aus dem Arbeitssystem meinen, nicht aus sämtlichen Protokollen, Caches, Supportkopien oder Sicherungen. Die IT benötigt die tatsächlichen Bedingungen des Anbieters, nicht eine Annahme, weil ein Download verschwindet.
Zugriff und Zweitnutzung
Es geht nicht nur darum, ob die Öffentlichkeit das Ergebnis sehen kann. Zu klären ist auch, ob Beschäftigte des Anbieters, Unterauftragnehmer, automatisierte Analysesysteme oder Supportwerkzeuge auf Inhalte, Dateinamen oder Metadaten zugreifen können und zu welchem Zweck.
Sicherheit und Vorfallbehandlung
Die Organisation benötigt möglicherweise Angaben zu Verschlüsselung, Trennung, Überwachung, Schwachstellenmanagement, Vorfallmeldung und Abhilfen. Bei einem seriösen Dienst können diese Kontrollen angemessen sein. Ein ungeprüfter Upload nimmt der Organisation jedoch die Möglichkeit, vorher zu entscheiden.
Vertragliche und regulatorische Eignung
Ein Vertrag, eine Vertraulichkeitsvereinbarung, eine Kundenanweisung, eine Berufspflicht oder interne Klassifizierungsregeln können externe Verarbeitung einschränken. Entscheidend ist nicht, dass es „nur eine Konvertierung“ war, sondern ob eine weitere Partei die Informationen erhalten oder verarbeitet hat.
Die Datenschutz-Grundverordnung der EU nennt beispielsweise Grundsätze zur Datenminimierung und Sicherheit in Artikel 5. Diese Grundsätze verbieten keine Cloud-Konvertierung und zertifizieren keine lokale Software. Sie unterstreichen, dass Verarbeitung bewusst und verhältnismäßig erfolgen muss.
Sicherheitskontext: geprüft am 26. Oktober 2026
Drei am 21. Oktober veröffentlichte Meldungen betreffen unterschiedliche Risiken:
- OpenAI beschrieb die KI-gestützte defensive Entdeckung kritischer PHP-Schwachstellen und Korrekturen unter Leitung der Maintainer. OpenAI
- Microsoft schrieb KI-gestützte Aktivitäten beim ConnectWise-Vorfall Storm-0940 zu. Microsoft
- Railway meldete eine mögliche Offenlegung von Kundengeheimnissen; die Meldung belegt keine KI als Ursache. Railway
Diese Berichte geben Anlass, notwendige Uploads, Anwendungsberechtigungen und die Zuständigkeit für Updates zu prüfen. Sie belegen nicht, dass jeder Konverter kompromittiert ist. LocalFlux ist ein Dateikonverter, kein Cyberabwehrprodukt: Eine unterstützte lokale Konvertierung vermeidet diesen Upload, verhindert aber weder Hackerangriffe noch Ransomware oder sämtliche Datenabflüsse. Auch lokale Software und das Windows-Gerät müssen gepflegt werden.
Schadsoftware ist ein separates Thema
Der Datenschutz des Anbieters ist nur ein Teil der Prüfung. Im März 2025 warnte die FBI-Außenstelle Denver vor bösartigen Online-Konvertern und Downloadwerkzeugen, die Schadsoftware in Ergebnisdateien auslieferten.
Die Warnung besagt nicht, dass jeder Online-Konverter unsicher ist. Sie zeigt, warum IT-Teams die gesamte Kette betrachten: Website, Werbung und Downloadablauf, erzeugte Datei, Herausgeberidentität und Endpunktschutz. Ein Dienst kann Datenschutzfragen aufwerfen, ohne Schadsoftware zu verbreiten. Schadsoftware kann wiederum ausgeliefert werden, obwohl die hochgeladene Quelle öffentlich war.
Vermeiden Sie angstbasierte Regeln. Geben Sie konkrete Hinweise:
- nur freigegebene Dienste und installierte Anwendungen verwenden;
- verwirrende Downloadschaltflächen, Erweiterungen oder gebündelte Installer meiden;
- Herausgeber und Bezugsquelle prüfen;
- Ausgaben nach Endpunktrichtlinie scannen und öffnen;
- unerwartete Aufforderungen oder Verhaltensweisen melden, statt beliebige andere Websites zu versuchen.
Was lokale Verarbeitung verändert
Bei unterstützten Routen kann ein lokaler Konverter den Schritt entfernen, in dem die Quelle an einen Konvertierungsanbieter übertragen wird. Der Weg lässt sich einfacher beschreiben:
Quelle auf dem Windows-PC
        ↓
Installierte Konvertierungsanwendung
        ↓
Mitgelieferte lokale Konvertierungskomponente
        ↓
Neue Ausgabe auf dem Windows-PC
Dieser engere Weg hilft, unnötige Verarbeitung durch Dritte zu vermeiden, bei unzuverlässiger Verbindung zu arbeiten, Originale zu bewahren und Beschäftigten einen einheitlichen Ablauf zu geben.
Er beantwortet nicht jede Sicherheitsfrage. Das Gerät benötigt weiterhin angemessene Zugriffskontrolle, Aktualisierungen, Schadsoftwareschutz, erforderliche Verschlüsselung, Sicherung, Aufbewahrung und physischen Schutz. Benutzer müssen eine passende Ausgabe wählen, sie prüfen und über einen freigegebenen Kanal zustellen.
Lokale Konvertierung entfernt auch keine vertraulichen Inhalte. DOCX zu PDF schwärzt keine Namen. Eine Änderung des Bildformats löscht nicht zwingend EXIF-, GPS-, IPTC- oder XMP-Metadaten. Komprimierung anonymisiert nicht. Das sind eigene Arbeitsschritte mit eigenen Prüfanforderungen.
Praktische Entscheidungsmatrix
| Dateisituation | Sinnvolle Standardentscheidung | Fragen vor dem Fortfahren |
|---|---|---|
| Bereits öffentliches Material mit geringer Auswirkung | Freigegebener Cloud- oder lokaler Dienst kann angemessen sein | Ist die Website echt und die Ausgabe sicher herunterzuladen? |
| Routinemäßige interne Datei | Freigegebenes Werkzeug mit bekanntem Verarbeitungsmodell bevorzugen | Erlaubt die Richtlinie externe Verarbeitung für diese Klasse? |
| Vertrauliche Kunden- oder Beschäftigtendatei | Unnötigen externen Upload vermeiden | Gibt es eine genehmigte lokale Route und wie wird die Ausgabe geprüft? |
| Regulierte oder vertraglich kontrollierte Datei | Genehmigten Ablauf der Organisation befolgen | Welche Schutzmaßnahmen, Vereinbarungen, Nachweise und Prüfenden sind erforderlich? |
| Verbotene oder streng eingeschränkte Datei | Nicht improvisieren | Wer entscheidet und welches Spezialsystem ist erforderlich? |
Die Tabelle ist ein Ausgangspunkt, keine allgemeingültige Klassifizierungsrichtlinie. Maßgeblich sind die Regeln der eigenen Organisation.
Wie LocalFlux diese Grenze behandelt
LocalFlux ist ein installiertes Windows-Werkzeug für ausdrücklich unterstützte Bild-, Audio-, Video- und Dokumentrouten. Laut dem öffentlichen LocalFlux Trust Center laufen unterstützte Konvertierung, Komprimierung und datenschutzgerechte Bildverarbeitung auf dem Windows-Gerät, ohne die ausgewählte Quell- oder Ausgabedatei zur Konvertierung an Fuzzysense zu senden.
Die Abgrenzung ist bewusst eng:
- Installation, Lizenzierung, Zahlungen und Updates über den Microsoft Store können mit Microsoft-Diensten kommunizieren.
- Vom Benutzer geöffnete Links können einen Browser starten und das jeweilige Ziel kontaktieren.
- Lokale Einstellungen, Fehleraufzeichnungen und Absturzprotokolle können auf dem Gerät bleiben, bis der Benutzer sie löscht oder weitergibt.
- Mitgelieferte Engines bedeuten nicht, dass jede denkbare Route unterstützt wird; das Formatverzeichnis definiert die angebotenen Routen.
- LocalFlux ist kein DLP-System, Aktenverwaltungssystem, Dokumenteditor, Werkzeug zur sicheren Löschung oder zentral verwaltete Unternehmensplattform.
Das für diesen Artikel aufbewahrte x64-Paket LocalFlux 1.0.8.0 erstellte aus einer synthetischen DOCX-Datei eine separate PDF-Datei und ließ den Quellhash unverändert. Diese redaktionelle Reproduktion belegt den dargestellten Ablauf. Sie ist weder eine unabhängige Sicherheitsprüfung noch eine Garantie für jede Eingabe.
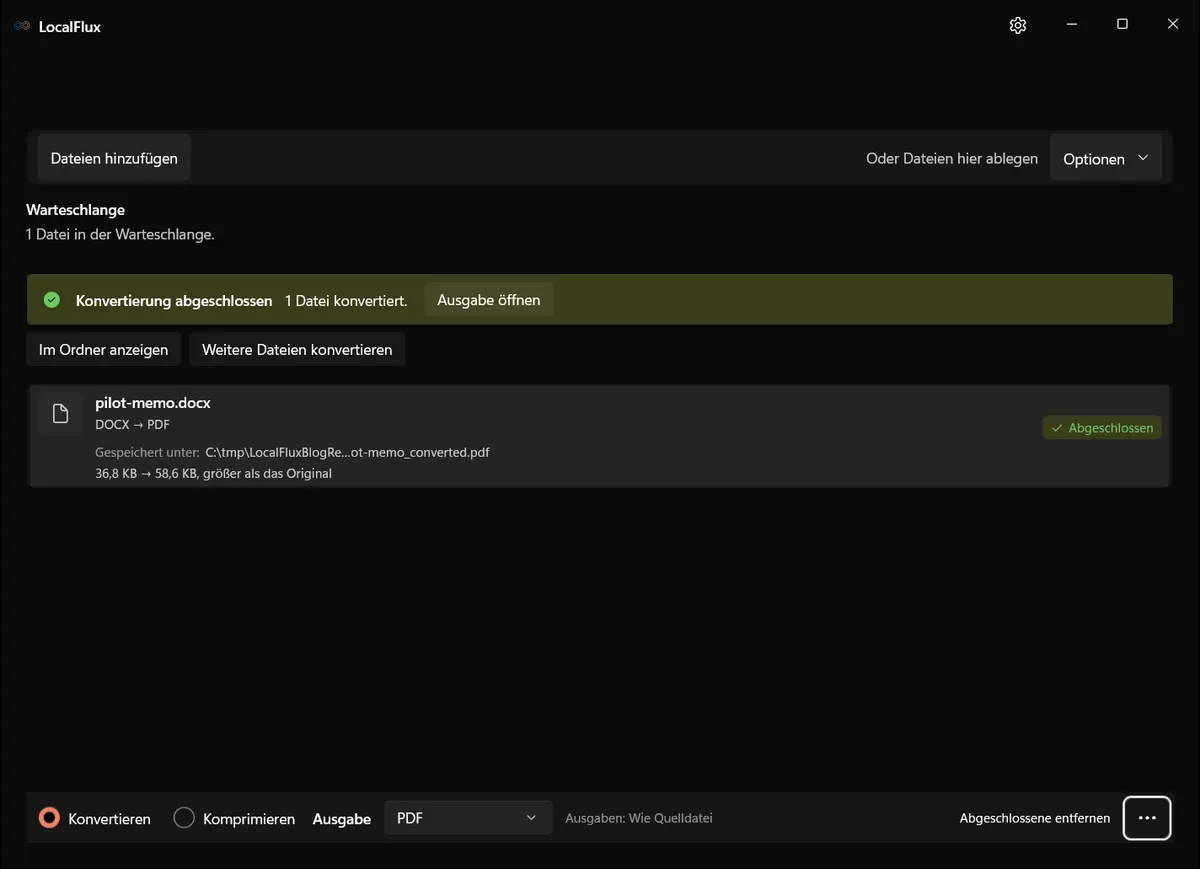
Die Quelle blieb an ihrem Ort, die Ausgabe erhielt einen eigenen Namen. Vollständige Buildidentität, Hashes und Einschränkungen sind im redaktionellen Nachweispaket festgehalten.
Eine ausdrückliche Netzwerkausnahme ist das Senden von Feedback: Übermittelt werden die Nachricht und eine optionale Antwortadresse, nicht automatisch Konvertierungsdateien oder Diagnoseprotokolle. Store-Installation, Lizenzierung, Updates und vom Nutzer geöffnete Weblinks sind von der Konvertierung zu trennen. Lokale Protokolle verbleiben auf dem Gerät; Synchronisations- oder Sicherungssoftware kann Dateien unabhängig davon kopieren. Einzelheiten stehen in der Datenschutzerklärung.
Beschäftigten einen genehmigten Weg geben
Eine hilfreiche Konverterrichtlinie kann auf eine Seite passen:
- Dateiklassifizierung und vorgesehenen Empfänger bestimmen.
- Freigegebenen Dienst oder lokales Werkzeug der Organisation nutzen.
- Vor der Verarbeitung die genaue Quell-Ziel-Route bestätigen.
- Quelle bewahren und Ausgabe in einen Arbeitsordner schreiben.
- Ergebnis in der Zielanwendung öffnen und prüfen.
- Nur über einen freigegebenen Kanal zustellen.
- Arbeitskopien gemäß Richtlinie aufbewahren oder entfernen.
- Nicht unterstützte, signierte, verschlüsselte, regulierte oder besonders vertrauliche Dateien eskalieren.
Die Richtlinie funktioniert, weil sie sowohl das Arbeitsproblem als auch das Risiko der Organisation löst.
Wie eine vorsichtige Freigabe konkret aussieht
Vorsicht sollte zu einer nutzbaren Entscheidung führen, nicht zu einem unbefristeten „Nein“. Eine verhältnismäßige Freigabe benennt Werkzeug oder Dienst, zulässige Formatrouten und Informationsklassen, erwarteten Ausgabeort, Prüfschritte und die für Ausnahmen verantwortliche Person. Sie dokumentiert auch, was nicht bewertet wurde. Beschäftigte erhalten so eine anwendbare Antwort, wenn eine Datei ihre Arbeit blockiert.
Beispielsweise könnte eine Organisation auf verwalteten Windows-Arbeitsplätzen eine lokale DOCX-zu-PDF-Route für gewöhnliche interne Angebote genehmigen, vor der Auslieferung eine unabhängige Seitenprüfung verlangen und die Route für unterzeichnete Verträge oder Dokumente mit besonders geschützten personenbezogenen Daten verbieten. Öffentliche Marketingbilder könnten einen freigegebenen Clouddienst nutzen, vertrauliche Kundenunterlagen dagegen einen geprüften lokalen Ablauf. Das sind betriebliche Grenzen, keine Behauptung, eine Architektur sei immer sicherer.
Die Entscheidung braucht ein Prüfdatum. Bewerten Sie sie neu, wenn Anwendung, Herausgeber, Datenschutzbedingungen, Verarbeitungskomponenten, Store-Eintrag, benötigte Formate oder interne Datenregeln sich ändern. Eine enge Freigabe mit klarer Verantwortung lässt sich besser pflegen als die vage Anweisung, „vernünftig zu handeln“.
Häufig gestellte Fragen
Sind Online-Dateikonverter unsicher?
Nicht grundsätzlich. Ein seriöser Dienst mit angemessenen Kontrollen, transparenten Bedingungen und organisatorischer Freigabe kann geeignet sein. Problematisch ist, Arbeitsdateien zu senden, bevor Verarbeitungsmodell und Bedingungen geprüft wurden.
Ist ein lokaler Konverter automatisch sicher oder regelkonform?
Nein. Lokale Verarbeitung ändert den Ort der Konvertierung. Sicherheit und Regelkonformität hängen weiterhin von Anwendung, Endgerät, Benutzer, Daten, Speicher, Zustellung, Verträgen und organisatorischen Kontrollen ab.
Löst HTTPS das Problem?
HTTPS schützt Daten beim Transport zwischen Browser und Dienst. Es definiert nicht, was der Anbieter nach Empfang der Datei tut oder wie lange zugehörige Daten verbleiben.
Entfernt die Konvertierung vertrauliche Inhalte oder Metadaten?
Nicht zuverlässig. Schwärzung, Anonymisierung und Metadatenentfernung sind getrennte Aufgaben. Verwenden Sie dafür eine dokumentierte Funktion und prüfen Sie die fertige Kopie.
Ein besserer Standard für die nächste problematische Datei
Die Vorsicht der IT richtet sich nicht gegen das Erledigen von Arbeit. Sie fordert einen sichtbaren, bewussten Datenweg.
Für öffentliches Material kann ein freigegebener Online-Konverter die bequemste Wahl sein. Bei Kunden-, Unternehmens- oder vertraglich kontrollierten Informationen kann eine geprüfte lokale Route einen unnötigen Upload vermeiden und Quelle sowie Ausgabe unter den bestehenden Endpunktkontrollen halten.
Erfassen Sie vor der Verwendung eines Konverters für echte Arbeit den Verarbeitungsweg, bestätigen Sie die genaue Route, testen Sie mit einer synthetischen Datei und befolgen Sie den Freigabeprozess der Organisation.
Lesen Sie, wie LocalFlux Dateien verarbeitet, oder starten Sie einen Microsoft-Store-Test mit unkritischen Beispieldaten.