Procedimiento de estación de trabajo para convertir archivos sensibles en Windows
En esta página
- Cabecera del procedimiento
- Lista del operador
- Funciones y separación de responsabilidades
- Puerta de clasificación: detente antes de abrir el conversor
- Prepara el equipo aprobado
- Crea el espacio de cuatro carpetas
- Comprobaciones previas del original
- Elige deliberadamente la ubicación de salida
- Realiza la conversión
- Evita las colisiones de nombres
- Verifica la salida fuera del conversor
- Aprueba y entrega
- Retención y limpieza
- Procedimiento de fallo y escalado
- Gestión de excepciones
- Mantén el procedimiento vinculado a evidencias
Un procedimiento operativo breve ofrece a un equipo pequeño una forma repetible de controlar los riesgos del tratamiento de archivos. No hace que todos los archivos sean aptos para convertir, no certifica un producto ni sustituye las políticas de clasificación, retención, respuesta a incidentes y revisión de proveedores. Conecta esas políticas con las acciones prácticas que realiza una persona en un equipo Windows.
La plantilla parte de que TI ya ha aprobado un conversor local concreto, un intervalo de versiones, unas rutas de formato y una configuración del equipo. Adapta etiquetas, funciones y plazos a las reglas de tu organización antes de adoptarla.
Cabecera del procedimiento
Responsable del documento: Operaciones o TI
Aprobación: Seguridad, privacidad, gestión documental u otra autoridad designada
Aplicación: Equipos Windows administrados y operadores autorizados que se indiquen
Ciclo de revisión: Como mínimo anual y después de un evento desencadenante
Registros relacionados: Catálogo de software aprobado, política de clasificación, calendario de retención, procedimiento de incidentes, registro del proveedor y evidencias del piloto
Finalidad: Convertir tipos aprobados conservando el original, limitando copias innecesarias, verificando la salida y registrando excepciones.
Fuera de alcance: Archivos prohibidos por la política; parejas de formatos no compatibles; automatización en servidores o sin supervisión; dispositivos personales; sitios públicos de conversión; medios extraíbles sin aprobación propia; y cualquier flujo que requiera ocultación de datos, análisis de malware, borrado seguro, informática forense o asesoramiento normativo.
Lista del operador
Utiliza esta lista breve en el equipo:
- Solicitud, titular, clasificación, ruta y destinatario confirmados
- Conversor, versión, origen del paquete y equipo aprobados
- Espacio de cuatro carpetas creado en una ubicación autorizada
- Original en Incoming y copia de Working verificada
- Destino de salida establecido en Review
- Resultado y avisos registrados
- Originales de Incoming y Working intactos
- Salida abierta en la aplicación de destino
- Contenido y metadatos comprobados para la ruta
- Colisión o ambigüedad de versión resuelta
- Salida aceptada colocada en Delivery
- Destinatario y canal verificados
- Retención y limpieza completadas
- Fallo, excepción o incidente escalado cuando corresponde
Funciones y separación de responsabilidades
En una organización pequeña, una persona puede ejercer varias funciones, pero las responsabilidades deben seguir siendo explícitas.
Solicitante: Explica por qué hace falta convertir, identifica al destinatario y el formato, e indica la clasificación. No puede rebajarla solo para facilitar la tarea.
Operador: Confirma que la solicitud está dentro del alcance, trabaja únicamente en el equipo aprobado, sigue el procedimiento y registra el resultado. Si la ruta aprobada falla, no improvisa con otro conversor.
Revisor: Abre y comprueba el resultado. En trabajos rutinarios de poco impacto, el operador puede revisar su propia salida. El material sensible, con importancia jurídica o financiera, crítico para la accesibilidad o listo para publicar debe recibir revisión independiente cuando lo exija la política.
Responsable de aprobación o escalado: Decide si se permite una excepción, si puede repetirse una conversión fallida por otra vía y si una posible divulgación o pérdida de integridad constituye un incidente.
Puerta de clasificación: detente antes de abrir el conversor
Cada solicitud comienza con una decisión de clasificación. Utiliza el vocabulario real de la organización; un ejemplo sencillo es Público, Interno, Confidencial y Restringido.
Pregunta:
- ¿Quién es propietario del archivo y estamos autorizados para transformarlo?
- ¿Contiene datos personales, información sanitaria, pagos, credenciales, material jurídico, información sometida a control de exportaciones, secretos comerciales o datos sujetos a un contrato de cliente?
- ¿Está aprobado el conversor para esta clasificación y esta ruta?
- ¿Es un puesto local una ubicación de procesamiento aprobada?
- ¿Deben conservarse metadatos, comentarios, control de cambios, hojas ocultas, adjuntos, capas o funciones de accesibilidad?
- ¿La conversión es realmente necesaria o puede el destinatario utilizar el original de forma segura?
Detén y escala si la clasificación es desconocida, la ruta no figura en la aprobación, el formato de destino puede eliminar información necesaria, el original parece sospechoso o dañado, o no se puede establecer su titularidad.
El procesamiento local puede evitar enviar el original a un proveedor de conversión, pero no sitúa al equipo fuera de la política. Componentes del sistema, agentes de seguridad, copias de respaldo, clientes de sincronización, controladores de vista previa y otros programas pueden interactuar con los archivos. Considera «local» una arquitectura de procesamiento, no una garantía general de confidencialidad.
Prepara el equipo aprobado
Utiliza un dispositivo Windows administrado que cumpla el memorando de aprobación: versión compatible, actualizaciones de seguridad al día, protección del dispositivo esperada, cifrado completo cuando lo exija la política y cuenta estándar salvo necesidad documentada de elevación.
Confirma nombre, editor, versión y fuente de distribución del conversor. Detente si la versión instalada queda fuera del intervalo aprobado. Un piloto satisfactorio de un paquete no cubre automáticamente otro.
Cierra documentos y aplicaciones de comunicación ajenos que puedan mostrar vistas previas durante una pantalla compartida. Comprueba si el espacio previsto está sincronizado o respaldado. Si los archivos sensibles no pueden entrar en un servicio de sincronización, usa una ubicación local aprobada y verifica su estado antes de copiar.
No desactives la protección del dispositivo, el cortafuegos, los registros ni la administración para lograr que funcione la conversión. Si la aplicación no opera bajo la base aprobada, registra el fallo y escálalo.
No incluyas nombres sensibles, contenido ni diagnósticos en los comentarios opcionales. Al enviarlos, LocalFlux transmite el mensaje y el correo de respuesta opcional; utiliza una reproducción sintética y el canal de soporte aprobado. Mantén las actualizaciones de componentes aprobadas aunque la conversión funcione sin conexión. Consulta la política de privacidad y la guía de seguridad.
Crea el espacio de cuatro carpetas
Para cada solicitud, crea una carpeta de caso con un identificador no sensible y cuatro subcarpetas:
01-Incoming: original recibido y registro de la solicitud;02-Working: copia utilizada para la conversión;03-Review: resultados generados que aún no se han aceptado;04-Delivery: únicamente entregables revisados y aprobados.
El modelo evita confundir un archivo generado con el original autorizado. También separa los resultados que solo existen de los que han superado la revisión.
No nombres la carpeta con un paciente, empleado, cliente, investigación, transacción o proyecto no publicado salvo que la política lo exija. Prefiere un número de caso o incidencia que solo tenga significado dentro del sistema de registros aprobado.
Comprobaciones previas del original
Coloca el archivo recibido en 01-Incoming. No lo edites allí.
Confirma que:
- el nombre y la extensión coinciden con la solicitud;
- el tamaño es plausible y está dentro de los límites probados;
- la aplicación de origen lo abre sin pedir reparación, si está permitido abrirlo;
- la protección del dispositivo no ha generado alertas;
- los formatos de origen y destino aparecen en la lista aprobada;
- hay espacio suficiente para original, copia, salida y temporales;
- el nombre de salida no chocará con un archivo ya revisado.
Calcula y registra un hash SHA-256 cuando importen la integridad o la repetibilidad. El hash confirma identidad de bytes; no prueba que el contenido sea fiable o esté libre de malware.
Copia el original a 02-Working y confirma que el hash coincide con Incoming. A partir de este momento, el conversor solo recibe la copia de trabajo.
Elige deliberadamente la ubicación de salida
Configura el conversor para guardar en 03-Review si permite elegir carpeta. Si utiliza un destino fijo, el procedimiento aprobado debe indicar la ruta exacta e incluir un traslado controlado a Review.
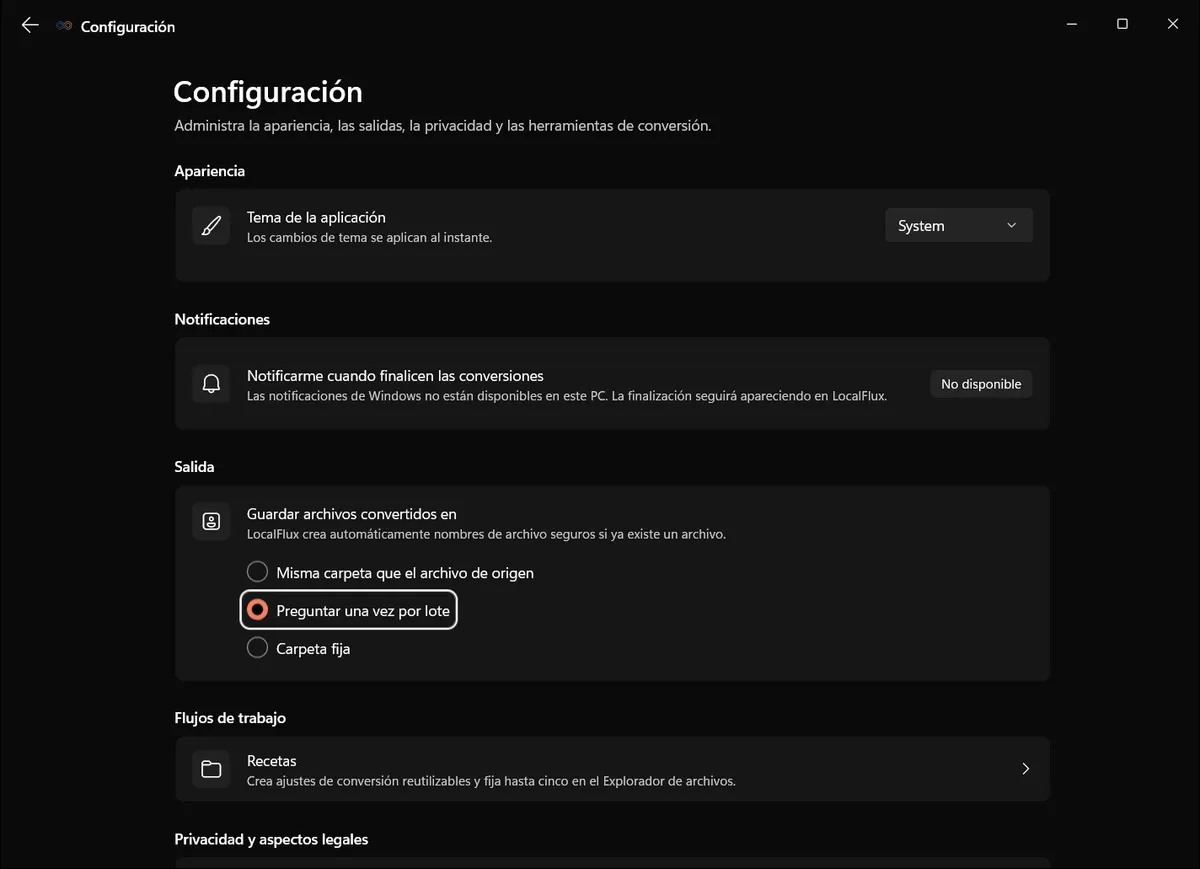
Las capturas de la interfaz se renovaron en octubre de 2026 con una compilación reconstruida a partir del código documentado de LocalFlux 1.0.10.0. Las mediciones y descargas históricas conservan el alcance de sus pruebas originales. Registros de captura: 1
El modo «Preguntar una vez por lote» permite elegir Review para cada caso. Confirma la ruta real antes de convertir; la captura procede de una reproducción editorial local con datos sintéticos.
Antes de empezar, lee de nuevo la ruta completa. Verifica que no sea Escritorio, Descargas, una nube personal, una unidad extraíble, una ubicación de red compartida u otra carpeta de caso, salvo aprobación expresa.
Utiliza un nombre predecible basado en el identificador y la finalidad, no en detalles sensibles del sujeto. Conserva en el registro la extensión original para que la ruta quede clara.
Realiza la conversión
Abre el conversor aprobado desde su ubicación instalada habitual. Selecciona la copia de Working, elige el formato de destino aprobado y confirma Review.
Registra:
- fecha y hora;
- operador;
- aplicación y versión;
- nombre y, cuando corresponda, hash del original;
- formatos de origen y destino;
- carpeta de salida elegida;
- avisos u opciones modificadas;
- resultado de finalización o fallo mostrado.
Procesa un solo caso cada vez cuando los archivos sean sensibles. Así se reducen errores de selección entre casos y se conserva un rastro comprensible.
No llames éxito a un error. Si la aplicación muestra un aviso, no crea salida, produce un archivo de cero bytes o deja un archivo claramente parcial, sigue el procedimiento de fallos.
Evita las colisiones de nombres
Antes de cada ejecución, busca en 03-Review un archivo con el nombre previsto. Si existe, detente y determina cuál es la versión autorizada.
La aplicación puede añadir un sufijo único en vez de sobrescribir. Es más seguro que reemplazar en silencio, pero el operador aún debe identificar la versión correcta.
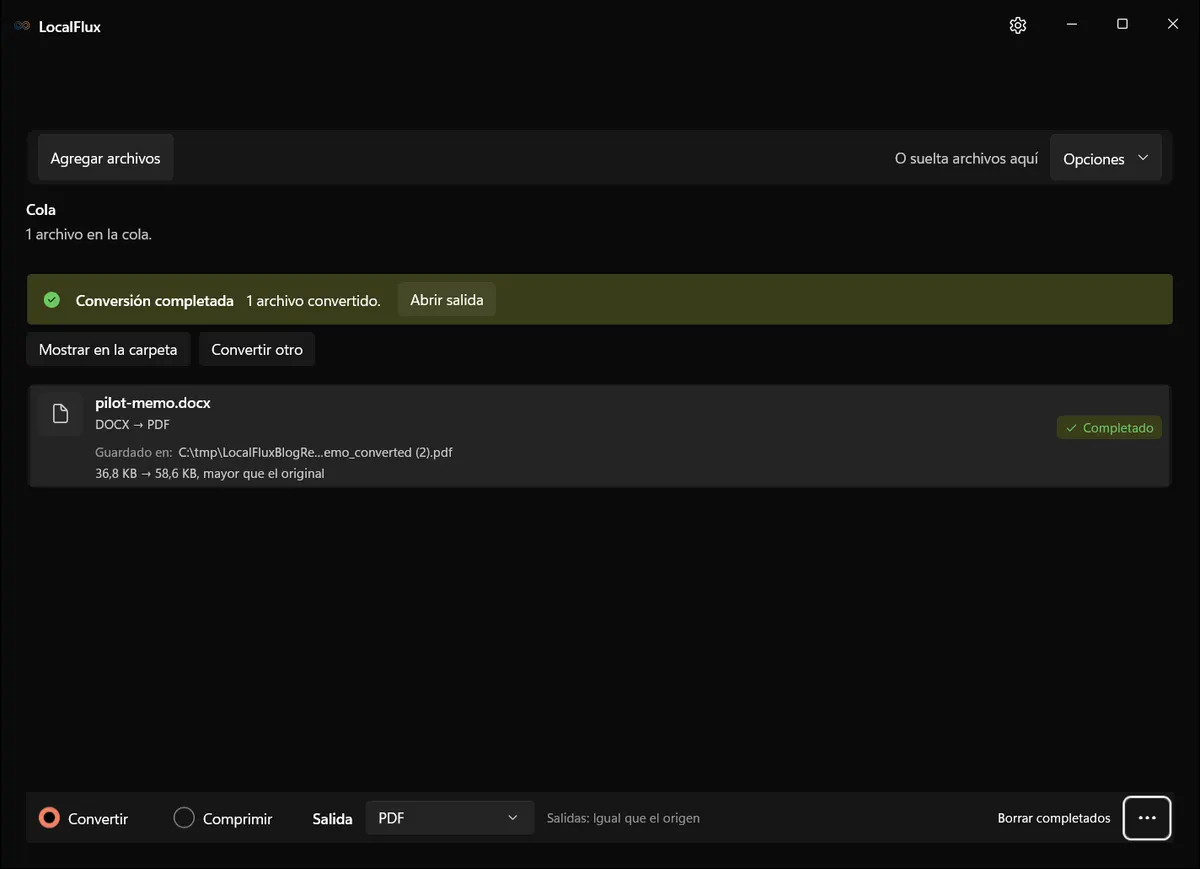
La nueva prueba DOCX del 13 de octubre repitió la conversión tras reiniciar la aplicación. El primer PDF conservó su SHA-256 y el segundo usó el sufijo (2). La captura muestra el segundo resultado; el registro enlazado documenta ambos archivos.
Conservar ambos archivos evita la sobrescritura, pero no decide cuál debe entregarse.
Nunca reemplaces una salida revisada solo porque la nueva tenga una marca temporal posterior. Compara la solicitud, la ruta, el registro del operador, el contenido visible y los hashes cuando se utilicen. Si se autoriza el reemplazo, conserva o elimina la copia sustituida según la regla de retención y registra la decisión.
Verifica la salida fuera del conversor
No muevas nada a 04-Delivery hasta que el resultado se abra en la aplicación de destino habitual y supere las comprobaciones correspondientes.
Documentos y PDF
Comprueba número y tamaño de páginas, orientación, texto, fuentes, saltos de línea, tablas, listas, cabeceras, pies, enlaces, imágenes, campos, comentarios y control de cambios según corresponda. Busca una frase conocida cerca del principio y del final. Un documento crítico para accesibilidad requiere una revisión específica; el parecido visual no basta.
Convertir a PDF puede aplanar u omitir funciones interactivas, contenido oculto, archivos incrustados, firmas o estructura. Define antes qué elementos deben sobrevivir para aprobar la ruta.
Imágenes
Comprueba dimensiones, orientación, recorte, transparencia, color, legibilidad del texto pequeño y artefactos de compresión. PNG a JPG no conserva la transparencia de la misma manera; verifica el fondo previsto y que el cambio sea aceptable.
Audio y vídeo
Comprueba duración, principio y final, inteligibilidad, canales, sincronización y huecos o distorsiones evidentes. No conviertas el original autorizado de una grabación con valor probatorio o jurídico salvo que un procedimiento cualificado lo permita expresamente.
Después de revisar el contenido, calcula el hash de salida si se exige y añádelo al expediente. Es especialmente útil cuando el archivo cruza sistemas o lo revisa otra persona.
Aprueba y entrega
Cuando la persona revisora acepte la salida, cópiala o muévela a 04-Delivery según la regla de registros. Delivery solo contiene la versión que puede salir del espacio controlado.
Verifica destinatario, canal y clasificación antes de enviar. Que la conversión fuese local no convierte el correo, el chat, un medio extraíble o un portal externo en vías aprobadas.
Utiliza transferencia con control de acceso, cifrado, caducidad o autenticación del destinatario cuando lo exija la política. Confirma el adjunto o la carga final por nombre, tipo, tamaño y hash si se usa. Un fallo clásico es enviar el original, la copia de Working o una salida no revisada.
Registra hora de entrega, destinatario o destino, método, nombre entregado y operador. Evita copiar contenido sensible en comentarios de incidencias si bastan el identificador y un enlace controlado.
Retención y limpieza
La retención debe seguir el calendario aplicable, las obligaciones contractuales, las suspensiones legales y las reglas de documentos empresariales. Este procedimiento no puede fijar un plazo universal.
Al terminar:
- confirma que la copia de Delivery coincide con la salida aprobada de Review;
- cierra el conversor y la aplicación de destino;
- elimina temporales o parciales innecesarios según la política;
- conserva o elimina la copia de Working según corresponda;
- conserva Incoming si es un registro empresarial obligatorio;
- borra el historial de la aplicación solo si el procedimiento lo indica;
- guarda el registro del operador en el sistema aprobado;
- verifica que no quede ninguna copia en un destino no autorizado.
La eliminación ordinaria no promete borrado seguro. Dispositivos, instantáneas, copias de seguridad, sincronización, cuarentena del antivirus y cachés pueden retener datos. Si hace falta sanear, sigue el proceso de saneamiento de soportes de la organización y solicita asistencia especializada.
Procedimiento de fallo y escalado
Detén el flujo si:
- la clasificación o la titularidad son inciertas;
- la versión de la aplicación no está aprobada;
- la ruta no es compatible o muestra un aviso no cubierto;
- Windows o la protección del dispositivo informa de un riesgo;
- la salida falta, está incompleta, dañada o difiere de forma importante;
- el original cambia de forma inesperada;
- aparecen archivos fuera del espacio controlado;
- la aplicación parece requerir una subida, inicio de sesión, elevación o conexión inesperados;
- un archivo sensible puede haberse enviado al lugar o a la persona equivocados.
Conserva el original en 01-Incoming. No sigas probando diferentes herramientas públicas. Registra hora, estado de la aplicación, mensaje exacto, nombres de origen y salida y acciones realizadas. Haz una captura solo si no expone contenido sensible; de lo contrario, transcribe el mensaje.
Contacta con la persona responsable del escalado. Una posible divulgación, alerta de malware, elusión de política o transferencia externa inexplicada debe entrar en el proceso de incidentes, no en una cola normal de soporte.
Si soporte necesita una muestra, proporciona una reproducción sintética creada para ese fin siempre que sea posible. No envíes el original sensible a un proveedor sin que un responsable autorizado confirme la base jurídica, de privacidad, contractual y de seguridad.
Gestión de excepciones
Las excepciones deben ser explícitas, limitadas en el tiempo y aprobadas antes de procesar. El registro debe identificar necesidad empresarial, clasificación, ruta, herramienta y versión, equipo, controles compensatorios, destinatarios, retención, responsable de aprobación y caducidad.
«El plazo termina hoy» aporta contexto, no es un control. Si no existe una ruta segura aprobada, puede ser correcto pedir otro formato, utilizar un servicio ya contratado, realizar el trabajo en la aplicación de origen o retrasarlo.
Mantén el procedimiento vinculado a evidencias
Revisa este procedimiento tras actualizaciones, cambios de formatos, privacidad o diagnósticos, actualizaciones de Windows, incidentes, defectos importantes de salida o cambios en la clasificación.
Evidencias comprobadas el 13 de octubre de 2026: el Centro de confianza público identifica la compilación 1.0.7.0. Las pruebas editoriales anteriores usaron un paquete x64 1.0.8.0 conservado. Las capturas renovadas usan muestras sintéticas nuevas y una compilación reconstruida a partir del código documentado de la versión x64 1.0.10.0; los registros están enlazados junto a las imágenes. Estas observaciones funcionales no son certificación de Store, autorización de publicación, evidencias en VM limpia o ARM64, ni una prueba de red. Antes de comprar, vuelve a consultar la ficha actual y las evidencias.
Un procedimiento eficaz es deliberadamente modesto. No promete una conversión sin riesgo. Hace visibles las decisiones, conserva el original, limita el recorrido, exige verificación humana y ofrece al operador un punto claro donde detenerse.
Para un equipo pequeño, esta disciplina suele marcar la diferencia entre «usamos un conversor» y «podemos explicar exactamente cómo tratamos este archivo».
Referencias técnicas
Las indicaciones sobre formatos se basan en estas especificaciones independientes y referencias de las plataformas.
- Security and Privacy Controls for Information Systems and Organizations (SP 800-53 Rev. 5), National Institute of Standards and Technology